Finanzielle Transparenz
Eine erste Kostenbandbreite und TCO-Sicht liegt für Investitionsentscheidungen vor.
Zuletzt aktualisiert am


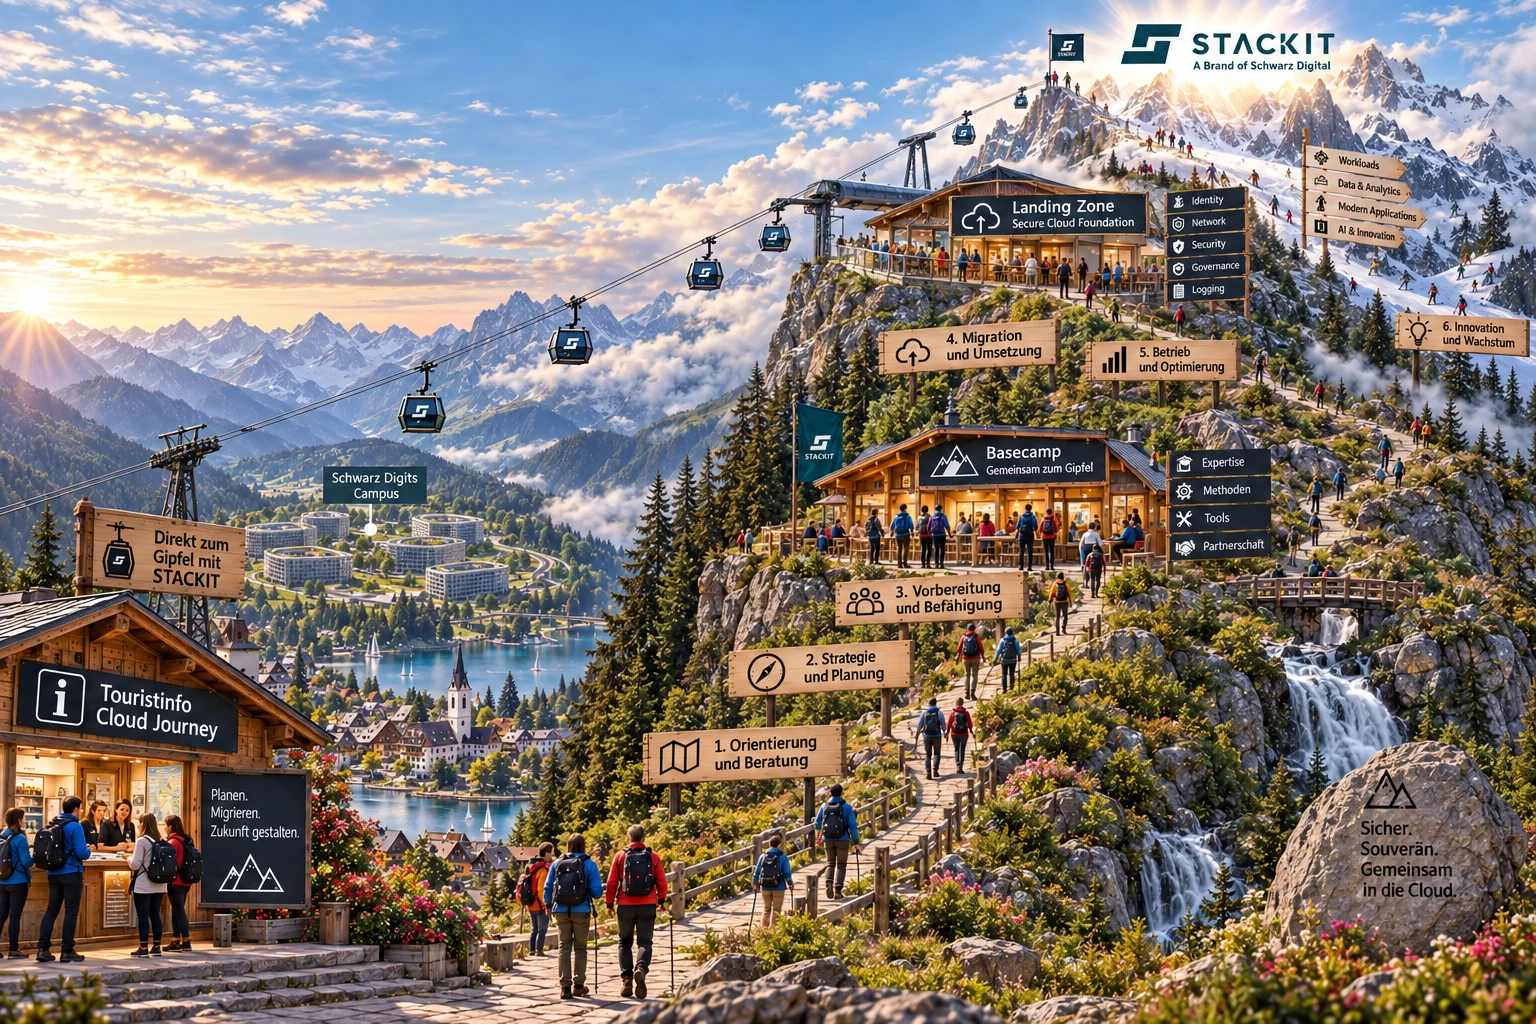
Schneller, bildzentrierter Rundgang durch das STACKIT Migration Framework für Messestände und Kurzbriefings: ein Bild je Phase und Modul, im Automatik-Loop.
Beginnen Sie an der Touristeninformation, bereiten Sie sich im Basecamp vor und folgen Sie dem Weg zu Migration, Betrieb und Innovation. Fragen Sie, wo Ihre Organisation heute steht. Die sechs Bildstationen erzählen eine vereinfachte Geschichte und sind keine formalen Framework-Phasen.
Positionieren Sie Assess als die schnelle Phase mit geringem Aufwand, die eine erste Faktenbasis schafft und die Migrationsabsicht qualifiziert, bevor die tiefere Design-Arbeit beginnt.
Assess ist die erste Phase des STACKIT Migration Frameworks. Sie schafft eine belastbare, faktenbasierte Grundlage für Migrationsentscheidungen, bevor Zielbilder und Migrationswellen detailliert ausgearbeitet werden.
Die Phase verbindet technische Bewertung, kommerzielle Transparenz und organisatorische Abstimmung, damit die nachfolgende Umsetzung mit klaren Prioritäten startet.
Assess startet typischerweise dann, wenn ein Vorhaben strategisch priorisiert ist, aber noch keine belastbare Grundlage für Entscheidungen vorliegt.
Assess ist abgeschlossen, wenn der Übergang in Design and Mobilize auf einer gemeinsamen Sicht zu Kosten, Risiken und Umsetzbarkeit freigegeben werden kann.
Assess reduziert Unsicherheit in einem frühen Stadium und richtet Business und IT aus, bevor umfangreiche Umsetzungsaufwände entstehen.
Finanzielle Transparenz
Eine erste Kostenbandbreite und TCO-Sicht liegt für Investitionsentscheidungen vor.
Klarheit zur Readiness
Lücken in Technologie, Governance, Fähigkeiten und Betriebsmodell werden früh sichtbar.
Stakeholder-Alignment
Führung, Delivery-Teams und technische Verantwortliche einigen sich auf Ziele und Erwartungen.
Risikoreduktion
Kritische Annahmen und Restriktionen werden dokumentiert, bevor das Zielbild detailliert wird.
Bewerten Sie technische, prozessuale, personelle, finanzielle und Governance-Readiness und ordnen Sie jede Lücke einer verantwortlichen Person und einem Wellen-Gate zu.
Positionieren Sie Design and Mobilize als die Phase mit dem größten inhaltlichen Gewicht: Sie überführt Assess-Signale in einen ausführbaren, factory-fähigen Lieferplan.
Design and Mobilize ist die Planungs- und Befähigungsphase zwischen Assess und Migrate. Sie überführt die Ergebnisse aus Assess in umsetzbare Zielbilder, Governance, Migrationsplanung und operative Readiness.
Damit schafft die Phase die Voraussetzungen, um Migration in Wellen kontrolliert, skalierbar und sicher umzusetzen.
Die Phase startet, sobald Assess Scope, Readiness und wirtschaftliche Richtung bestätigt hat.
Design and Mobilize ist abgeschlossen, wenn Migrationswellen mit stabilen Eingaben, klaren Verantwortlichkeiten und definierten Kontrollen gestartet werden können.
Diese Phase macht aus strategischer Ausrichtung eine belastbare Umsetzungsfähigkeit und verhindert ungeplante oder nicht steuerbare Migrationsläufe.
Architektur-Readiness
Zielbilder und Migrationspfade je Anwendung werden nachvollziehbar definiert.
Factory-Befähigung
Rollen, Prozesse, Tooling und Runbook-Governance stehen vor der Skalierung bereit.
Security by Design
Security- und Compliance-Anforderungen werden früh in Design und Planung verankert.
Hohe Umsetzungsqualität
Wellen werden abhängigkeitsbewusst, realistisch und operativ belastbar geplant.
Application-Runtime-Migration
Migration kompletter Anwendungs-Runtimes über VM- und Plattform-Ziele hinweg, inklusive Abhängigkeiten, Cutover-Verhalten und Betriebs-Handover.
Container-Plattform-Migration
Migration zwischen Kubernetes-Plattformen mit getrennter Behandlung von stateless und stateful Workload-Profilen.
Datenmigration
Migration großer Dateibestände, Datenbanken und Datenplattform-Workloads mit expliziten Konsistenz-, Performance- und Integritätsgrenzen.
Identity- und Access-Migration
Migration von IAM-Grundlagen wie SSO, Föderation, Rollen, Service-Accounts und Berechtigungsmodellen.
Netzwerk- und Konnektivitäts-Migration
Migration von Routing, DNS, Firewall-Regeln, Segmentierung, privater Konnektivität und umgebungsübergreifenden Kommunikationspfaden.
Integrations- und API-Migration
Migration von API-Verträgen, Messaging, Eventing und Integrations-Endpunkten über Quell- und Zielumgebungen hinweg.
Migration von Security- und Compliance-Controls
Migration von Controls, Nachweisketten, Schlüsselmaterial und Audit-Anforderungen für regulierte Produktionsreife.
Operations- und Observability-Migration
Migration von Monitoring, Alerting, Logging, Incident-Workflows und Service-Level-Baselines für den Betrieb.
Delivery- und Resilienz-Migration
Migration von CI/CD-Pipelines, Automatisierungs-Controls, Backup-Ketten und Disaster-Recovery-Fähigkeiten.
Diese Orientierung hilft bei der praktischen Auswahl für Designs von Anwendungen:
Nicht nach Gewohnheit entscheiden. Auf Basis messbarer Anforderungen, verfügbarer Betriebskapazität und Zielen über den Lebenszyklus entscheiden.
VM-Runtime (IaaS)
Geeignet für Low-Change-Migrationen und Komponenten mit OS-naher Kontrolle, Spezialagenten oder ausgeprägten Legacy-Abhängigkeiten.
Kubernetes-Runtime (PaaS-nahes Betriebsmodell)
Geeignet für containerisierte Workloads mit Bedarf an skalierbarer Ausführung, standardisierten Releases und Plattformbetrieb.
Cloud-Foundry-Runtime (PaaS)
Geeignet, wenn Teams hohe Entwicklerproduktivität und schnelle Bereitstellung über tiefe Plattformkontrolle priorisieren.
Statische Auslieferung mit Object Storage/CDN
Geeignet für Frontend-/Static-Workloads mit hohem Verteilungsbedarf und geringer Runtime-Komplexität.
SaaS-Ersatzpfad
Geeignet, wenn Prozessfit und Standardfähigkeiten mehr Mehrwert liefern als Migration und Betrieb des bisherigen Stacks.
Jedes Migrations-Runbook sollte diese Kapitel enthalten:
Ausführbar
Verifizierbar
Validierungspunkte definieren eindeutige Pass/Fail-Kriterien und benötigte Nachweise.
Wiederherstellbar
Der Rollback-Pfad ist vollständig, zeitlich geplant und an explizite Trigger-Bedingungen gekoppelt.
Handover-ready
Day-1-Betrieb und Ownership-Übergabe sind vollständig spezifiziert.
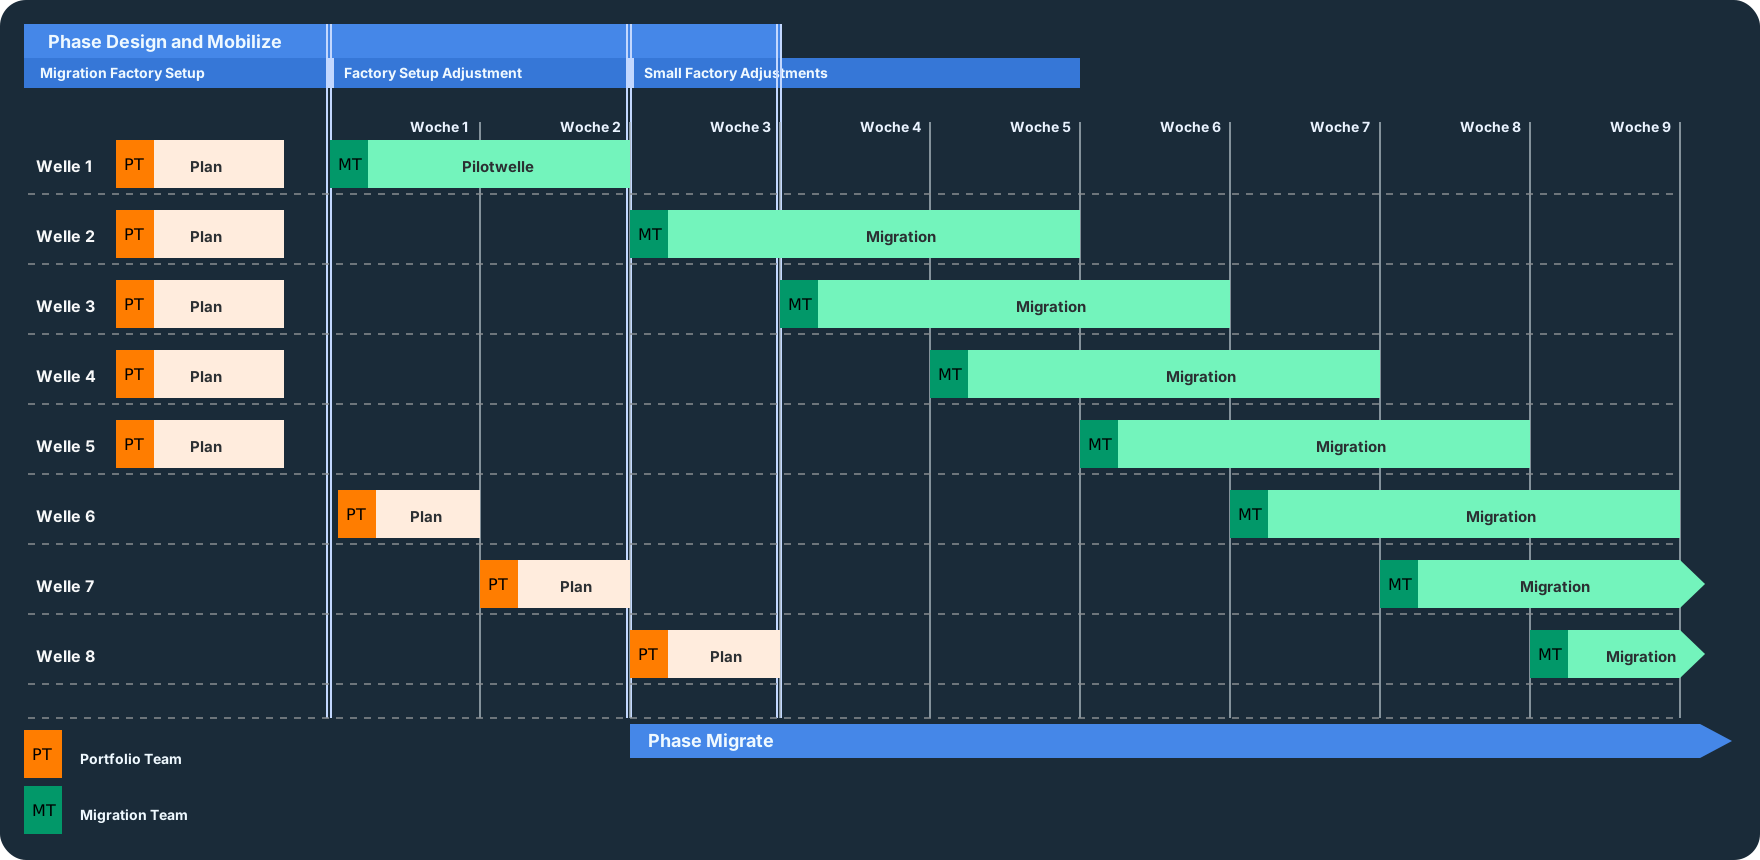
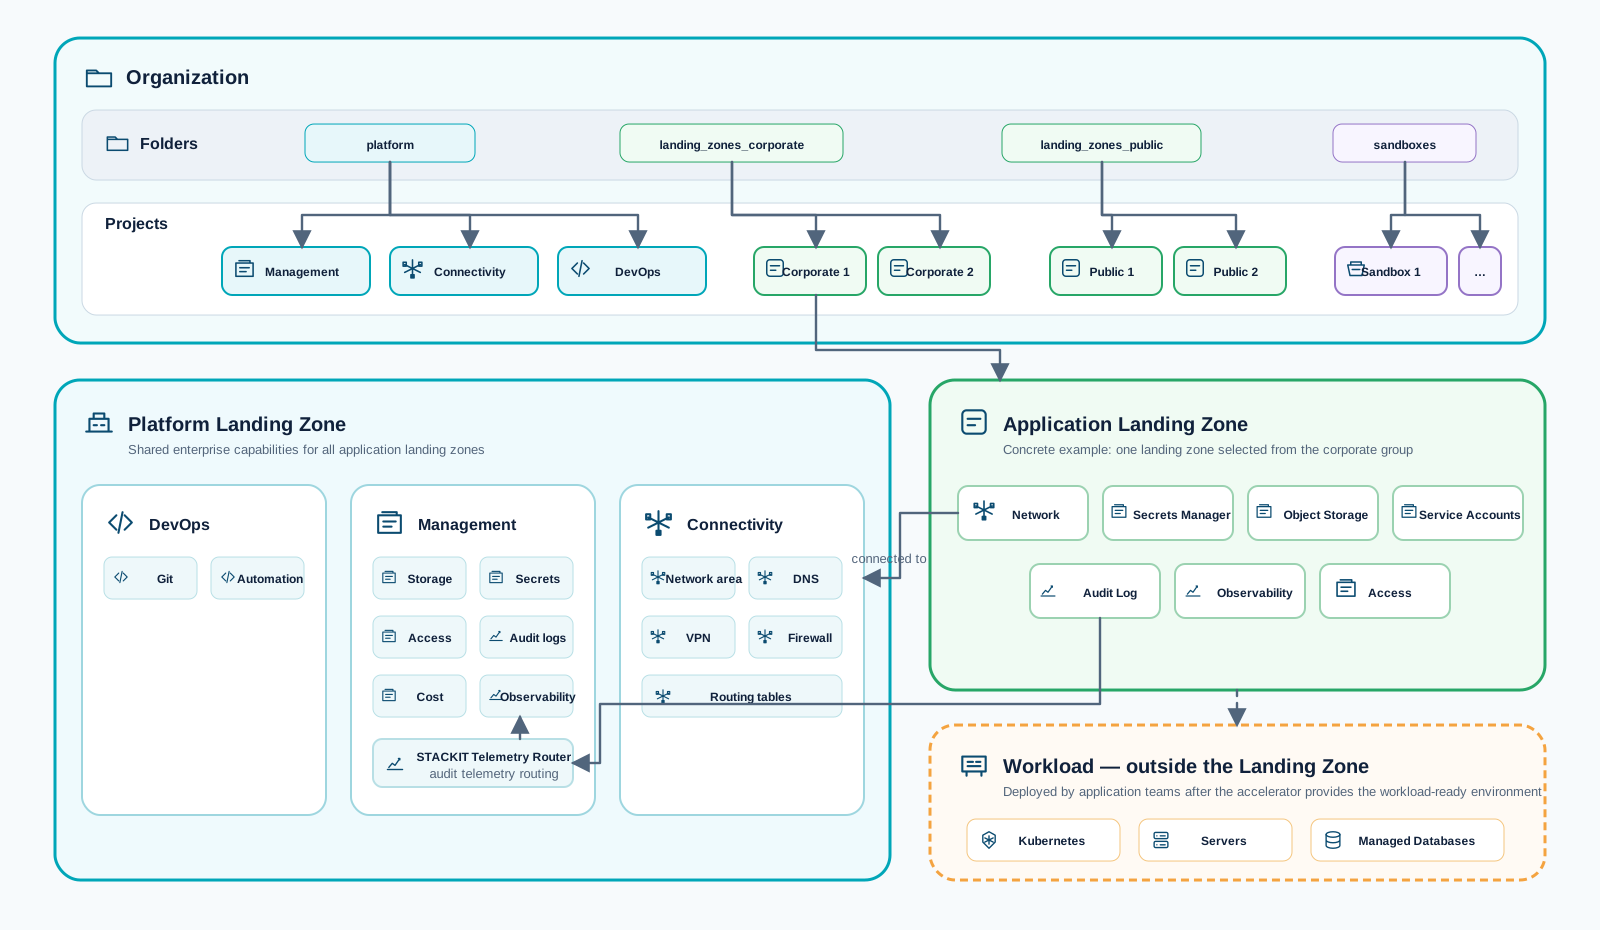
Befähigen Sie Migrationsteams durch CCoE-Verantwortung, rollenbasiertes Lernen mit der STACKIT University, verlässliche Dokumentation und validierte KI-Unterstützung.
Halten Sie dies so kurz wie Assess und fokussieren Sie auf den End-to-End-Ablauf in der Factory, der jede Welle zum Abschluss bringt.
Halten Sie dies knapp: Optimize macht frisch migrierte Workloads zu kosten- und leistungsoptimierten Regelbetriebs-Services.
Optimize startet, sobald Workloads auf STACKIT laufen und reale Daten aus dem Betrieb vorliegen. Das Modul überführt Beobachtungen aus dem Betrieb in messbare Verbesserungen für Performance, Stabilität und Wirtschaftlichkeit.
Optimize ist keine einmalige Aufgabe, sondern ein iterativer Zyklus, der sich mit früher Stabilisierung und Unterstützung direkt nach dem Cutover überschneiden kann.
Viele Entscheidungen zu Rightsizing und Tuning sind erst unter echter Last belastbar. Nach dem Cutover lassen sich Annahmen mit Daten aus dem Betrieb validieren und präzisieren.
Schließen Sie die Reise kurz mit dem Run-Phasenmodell ab, damit das Publikum sieht, wo Migrationsergebnisse letztlich landen.
Run verbindet kurzfristige Stabilisierung mit langfristigem Cloud-Betrieb. Das folgende Modell zeigt den Ablauf von der Migrationsübergabe bis zum stabilen Day-2-Betrieb.
Eine E-Mail an isv-sales@digits.schwarz vermittelt Ihnen einen Partner Manager, und ein 30-minütiges Discovery-Gespräch klärt die gegenseitige Passung, bevor eine Seite Zeit in Engineering oder Recht investiert. Bringen Sie Ihren Business oder Product Owner mit.
Das ISV Factory Framework führt Softwareanbieter auf einem strukturierten Weg vom ersten Kontakt bis zur vollen Marketplace-Reife. Es ist in klare Phasen unterteilt — vom Onboarding über die technische Validierung bis zu Qualitätsbewertung und Marketplace-Placement — und sorgt dafür, dass deine Lösung in Performance, Sicherheit und Integration mit STACKIT überzeugt. Die einzelnen Schritte unten zeigen dir die wichtigsten Meilensteine und Anforderungen auf deinem Weg.
Die folgende Übersicht fasst den ISV-Weg vom Erstkontakt bis zum Live-Listing im Marketplace zusammen. Sie schafft ein gemeinsames Verständnis zu Ergebnissen, Abhängigkeiten und Erwartungen über alle neun Phasen hinweg.
In der Phase Technical Proof of Concept (PoC) wird aus deiner Architekturplanung Realität. Ziel dieser Phase ist es, eine funktionierende Version deiner Anwendung auf STACKIT zu deployen, um technische Machbarkeit, Performance und Kosteneffizienz zu validieren, bevor du in Richtung Produktionsreife weitergehst.
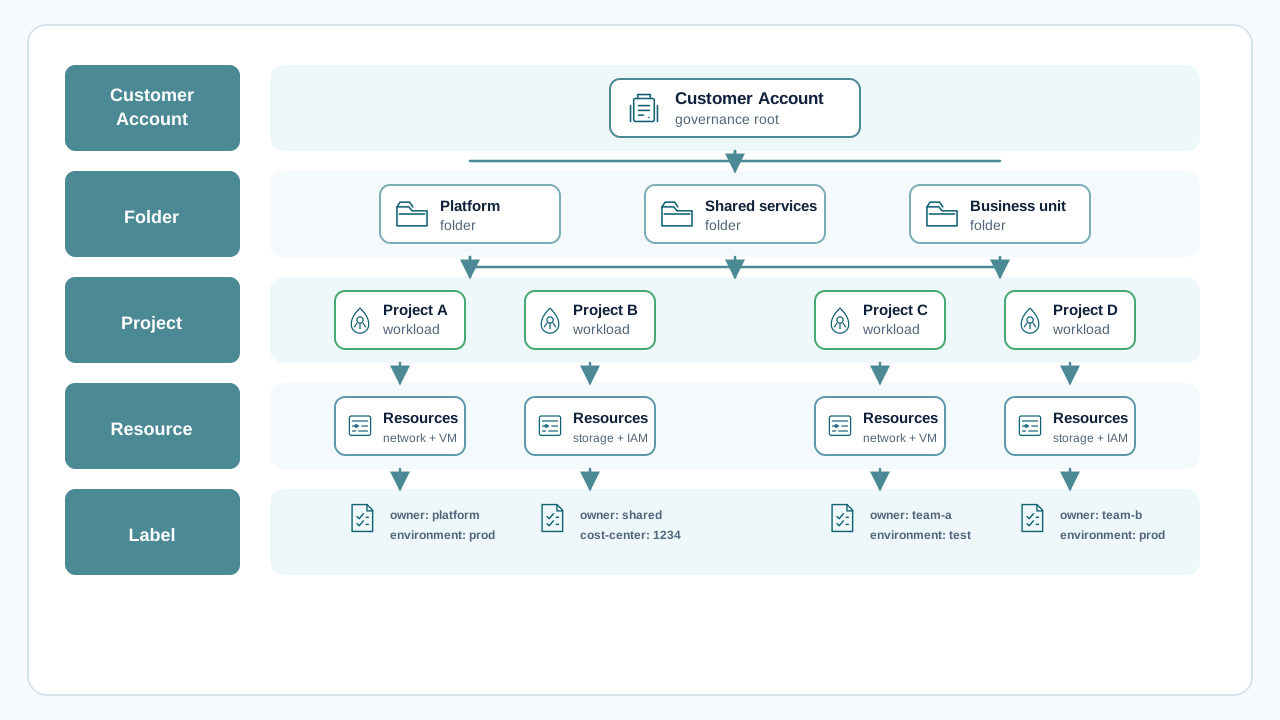
Eine zentrale Entscheidung vor dem Rollout deiner Infrastruktur ist die Festlegung deiner Tenant-Strategie. Sie wirkt sich stark auf deine STACKIT-Organisation-, Folder- und Projektstruktur aus:
Multitenant-Strategie: Mehrere Kunden teilen sich dieselbe Infrastruktur und Anwendungsinstanz, logisch getrennt.
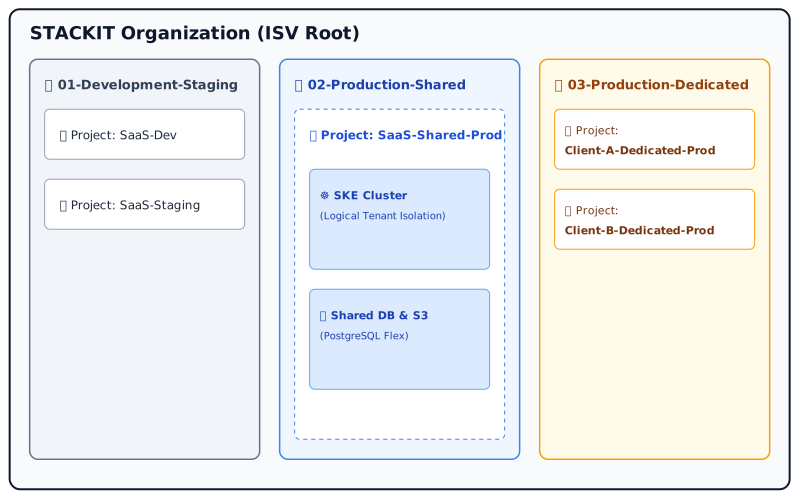
Customer Dedicated (Single Tenant): Jeder Kunde erhält ein isoliertes STACKIT-Projekt und eine isolierte Infrastrukturumgebung.
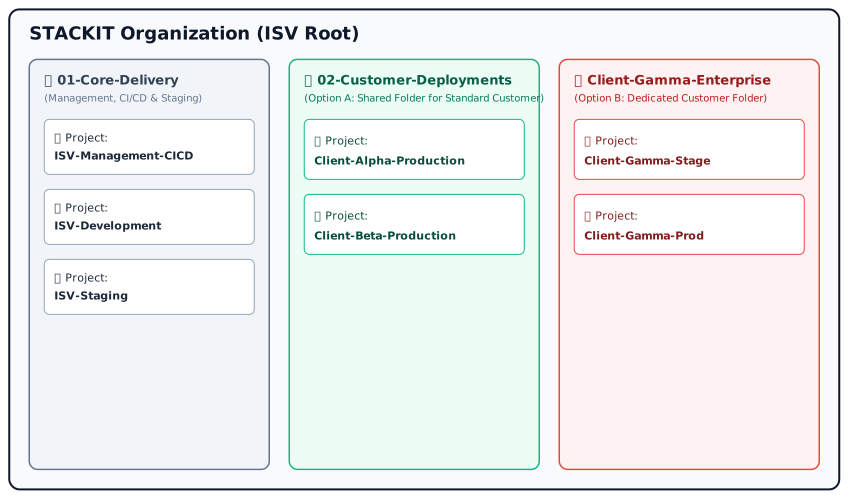
Beschleunige dein Setup. Um einen schnellen, automatisierten und standardisierten Rollout deiner Cloud-Umgebung zu unterstützen, stellt STACKIT Infrastructure-as-Code (IaC)-Assets bereit:
Beim Bau deines PoC musst du Wachstum, Stabilität und Sicherheit von Anfang an mitdenken:
Sobald du dein Deployment-Modell, deine Isolationsstrategie und deine Resilienzanforderungen festgelegt hast, überführst du diese Spezifikationen in einen formalen Architektur-Blueprint.
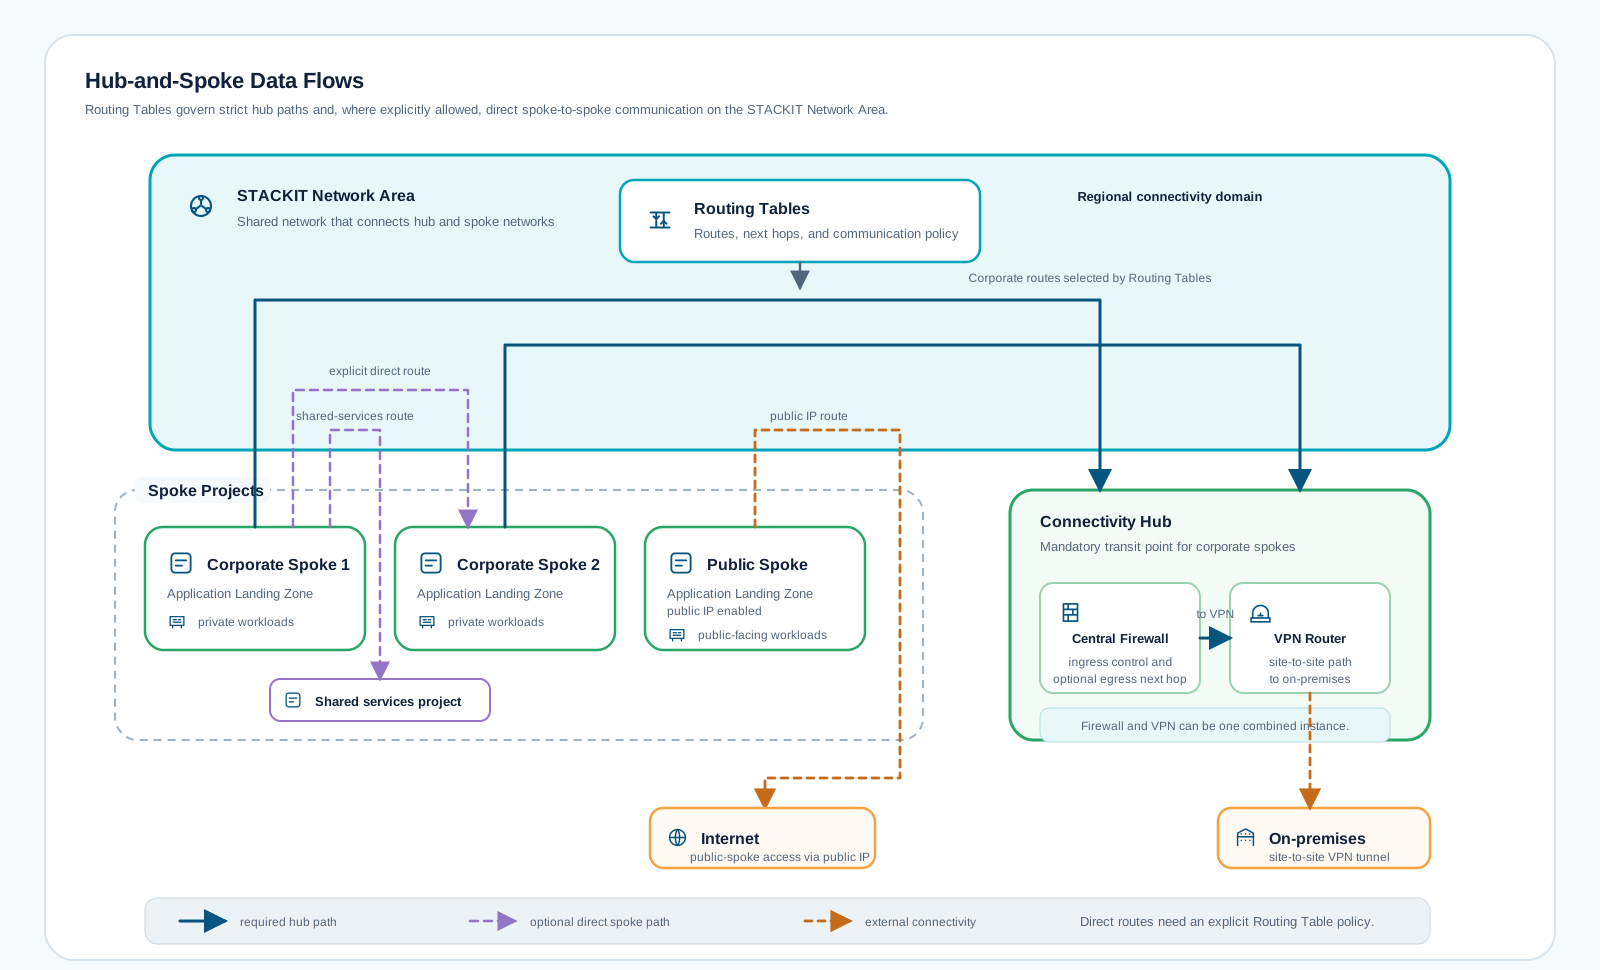
Wenn du deine Software-Komponenten (Microservices, zustandsbehaftete Daten, Caching-Layer, externe Schnittstellen) direkt auf STACKIT-Services abbildest — etwa SKE, PostgreSQL Flex, Object Storage und STACKIT Network Area — entsteht eine klare Zielarchitektur. Dieser Blueprint ist die Grundlage für eine präzise Kostenmodellierung und die anschließende Automatisierung über IaC.
Mit deinem definierten Architektur-Blueprint modellierst und verfolgst du deinen Ressourcenverbrauch gegenüber deinen ursprünglichen Business-Case-Schätzungen:
Für produktionsreife Software solltest du auf manuelle Provisionierung über das Portal verzichten — sie kostet Zuverlässigkeit und erzeugt laufenden Betriebsaufwand. Infrastructure as Code (IaC) ist der Industriestandard für cloud-native Deployments.
Der Einsatz deklarativer Tools stellt sicher, dass deine Infrastruktur wiederholbar, versionskontrolliert und auditfähig ist:
Eine standardisierte Continuous-Integration-/Continuous-Deployment (CI/CD)-Pipeline automatisiert den Lebenszyklus sowohl deiner Infrastruktur als auch deiner Anwendungs-Workloads.
terraform validate, tflint) und scanne Container-Images auf Schwachstellen — entweder indem du Trivy direkt als Pipeline-Schritt ausführst, oder indem du dich auf die Schwachstellenscans verlässt, die die STACKIT Container Registry bei gepushten Images durchführt. Beides zusammen ergibt sowohl ein Gate in der Pipeline als auch ein fortlaufendes Rescanning bereits gespeicherter Images.terraform plan zur automatisierten Verifikation aus, gefolgt von terraform apply, um STACKIT-Ressourcen in der Ziel-PoC-Umgebung zu provisionieren oder zu aktualisieren.kubectl apply-Schritte, da sie keinen abgleichbaren Sollzustand hinterlassen. PaaS-Anwendungen werden über Cloud Foundry (cf push) deployt.Die PoC-Phase ist abgeschlossen, wenn folgende Punkte bestätigt sind:
Nutze während der PoC-Phase folgende Ressourcen zur Unterstützung deiner Entwicklung:
Brauchst du Unterstützung? Wenn du während deines PoC auf technische Blocker stößt,
kontaktiere deinen Partner Manager oder das ISV-Factory-Team unter
isv-sales@digits.schwarz.
Der European Sovereign Stack Standard (ES³) ist das digitale Souveränitätsprogramm von STACKIT. Er macht das sonst vage Konzept digitaler Souveränität objektiv messbar, in einem Markt, in dem “Sovereignty Washing” und vage Marketingversprechen verbreitet sind. Motor des Programms ist das Sovereignty Maturity Level (SML) Framework, ein auditierbares Bewertungsframework, dessen Kriterien von der unabhängigen Prüfgesellschaft BDO verifiziert wurden.
Das Framework folgt drei Leitprinzipien:
Das SML-Framework baut auf den acht Souveränitätszielen des offiziellen EU Cloud Sovereignty Framework (CSF) auf und ergänzt eine neunte, zukunftskritische Dimension: Künstliche Intelligenz.
| ID | Dimension | Was bewertet wird |
|---|---|---|
| SML 1 | Strategisch | Unternehmensführungsstruktur, Eigentümerabhängigkeiten, Transparenz der Eigentumsstrukturen und Aufsicht des Managements über Service-Substitution und Exit-Fähigkeit. |
| SML 2 | Rechtlich & Jurisdiktion | Anwendbare Rechtsrahmen, geografische Verarbeitungsgrenzen und Rechtsschutz gegen extraterritoriale Ansprüche Dritter oder widersprüchliche Zugriffsanfragen. |
| SML 3 | Daten | Kundengesteuerte Zugriffsverwaltung, Datenportabilität über Umgebungen hinweg, zweckgebundene Nutzungsbeschränkungen und langfristige kryptografische Resilienz. |
| SML 4 | Operativ | Zuweisung der operativen Tagesverantwortung, Einschränkung und Auditierung privilegierter Zugriffe, autonome Incident Response und Disaster Recovery. |
| SML 5 | Lieferkette | Transparenz von Subprozessoren und Softwarekomponenten (SBOM), Vendor-Risikomanagement, Minderung kritischer Abhängigkeiten und Vendor-Substitutions-Workflows. |
| SML 6 | Technologie | Deployment innerhalb genehmigter geografischer Grenzen, Einsatz offener Standards gegen Vendor-Lock-in, Architekturtransparenz und Komponentenportabilität. |
| SML 7 | Sicherheit & Compliance | Least-Privilege-Identitäts- und Zugriffskontrolle, Verschlüsselung über den gesamten Datenlebenszyklus, Kundeneinblick in Sicherheitslogs und Isolation risikoreicher operativer Aufgaben. |
| SML 8 | Umweltverträglichkeit | Energieabhängigkeiten der Infrastruktur, Abhängigkeiten in der Lieferkette bei Hardware und Kühlung, Umweltrisikoplanung und Offenlegung von Nachhaltigkeitskennzahlen. |
| SML 9 | KI | Unternehmerische Rechenschaftsmodelle, Erklärbarkeit von Systemen, Abhängigkeit von externen Softwareanbietern und Schutz von Trainingsdaten und Modellkomponenten. |
Jede Dimension wird auf drei verpflichtenden Umsetzungsebenen bewertet, sodass eine Anforderung niemals allein auf dem Papier erfüllt ist:
| Stufe | Kurzform | Beschreibung |
|---|---|---|
| 1 Initial | Ad hoc, nicht standardisiert | Starke Abhängigkeit von externen Anbietern. Prozesse sind reaktiv, digitale Abhängigkeiten werden nicht gesteuert und sind nicht im Risikomanagement verankert. |
| 2 Managed | Dokumentiert, regelbasiert | Digitale Abhängigkeiten sind identifiziert und im Risikomanagement dokumentiert. Erste Notfall- und Wiederherstellungspläne existieren, sind aber noch nicht vollständig getestet. |
| 3 Advanced | Strukturiert, konsistent | Souveränität ist als strategisches Ziel verankert. Für jeden geschäftskritischen Service existiert mindestens eine alternative Bezugsoption oder ein dokumentierter Migrationspfad. Daten werden überwiegend innerhalb der EU/EWR verarbeitet. |
| 4 Future-Proof | Optimiert, robust | Nahezu vollständige digitale Autonomie auf selbstbetriebener oder souverän kontrollierter Infrastruktur, offenen Standards und europäischen Lieferketten. Verbleibende Abhängigkeiten sind bewusst gewählt und jederzeit substituierbar. |
Bewertungsgegenstand ist immer die Kombination aus einem kundenseitigen Service und seinem Service-Anbieter, einschließlich der zugrunde liegenden Services, auf denen er aufbaut. Bevor die Bewertung beginnt, wird der Service anhand von Servicename, Service-Anbieter und Servicetyp (IaaS, PaaS, SaaS, Managed Service, KI-Service) klassifiziert. Der Servicetyp bestimmt nur, welche Kontrollen anwendbar sind — er hat keinen Einfluss auf den resultierenden Reifegrad.
Jede Kontrolle wird genau einem Control Scope zugeordnet, der festlegt, wer dafür verantwortlich ist:
| Scope | Abk. | Bedeutung für einen ISV |
|---|---|---|
| Underlying Service | US | Die Plattform, auf der du aufbaust — für einen Marketplace-ISV typischerweise STACKIT. |
| Service Provider | SP | Deine Organisation, die den Service entwickelt, betreibt und dafür verantwortlich ist. |
| Client-facing Service | CFS | Das konkrete Produkt, das du an deinen Kunden lieferst. |
Diese Aufteilung vermeidet doppelte Audits und macht vererbte Nachweise prüfbar:
Das Framework ist hierarchisch aufgebaut: Dimension → Kontrollziel → Kontrolle → Frage → Nachweis. Du antwortest auf der Kontroll-Ebene, nicht auf Fragenebene — die Fragen unter jeder Kontrolle im Katalog sind Beispiele, die die Absicht der Kontrolle verdeutlichen, keine Checkliste, die du separat abarbeiten musst. Jede Kontrolle wird binär beantwortet — “Ja”, “Nein” oder “N/A” — und mit einem Nachweis hinterlegt. Erfüllt ist eine Kontrolle nur, wenn sie mit “Ja” beantwortet ist und der Nachweis das auch stützt. Ein “N/A” wird nur akzeptiert, wo es objektiv nicht anwendbar und begründet ist.
Nachweise müssen spezifisch, überprüfbar und einer Kontrolle direkt zuordenbar sein. Pauschalaussagen wie “Dokumentation vorhanden” oder “Prozess existiert” reichen nicht aus; ein unabhängiger Dritter muss die Bewertung vollständig nachvollziehen können. Zulässige Nachweistypen:
Die gesamte Bewertungskette — Serviceklassifizierung, Bearbeitung des Kontrollkatalogs, Nachweis-Upload und Tracking deiner Zielstufe — ist im ES³ Tool abgebildet:
Für Fragen zu einzelnen Kontrollen, Souveränitätskriterien oder dem Bewertungstooling
kontaktiere das ES³-Programmteam unter ES3@digits.schwarz. Für Fragen, wie die Bewertung in
dein ISV-Onboarding passt, wende dich an das ISV-Factory-Team unter
isv-sales@digits.schwarz.
Die Placement-Phase überführt deine validierte Softwarelösung in ein kommerziell verfügbares Produkt im STACKIT Marketplace. In dieser Phase werden kommerzielle Strukturen aufgesetzt, Produkt-SKUs erzeugt und deine Storefront-Präsenz erstellt.
Für einen klaren Überblick, wie Softwarelösungen Enterprise-Kunden präsentiert und ausgeliefert werden, sieh dir die offizielle STACKIT-Marketplace-Einführung an:
Alle technischen, operativen und kommerziellen Richtlinien für das Listing und die Integration deines Produkts sind in unserer zentralen Vendor-Dokumentation gepflegt.
Die Dokumentation führt dich durch folgende Schritte:
Bevor ein Listing live gehen kann, müssen die während des Signing vereinbarten kommerziellen Parameter operationalisiert werden:
Das kommerzielle Placement gliedert sich je nach gewählter Integrationstiefe in zwei unterschiedliche Stufen:
| Stufe | Umfang & Umsetzung |
|---|---|
| Stufe 1: Marketplace Listing (Standard) | Listing-Erstellung: STACKIT Partner Manager (PDMs, ISV Sales und ISV-GTM-Teams) erstellen deinen Storefront-Eintrag mit dem Marketplace Listing Wizard anhand deines Product Delivery Sheets. Lead-/Anfrage-Handling: Kunden können dein Produkt finden, Angebote anfragen oder eine manuelle Bereitstellung anstoßen. |
| Stufe 2: Marketplace Integration (optional) | Automatisierte Provisionierung & Metering: Tiefe API-Integration zwischen deiner Software und den STACKIT-Marketplace-APIs. Nutzungsbasiertes Billing: Automatisiertes Metering-Tracking und Ein-Klick-Kundenbereitstellung. |
Für Fragen zur Vendor-Dokumentation, zur SKU-Erstellung oder zum Marketplace Listing Wizard
kontaktiere deinen STACKIT Partner Manager oder das ISV-Factory-Team unter
isv-sales@digits.schwarz.