_
_
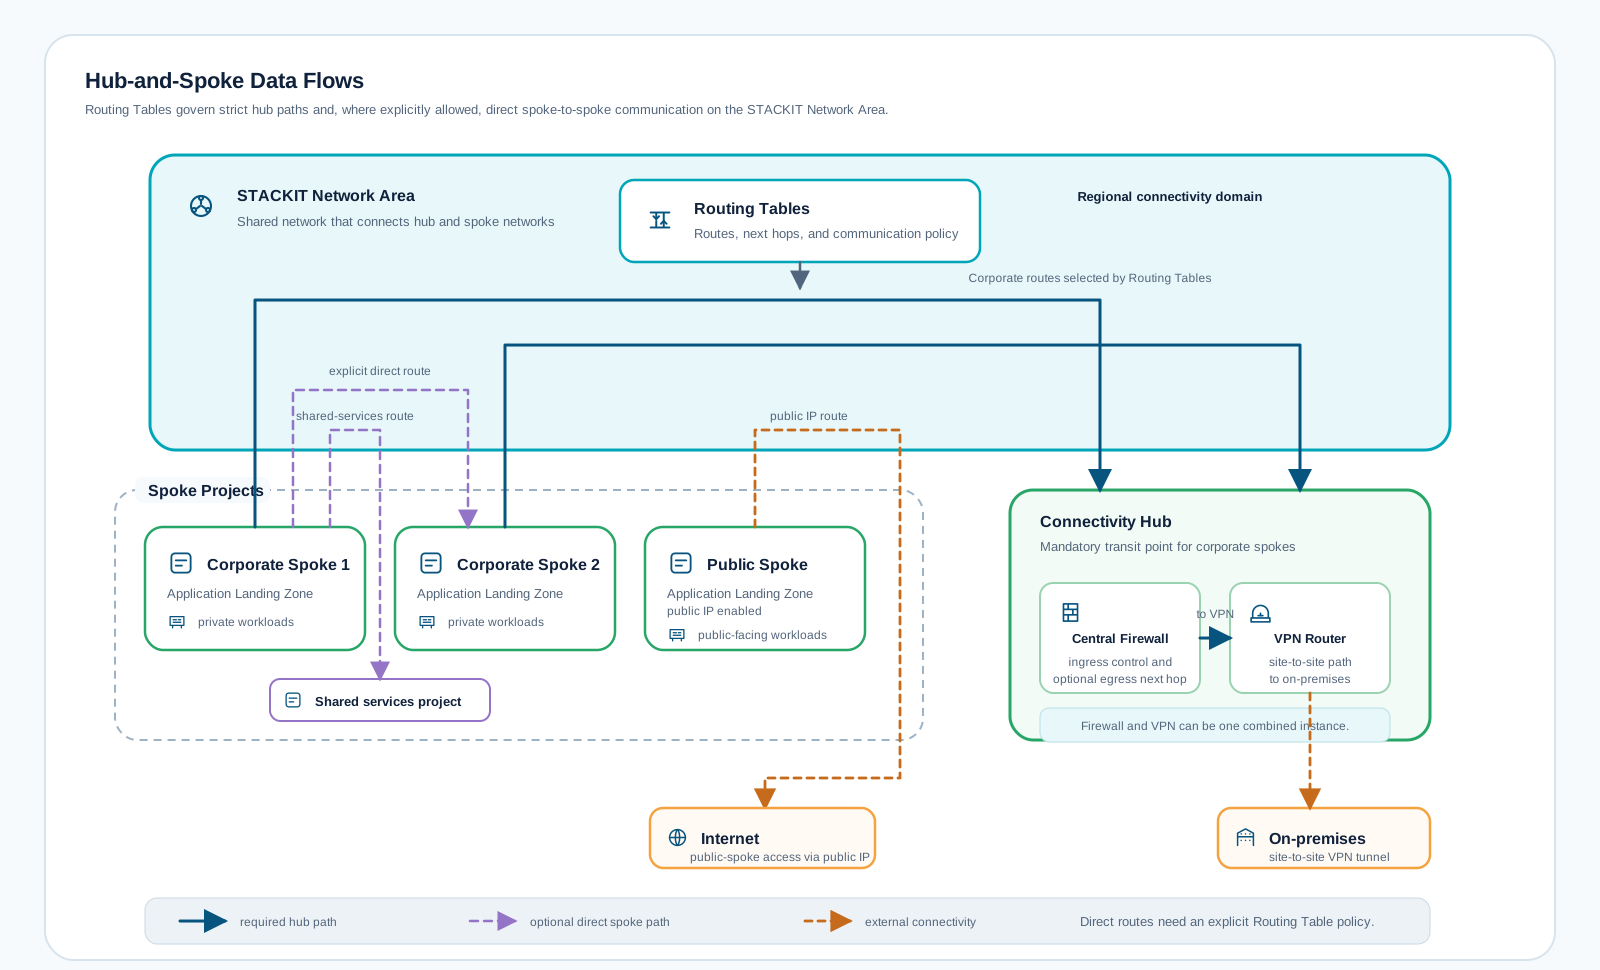
Die Netzwerkarchitektur regelt sichere Kommunikation, Segmentierung und die Governance zentraler Connectivity-Services über Shared und projektbezogene Landing Zones.
In Enterprise-Migrationen geht es dabei weniger um einzelne Subnetze, sondern um ein dauerhaft steuerbares Konnektivitätsmodell: welches Projekt über welche Pfade angebunden wird und unter welchen Guardrails.