Muster für Sicherheitsarchitektur
Zuletzt aktualisiert am
Dieses Modul hilft Ihnen zu entscheiden, wo boundary-zentrierte Kontrollen erforderlich sind und wo Zero-Trust-Muster als Standard gelten sollten.
Muster 1: boundary-zentrierte Architektur
Abschnitt betitelt „Muster 1: boundary-zentrierte Architektur“- Prinzip: Schutz von Workloads durch Segmentierung, Routing-Kontrolle und zentrale Inspektion.
- Typische Umsetzung: Hub-and-spoke-Topologie mit zentraler Firewall und gesteuerten Ingress- und Egress-Pfaden.
- Stärken: Klare Governance für Datenverkehr und vertraute Abläufe für On-Premises-Teams.
- Grenzen: Risiko einer zu starken Abhängigkeit von Grenzen im Netzwerk bei Identitäts- und Workload-Schutz.
Beispiel: STACKIT Hub-and-Spoke-Architektur
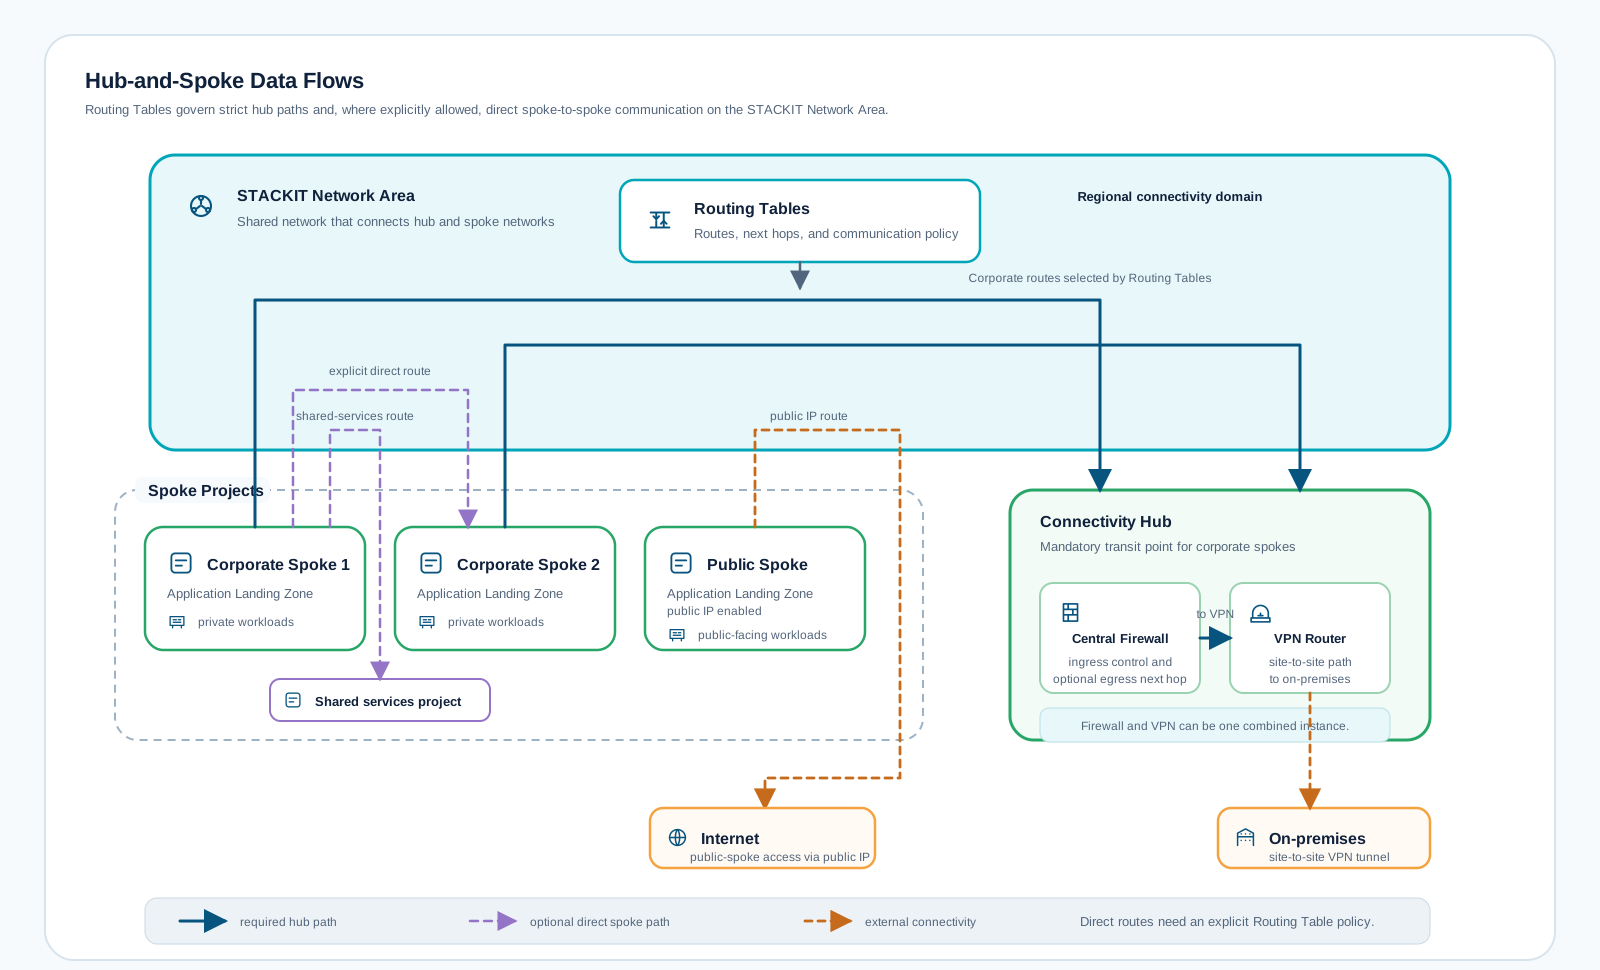
Abschnitt betitelt „Beispiel: STACKIT Hub-and-Spoke-Architektur“Das folgende Diagramm zeigt eine typische Umsetzung des Hub-and-spoke-Prinzips in STACKIT:
- Jedes Projekt (Spoke) ist per Peering mit der zentralen Shared Network Area (SNA) verbunden.
- Die Routing-Tabellen in der SNA erzwingen, dass der gesamte Verkehr zwischen Projekten und ins Internet immer über die zentrale Firewall im Hub läuft.
- Der Hub stellt zentrale Funktionen im Netz bereit: Firewall (alle Kommunikation wird hier geführt), VPN-Gateway (On-Premises-Anbindung) und Internet-Breakout (Internetzugriff).
- Geteilte Services sind für alle Projekte verfügbar und ebenfalls über die SNA angebunden.
- Kommunikation ins Internet oder nach On-Premises ist nur über die zentralen Komponenten im Hub möglich. Das stellt klare Trennung, zentrale Kontrolle und hohe Sicherheit sicher: kein direkter Verkehr zwischen Projekten, alles läuft über die zentrale Infrastruktur.
Muster 2: zero-trust-orientierte Architektur
Abschnitt betitelt „Muster 2: zero-trust-orientierte Architektur“- Prinzip: Niemals aufgrund des Standorts vertrauen, sondern explizit und kontinuierlich verifizieren.
- Typische Umsetzung: Identitätsbasierter Zugriff, starke Authentifizierung, Verschlüsselung und Policy Enforcement nah am Workload.
- Stärken: Sehr gute Passung für verteilte Systeme und internetgestützte Architekturen.
- Grenzen: Erfordert reife Identitäts-Governance und disziplinierten Policy-Betrieb.
Zero-Trust-Domänen
Abschnitt betitelt „Zero-Trust-Domänen“Nutzen Sie die interaktive Karte, um die dedizierten Domänenseiten zu öffnen.
Praxisnahes Vorgehen zur Kombination
Abschnitt betitelt „Praxisnahes Vorgehen zur Kombination“- Foundation Layer: Behalten Sie verpflichtende Kontrollen im Netzwerk für Segmentierung und regulierte Pfade bei.
- Access Layer: Nutzen Sie identitätsbasierte Autorisierung für Benutzer und Zugriffe auf Services.
- Data Layer: Erzwingen Sie Verschlüsselungs- und Schlüssel-Governance-Kontrollen unabhängig vom Standort.
- Operations Layer: Korrelieren Sie Netzwerk- und Identitätstelemetrie für Erkennung und Nachweis.
STACKIT-Referenzen
Abschnitt betitelt „STACKIT-Referenzen“- Network Area und Routing Tables: Concepts und Routing Tables
- Unified Firewall: Dokumentation
- Kontext zu Access and Identity: Dokumentation
Zu vermeidende Anti-Patterns
Abschnitt betitelt „Zu vermeidende Anti-Patterns“- Topologie als Ersatz für Sicherheit: Segmentierung wird als Ersatz für Identitäts- und Workload-Kontrollen behandelt.
- Zero Trust nur dem Namen nach: Fehlende starke Authentifizierung, fehlendes Policy Enforcement oder fehlende Verschlüsselungsstandards.
- Ungeplante Übergangsmuster: Temporäre hybride Muster bleiben ohne klaren Zusammenführungsplan bestehen.