Übersicht
Abschnitt betitelt „Übersicht“Der STACKIT Landing Zone Configurator macht aus wiederverwendbaren Infrastrukturbausteinen einen geführten Workflow für Plattform- und Applikationsteams. Platform Engineers konfigurieren die gemeinsame Grundlage und veröffentlichen Projekt-Templates. Application Owner nutzen diese Vorlagen, um ihre Application Landing Zones über einen gemeinsamen Katalog bereitzustellen.
So entsteht ein wiederholbarer Weg vom Plattformdesign zu migrationsbereiten Applikationsumgebungen: gemeinsame Standards, sichtbare Verantwortung, geprüfte Änderungen und ausdrückliche Deployment-Entscheidungen.
Landing Zone Configurator öffnen Bereiten Sie mit dem gehosteten Configurator Ihre Plattformbasis und Application Landing Zones vor. Dokumentation öffnenAccelerator und Configurator
Abschnitt betitelt „Accelerator und Configurator“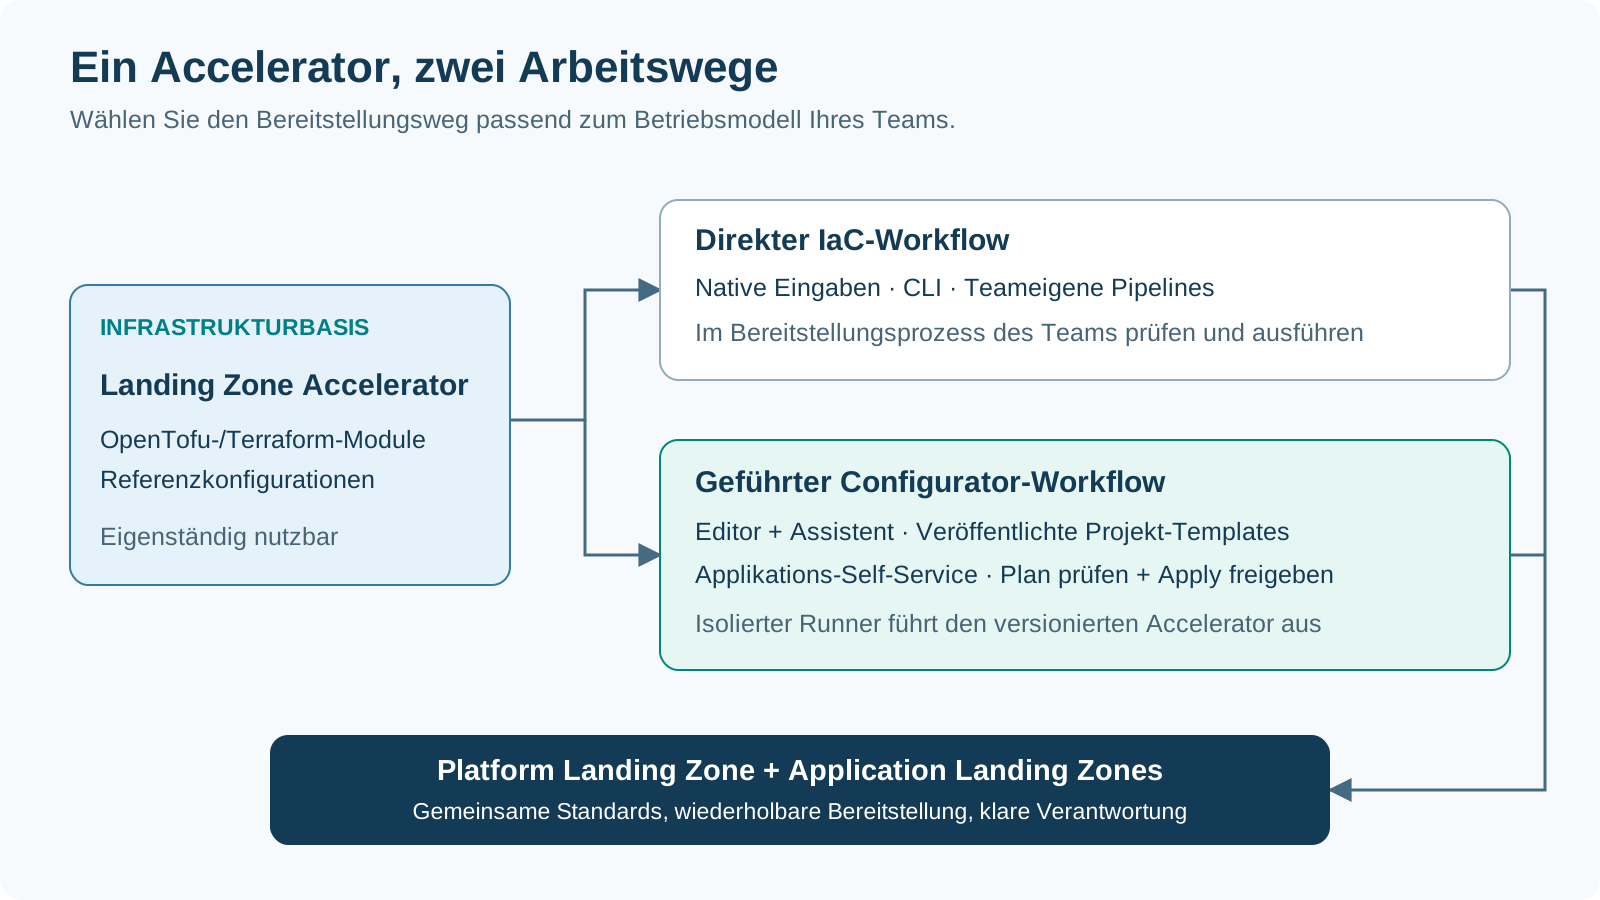
Der Landing Zone Accelerator liefert OpenTofu-/Terraform-Module und Referenzkonfigurationen. Er bildet die Infrastrukturgrundlage für Governance, Identität, Netzwerk, gemeinsame Services und Applikationsprojekte.
Der Landing Zone Configurator ergänzt die Arbeitsabläufe rund um diese Grundlage: einen visuellen Editor, einen Assistenten, versionierte Projekt-Templates und kontrollierte Infrastrukturausführung. Sowohl die direkte IaC-Nutzung als auch der geführte Configurator-Workflow bauen auf dem Accelerator auf. Teams wählen den Weg, der zu ihrem Betriebsmodell passt.
Landing Zone Accelerator erkundenSo funktioniert der Configurator
Abschnitt betitelt „So funktioniert der Configurator“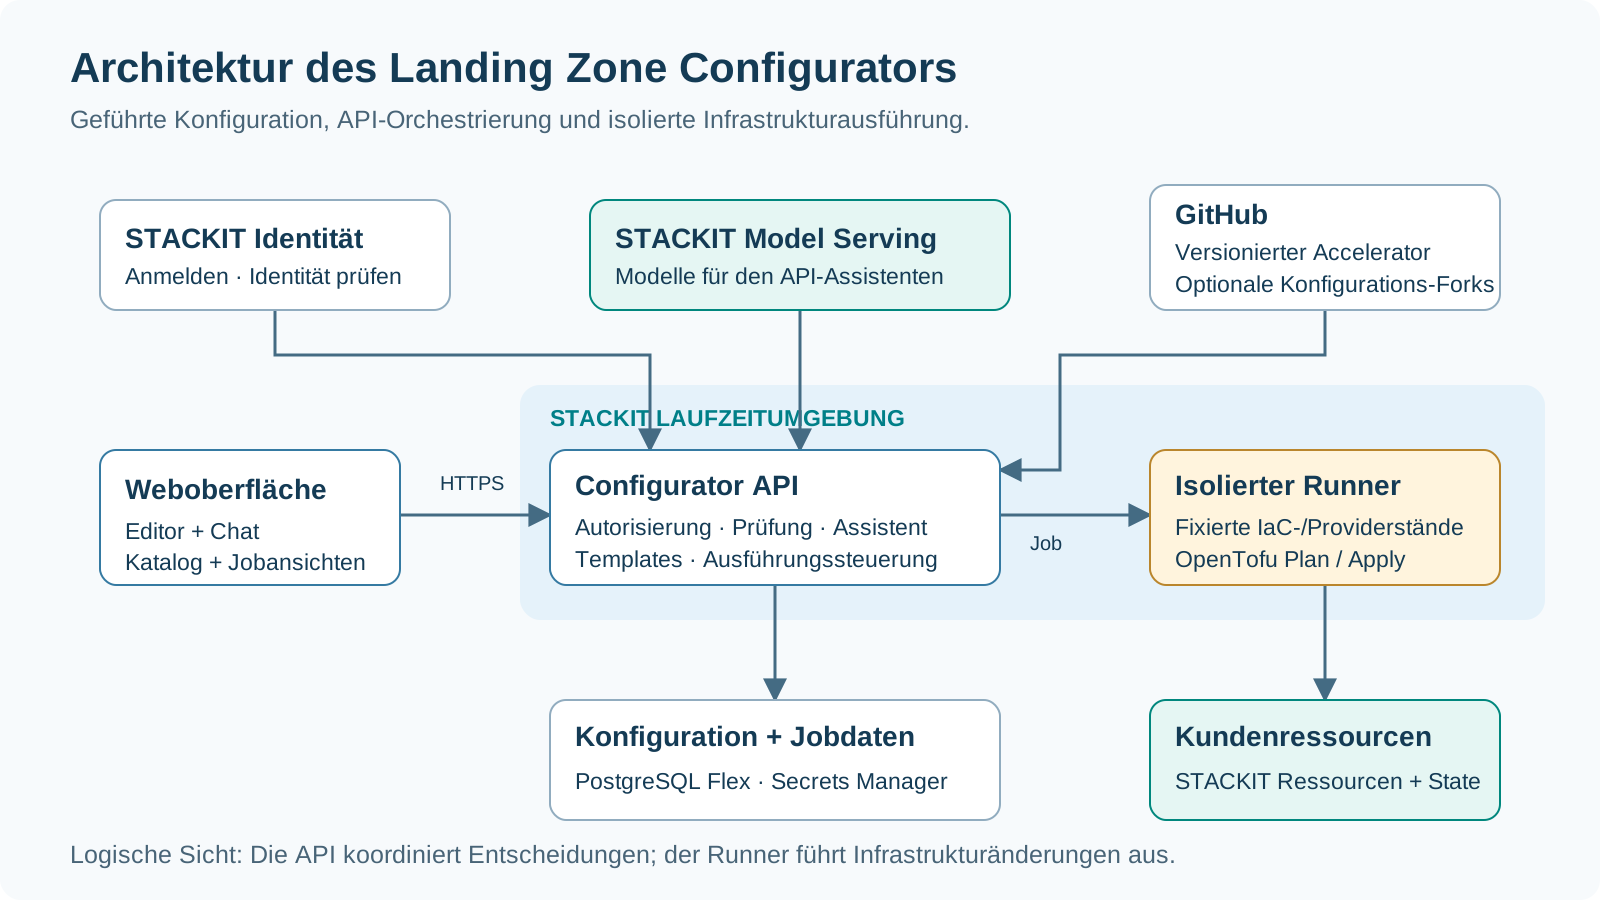
Der Browser vereint Editor, Chat, Katalog und Jobansichten. Die Configurator API koordiniert Identität, Validierung, Assistentenvorschläge, versionierte Templates und Deployment-Jobs. STACKIT Model Serving stellt die vom Assistenten verwendeten Modelle bereit.
Ein isolierter Runner führt die autorisierte Infrastrukturoperation mit dem versionierten Accelerator aus. Konfigurations- und Jobdatensätze verbinden die einzelnen Arbeitsschritte. Technische Zugangsdaten werden über die separate Zugangsdatenverwaltung behandelt.
Rollen und Verantwortlichkeiten
Abschnitt betitelt „Rollen und Verantwortlichkeiten“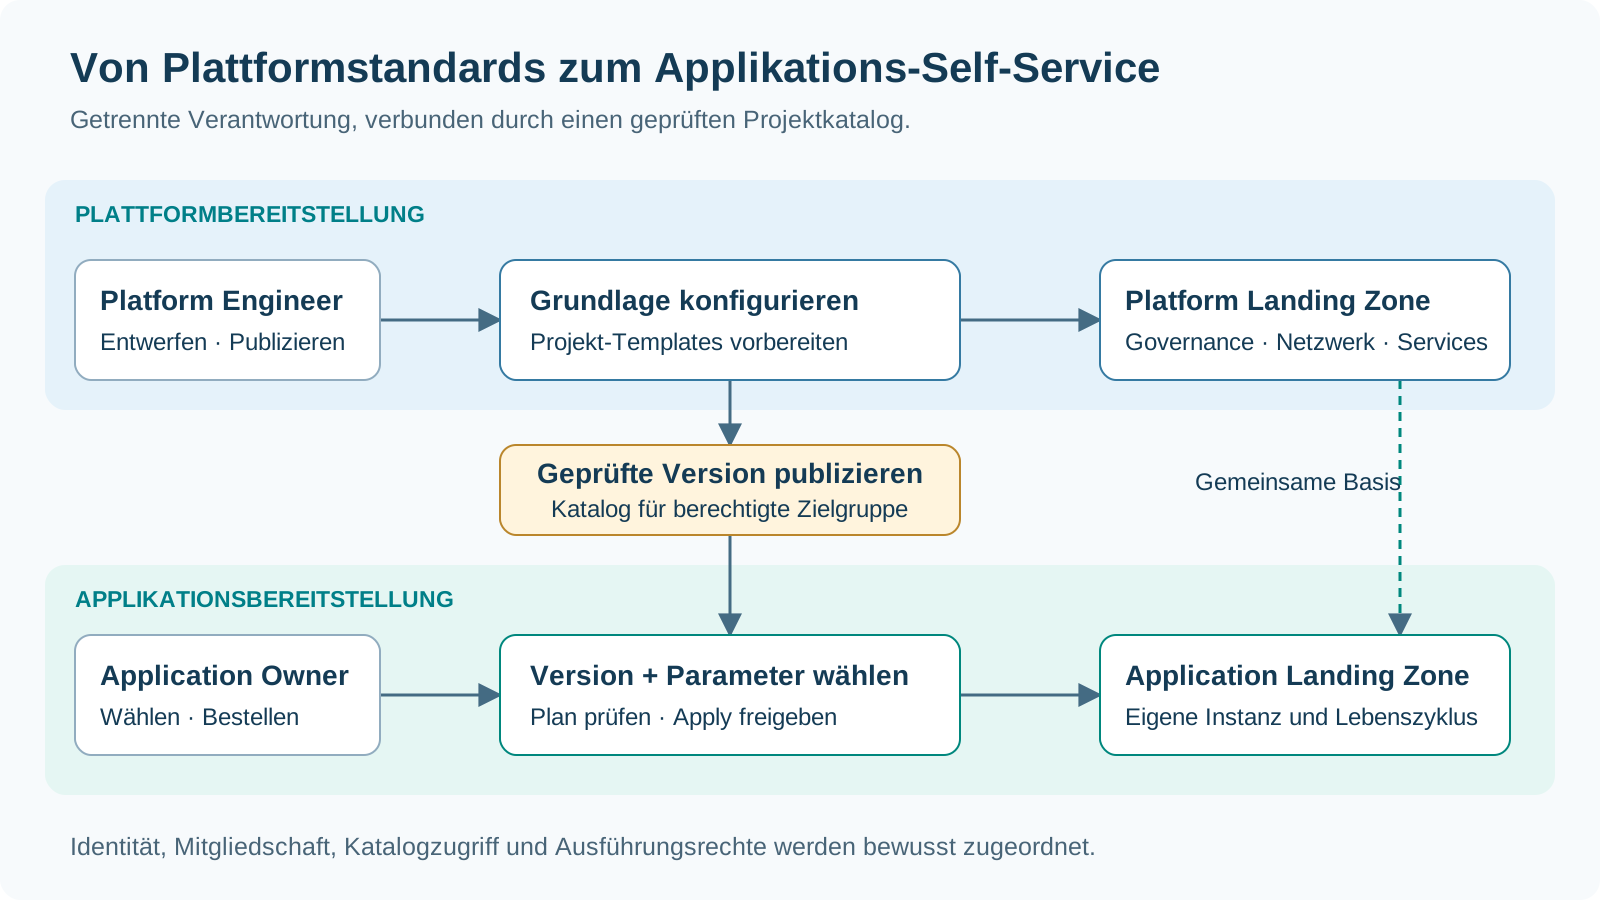
| Verantwortung | Platform Engineer | Application Owner |
|---|---|---|
| Gemeinsame Governance, Netzwerke und Plattformservices gestalten | Definiert und pflegt die Basis | Liefert Workload-Anforderungen |
| Wiederverwendbare Projekt-Templates vorbereiten | Legt feste Werte und freigegebene Parameter fest | Liefert Rückmeldungen aus der Applikationsbereitstellung |
| Geprüfte Template-Versionen veröffentlichen | Veröffentlicht Versionen für die berechtigte Zielgruppe | Wählt eine verfügbare Version |
| Eine Application Landing Zone anfordern | Stellt Katalog und Zielzuordnungen bereit | Gibt Projektparameter an und bestellt |
| Änderungen prüfen und ausführen | Prüft Plattformänderungen im autorisierten Ausführungsweg | Prüft und startet die autorisierte Applikationsbereitstellung |
| Umgebung abnehmen und an den Betrieb übergeben | Verantwortet die gemeinsame Plattformbasis | Verantwortet Applikationsumgebung und Workload-Übergabe |
Wählen Sie Organisation und Arbeitsumgebung passend zur Aufgabe. Die STACKIT Anmeldung bestätigt die Identität; Mitgliedschaft im Arbeitsbereich, Katalogzugriff und technische Ausführungsrechte bestimmen die Handlungsmöglichkeiten. Ordnen Sie Mitgliederverwaltung und Delegation technischer Zugangsdaten den verantwortlichen Personen zu.
Im Arbeitsbereich starten
Abschnitt betitelt „Im Arbeitsbereich starten“Öffnen Sie den gehosteten Configurator und klären Sie den Arbeitskontext, bevor Sie eine Konfiguration oder ein Projektangebot auswählen.
| Prüfen | Platform Engineer | Application Owner |
|---|---|---|
| Arbeitsumgebung | Organisation und Plattformarbeitsbereich auswählen | Arbeitsbereich mit den Projekt-Templates der Applikation auswählen |
| Verantwortung | Plattformverantwortliche und Prüfende benennen | Applikationsverantwortliche und Plattformkontakt benennen |
| Zugriff | Zuständigkeiten für Konfiguration, Veröffentlichung und Ausführung klären | Verfügbaren Katalog und Ausführungsweg der Applikation klären |
| Erste Aufgabe | Plattformkonfiguration erstellen oder erneut öffnen | Passendes veröffentlichtes Projekt-Template finden |
Bereit für den nächsten Schritt: Das Team kennt Arbeitsbereich, Ergebnisverantwortung und den vorgesehenen Bereitstellungsworkflow.
Configurator öffnenPlattform konfigurieren
Abschnitt betitelt „Plattform konfigurieren“Beginnen Sie mit einer Referenzkonfiguration, die zur Zielarchitektur passt: eine kleine Standalone-Basis, gemeinsame Hub-and-Spoke-Connectivity oder eine Topologie mit getrennten Organisations-, Umgebungs-, Mandanten- oder Regionsdomänen.
Prüfen Sie im Editor Grundlagen, Ordner, Netzwerk, Plattformservices, Projekt-Templates und Betriebseinstellungen. Nutzen Sie das Verantwortungsmodell, den Adressplan, die Sicherheitsanforderungen und die Discovery-Ergebnisse. Wählen Sie die benötigten Fähigkeiten und prüfen Sie anschließend die Konfiguration als Ganzes.
Konfigurationsentscheidungen
Abschnitt betitelt „Konfigurationsentscheidungen“| Editorbereich | Festzuhaltende Entscheidungen |
|---|---|
| Grundlagen und Ordner | Organisation, Verantwortung, Projektstruktur und Umgebungsgrenzen |
| Netzwerk | Regionen, Network Areas, Adressplan, DNS und Connectivity-Beziehungen |
| Gemeinsame Plattformservices | Zentrale Services für Applikations- und Betriebsteams |
| Projekt-Templates | Wiederverwendbare Projekttypen, feste Einstellungen und Applikationsparameter |
| Betrieb und Prüfung | Bereitstellungsverantwortung, Ausführungskontext und konsistente Konfiguration |
Ergebnis: Ein schlüssiger Plattformentwurf, der Referenztopologie und Unternehmensanforderungen verbindet. Speichern Sie die geprüfte Konfiguration als Grundlage für Plattformbereitstellung und Template-Vorbereitung.
Den Plattformauftrag festlegen
Abschnitt betitelt „Den Plattformauftrag festlegen“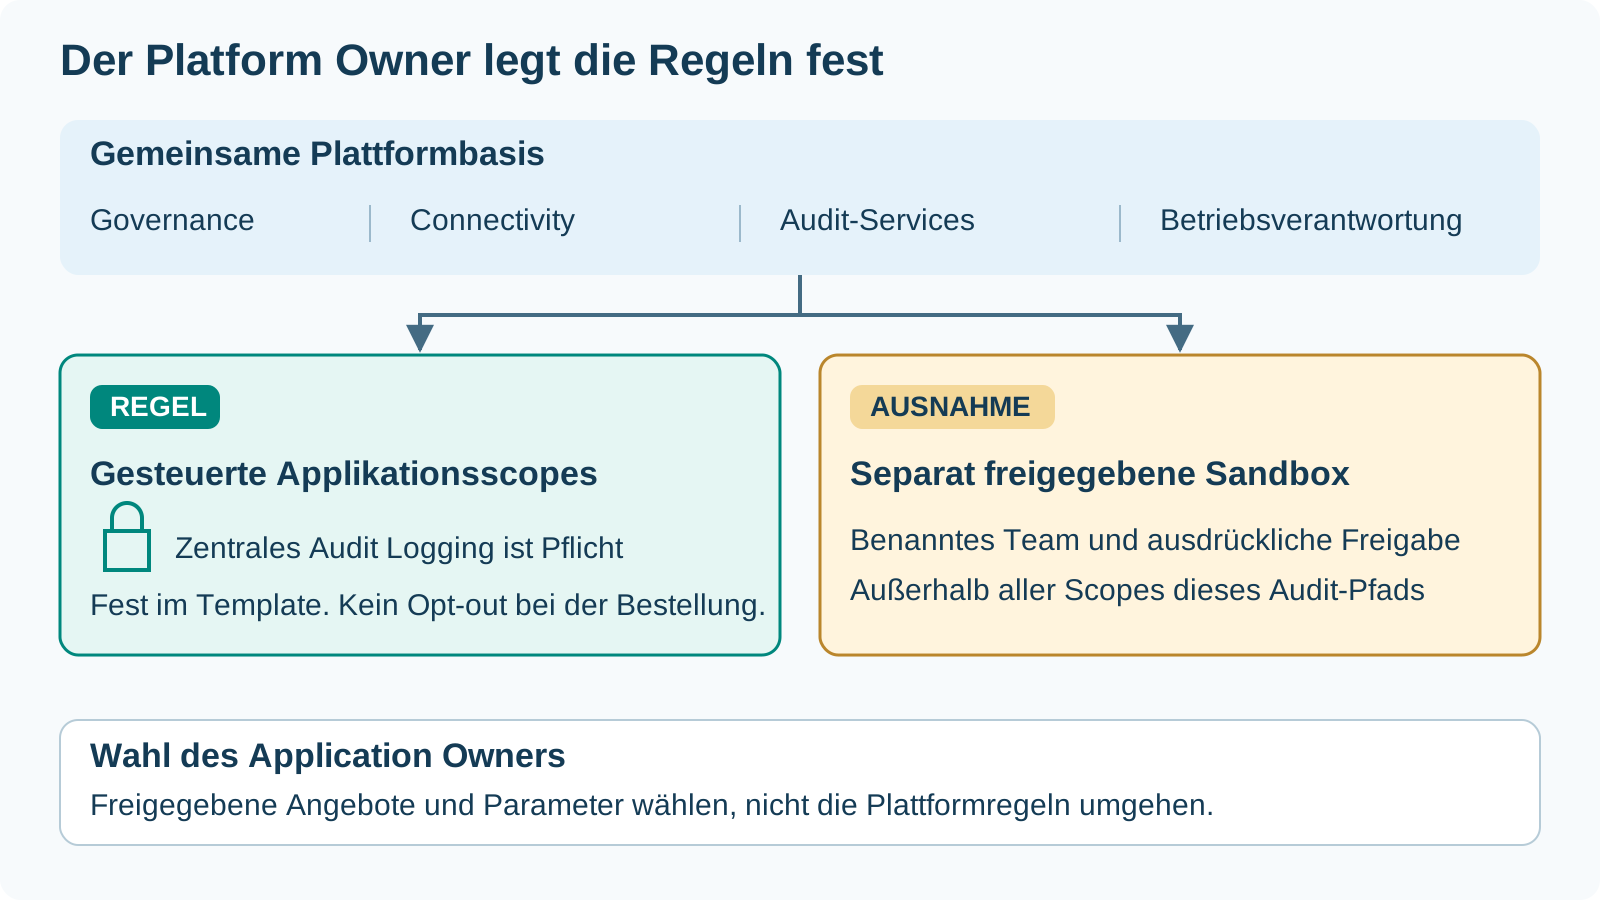
Der Platform Owner entscheidet über die Betriebsregeln der Plattform; Platform Engineers übersetzen sie in eine geprüfte Configurator-Konfiguration. Das ist eine Verantwortlichkeit, keine zusätzliche Anmelderolle im Configurator.
Audit Logging dient als durchgängiges Beispiel: Eine gesteuerte Applikationsumgebung muss ihre STACKIT-Control-Plane-Audit-Ereignisse an die zentrale Plattform liefern. Eine experimentelle Sandbox darf außerhalb dieses Erfassungsscopes liegen, wenn der Platform Owner die Ausnahme ausdrücklich freigibt.
| Plattformentscheidung | Im Configurator-Workflow festzuhalten |
|---|---|
| Was ist gemeinsam? | Governance, Connectivity, zentrale Audit-Services und Betriebsverantwortung |
| Was ist verpflichtend? | Applikationsfolder oder Projekte im zentralen Audit-Scope |
| Wo ist Experimentieren erlaubt? | Separat freigegebener Sandbox-Scope und zuständiges Team |
| Was darf ein Application Owner wählen? | Freigegebene Projektangebote und Parameter, keinen Umweg um Plattformregeln |
Demo-Frage: Wie macht die Plattform den gesteuerten Weg wiederholbar und hält die Sandbox-Ausnahme zugleich bewusst?
Die Plattformtopologie im Configurator wählen
Abschnitt betitelt „Die Plattformtopologie im Configurator wählen“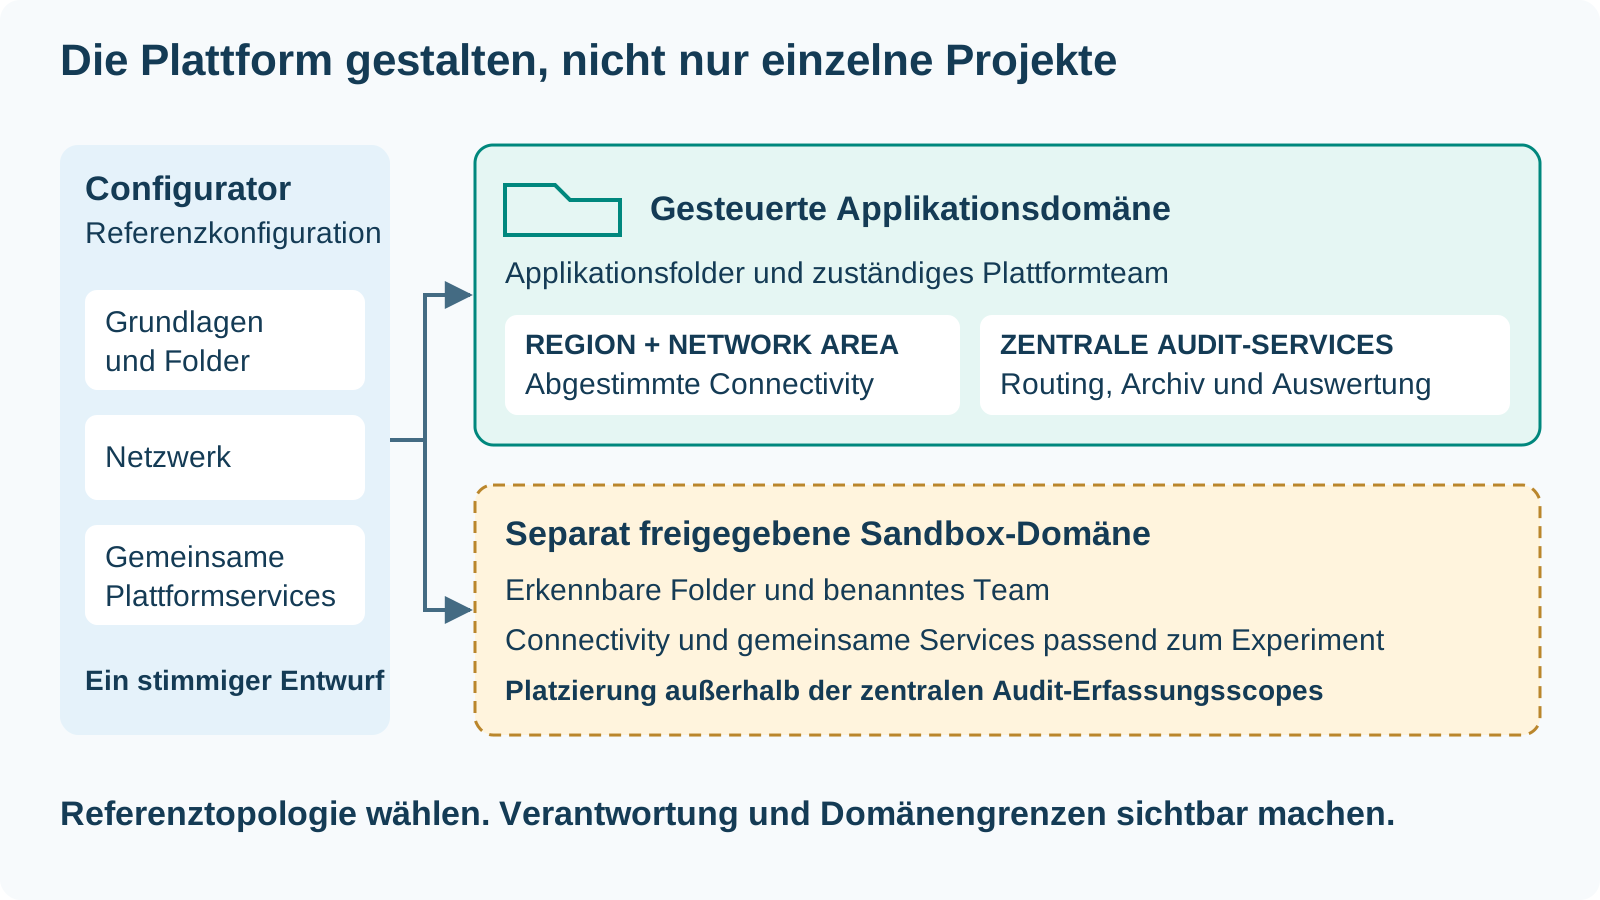
Wählen Sie die Referenzkonfiguration im Configurator und passen Sie sie an den Plattformauftrag an. Das Beispiel ist ein Ausgangspunkt, nicht das fertige Design.
| Editorentscheidung | Gesteuerter Applikationspfad | Freigegebener Sandbox-Pfad |
|---|---|---|
| Grundlagen und Folder | Applikationsdomäne und zuständiges Plattformteam bestimmen | Experimentelle Domäne getrennt erkennbar halten |
| Netzwerk | Region, gemeinsame Network Area und Connectivity-Beziehungen wählen | Zum Experiment passende Connectivity wählen |
| Plattformservices | Zentrales Audit Routing, Archiv und Auswertung vorbereiten | Beabsichtigte Nutzung gemeinsamer Services festhalten |
Ergebnis: Ein Plattformentwurf mit sichtbaren Applikations- und Sandbox-Grenzen. Konfigurieren Sie anschließend die zentralen Services und den Audit-Erfassungsscope.
Audit-Pflicht und Sandbox-Scope definieren
Abschnitt betitelt „Audit-Pflicht und Sandbox-Scope definieren“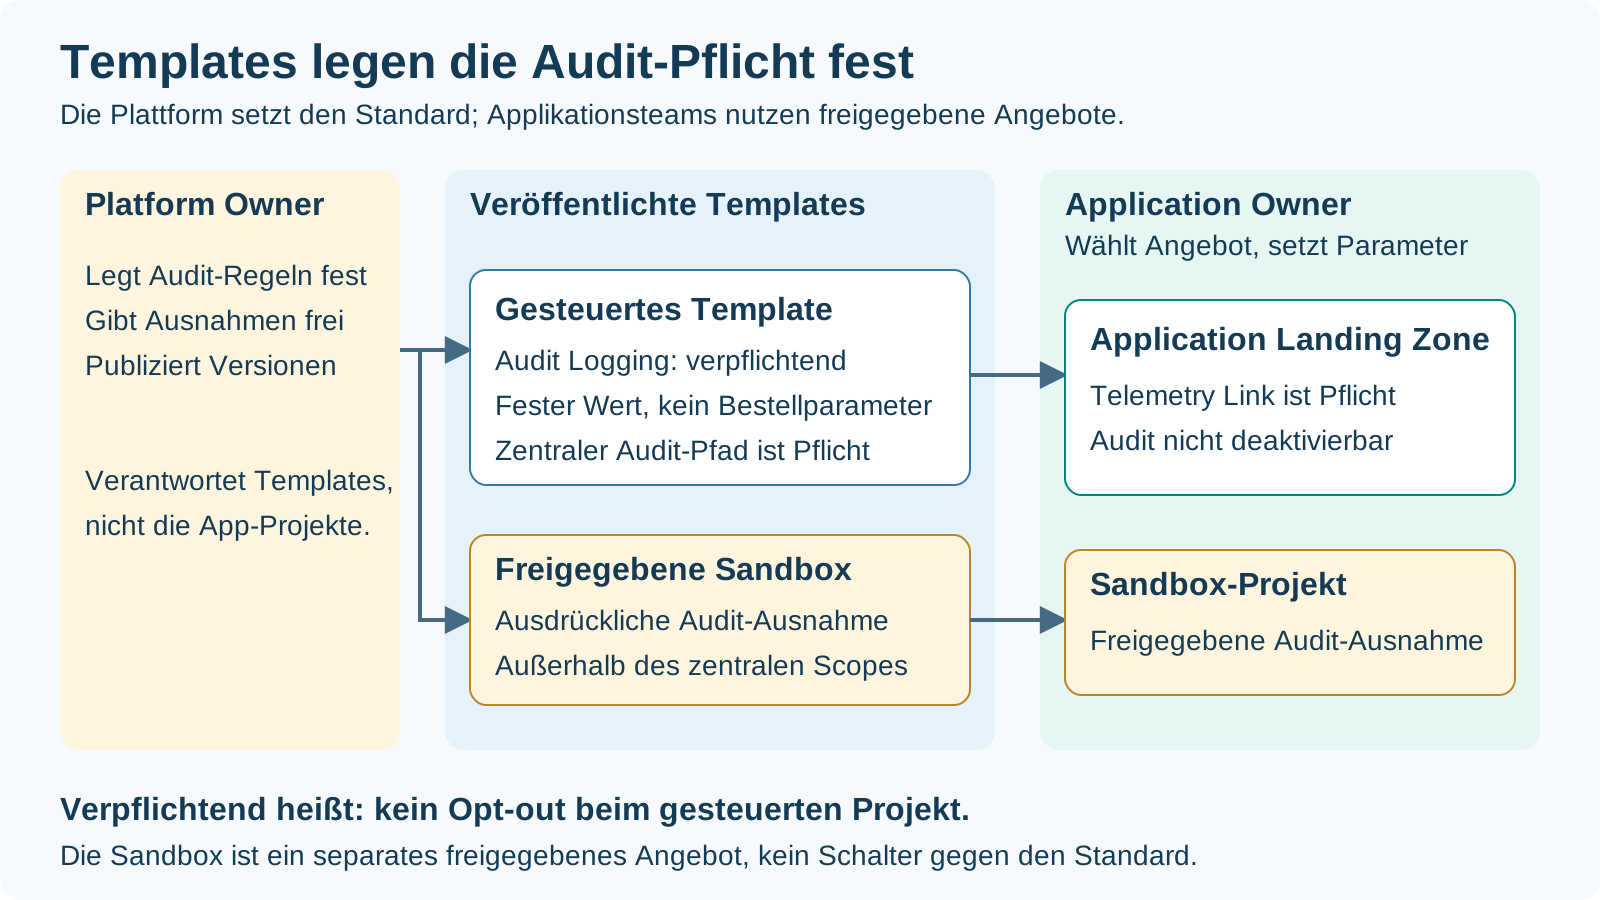
Der Platform Owner übersetzt die Audit-Regel in das freigegebene Projekt-Template. Im gesteuerten Angebot sind Telemetry Link und zentrales Ziel Teil des festen Standards, keine optionalen Bestellparameter. Der Application Owner nutzt die veröffentlichte Version und kann verpflichtendes Audit Logging nicht deaktivieren.
| Angebot | Regel im Template | Wahl des Application Owners |
|---|---|---|
| Gesteuertes Applikationsprojekt | Verpflichtender Telemetry Link und zentraler Audit-Pfad | Freigegebene Parameter setzen; kein Audit-Opt-out |
| Freigegebene Sandbox | Ausdrückliche Ausnahme mit Platzierung außerhalb des zentralen Erfassungsscopes | Separates Angebot nur wählen, wenn es für das Team freigegeben ist |
Ein organisationsweiter Telemetry Link erfasst auch die Sandbox-Projekte dieser Organisation. Verwenden Sie für eine ausgenommene Sandbox gezielte Folder-/Projekt-Scopes: Ein einbezogener übergeordneter Scope erfasst weiterhin seine Projekte. Ein Sandbox-Label ist kein Audit-Opt-out.
Entscheidung: Audit-Pflicht über plattformverantwortetes Template und Zielplatzierung festlegen, nicht als Bestellparameter „Audit Logging deaktivieren“. Dokumentieren Sie freigegebene Ausnahme, zuständiges Team und Prüfzeitpunkt zusammen mit der Konfiguration.
Den zentralen Audit-Logging-Pfad verfolgen
Abschnitt betitelt „Den zentralen Audit-Logging-Pfad verfolgen“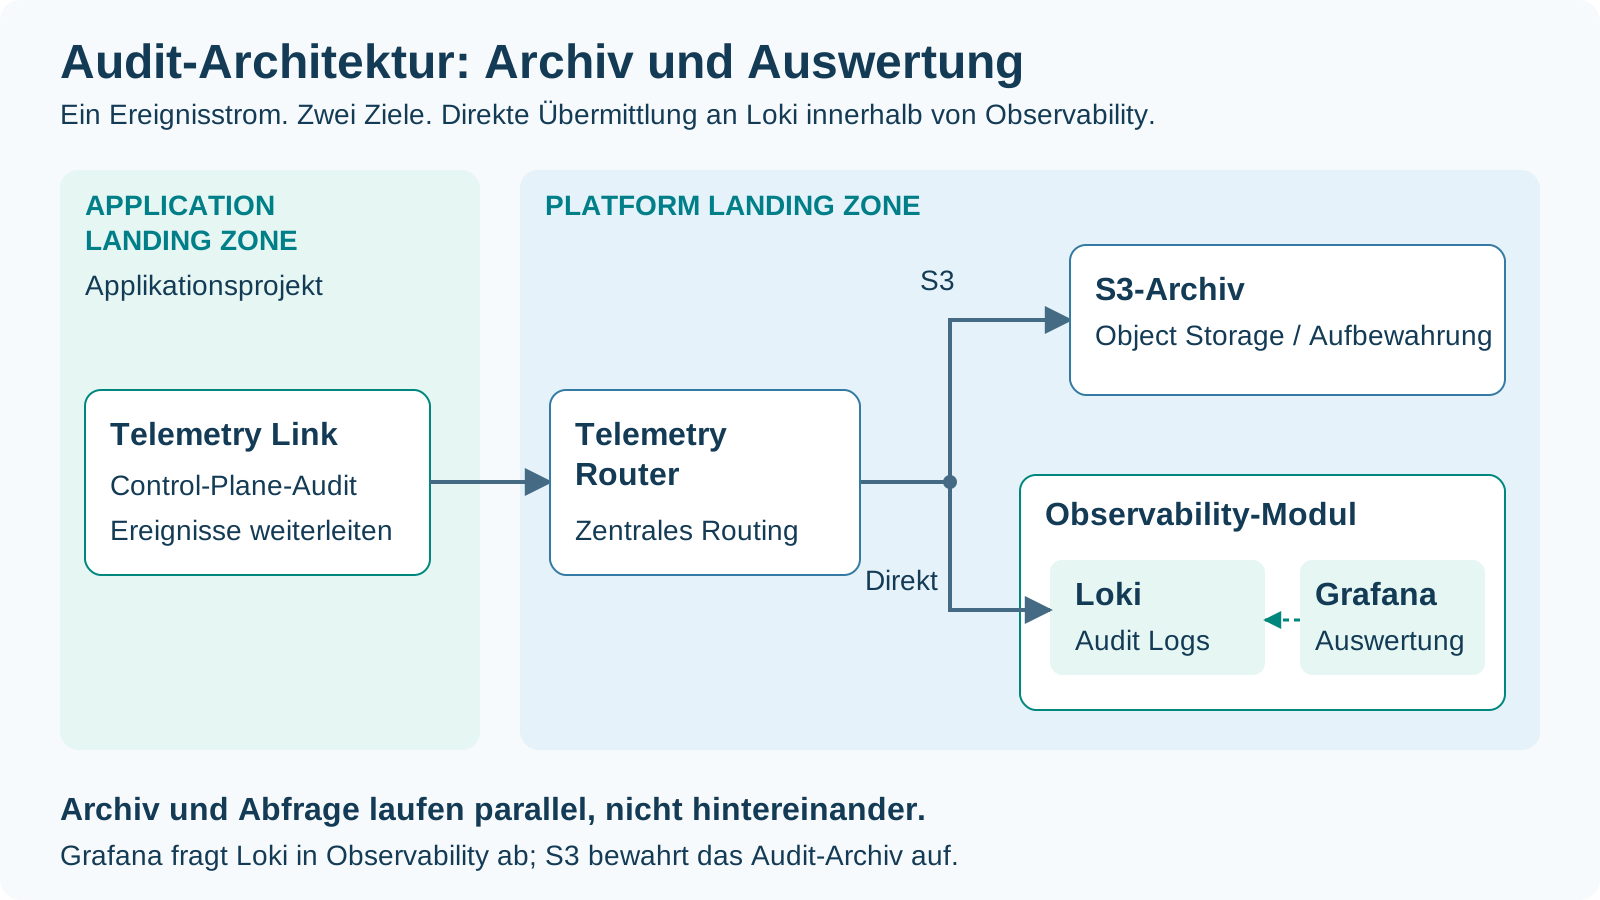
Dieses Beispiel zeigt das Plattform-Audit-Design mit direkter Loki-Anbindung.
- Ein Telemetry Link im gesteuerten Applikationsprojekt liefert Audit-Ereignisse.
- Der Telemetry Router in der Platform Landing Zone empfängt die Control-Plane-Audit-Ereignisse.
- Der Router liefert an zwei Ziele: S3-kompatibler Object Storage für das Archiv und direkt Loki im Observability-Modul für die Abfrage.
- Grafana, ebenfalls Teil von Observability, fragt Loki zur Auswertung der Ereignisse ab.
Archivierung und Abfrage erfüllen unterschiedliche Aufgaben. Das Applikationsteam nutzt den gemeinsamen Audit-Pfad; das Plattformteam verantwortet Routing, Aufbewahrung, Leserechte und Auswertungsansicht.
Mit dem Assistenten arbeiten
Abschnitt betitelt „Mit dem Assistenten arbeiten“Beschreiben Sie das gewünschte Ergebnis im Kontext der Konfiguration, etwa ein gemeinsames Corporate-Netzwerk mit Applikationsprojekten für Entwicklung und Produktion. Der Assistent erläutert die Konfiguration und schlägt Änderungen zur Prüfung vor.
- Beschreiben Sie die Anforderung und die bereits mit dem Plattformteam abgestimmten Entscheidungen.
- Prüfen Sie die Unterschiede pro Feld und beantworten Sie Rückfragen.
- Übernehmen Sie die gewünschten Änderungen in den Konfigurationsentwurf.
- Prüfen Sie die gesamte Konfiguration und speichern Sie ausdrücklich.
- Fahren Sie mit der Deployment-Prüfung fort, sobald die Bereitstellung ansteht.
Die menschlichen Entscheidungen bleiben sichtbar: Übernehmen aktualisiert den Entwurf, Speichern hält die Konfiguration fest und die Deployment-Freigabe startet die Infrastrukturänderung.
Einen Audit-Logging-Vorschlag prüfen
Abschnitt betitelt „Einen Audit-Logging-Vorschlag prüfen“Nutzen Sie den Assistenten, um die Regel des Platform Owners in einen prüfbaren Konfigurationsvorschlag zu übersetzen. Beginnen Sie mit abgestimmtem Scope und zentralen Services:
Bereite zentrales Audit Logging für unseren gesteuerten Applikationsscope vor, mit S3-Archiv und direkter Übermittlung an Loki in Observability. Halte die freigegebene Sandbox außerhalb dieses Erfassungsscopes. Frage mich nach Aufbewahrung, Leserechten und Object-Lock-Entscheidungen.
Prüfen Sie den Vorschlag gegen dieses Plattformdesign und den gewählten Scope. Kontrollieren Sie beide Router-Ziele, die Übermittlung an Observability/Loki und die Leserechte. Halten Sie die Audit-Pflicht im gesteuerten Projekt-Template fest; veröffentlichen Sie die freigegebene Sandbox als separates Angebot. Übernehmen, Speichern, Plan und Apply bleiben getrennte Aktionen.
Konfiguration speichern und versionieren
Abschnitt betitelt „Konfiguration speichern und versionieren“Richten Sie Konfigurationsrevisionen am Prüfprozess Ihres Teams aus. Speichern Sie im Configurator, verbinden Sie optional GitHub zur Versionierung in einem Fork oder exportieren Sie native Eingaben für einen unabhängigen OpenTofu-/Terraform-Workflow.
Vereinbaren Sie je Umgebung, welcher Workflow Änderungen verantwortet. Halten Sie geprüfte Konfiguration und Quellversion gemeinsam mit der Bereitstellungsentscheidung fest, damit Plattform- und Applikationsteams ihre verwendete Basis nachvollziehen können.
Versionierungswege
Abschnitt betitelt „Versionierungswege“| Arbeitsweg | Was das Team festhält | Nächster Bereitstellungsschritt |
|---|---|---|
| Configurator-Revisionen | Gespeicherte, erneut bearbeitbare und prüfbare Konfiguration | Plattform-Plan aus der gespeicherten Revision vorbereiten |
| Optionaler GitHub-Fork | Versionierte Konfiguration im Repository-Workflow des Teams | Repository-Änderung im vereinbarten Prozess prüfen |
| Nativer Export | Eingaben für die unabhängige OpenTofu-/Terraform-Nutzung | Im CLI- oder Pipeline-Workflow des Teams fortfahren |
Prüfpunkt: Bestätigen Sie gespeicherte Revision, Ziel und Änderungsverantwortung, bevor Sie von der Konfiguration zur Infrastrukturausführung wechseln.
Plattform-Plan prüfen und Deployment vorbereiten
Abschnitt betitelt „Plattform-Plan prüfen und Deployment vorbereiten“Erstellen Sie einen Plan aus gespeicherter Plattformkonfiguration, vorgesehenem Deployment-Ziel und autorisiertem Zugangsdatenprofil. Verfolgen Sie die Ausführung und nutzen Sie die vorgeschlagenen Ressourcenänderungen für die Bereitstellungsentscheidung.
| Prüfbereich | Fragen an die Plattformverantwortlichen |
|---|---|
| Konfiguration und Ziel | Stimmen Revision, Organisation, Umgebung und Quellversion? |
| Ressourcenänderungen | Entsprechen Ergänzungen, Änderungen, Ersetzungen und Löschungen dem Design? |
| Verantwortung und Zugriff | Passen Ordner, Projektverantwortung und Rollenzuweisungen? |
| Connectivity und Services | Entsprechen Netzwerke, DNS-Beziehungen und gemeinsame Services der Basis? |
Entscheidung: Geben Sie den geprüften gespeicherten Plan für ein ausdrückliches Apply frei oder kehren Sie mit einem klaren Änderungsauftrag zur Konfiguration zurück.
Die Audit-Basis bereitstellen
Abschnitt betitelt „Die Audit-Basis bereitstellen“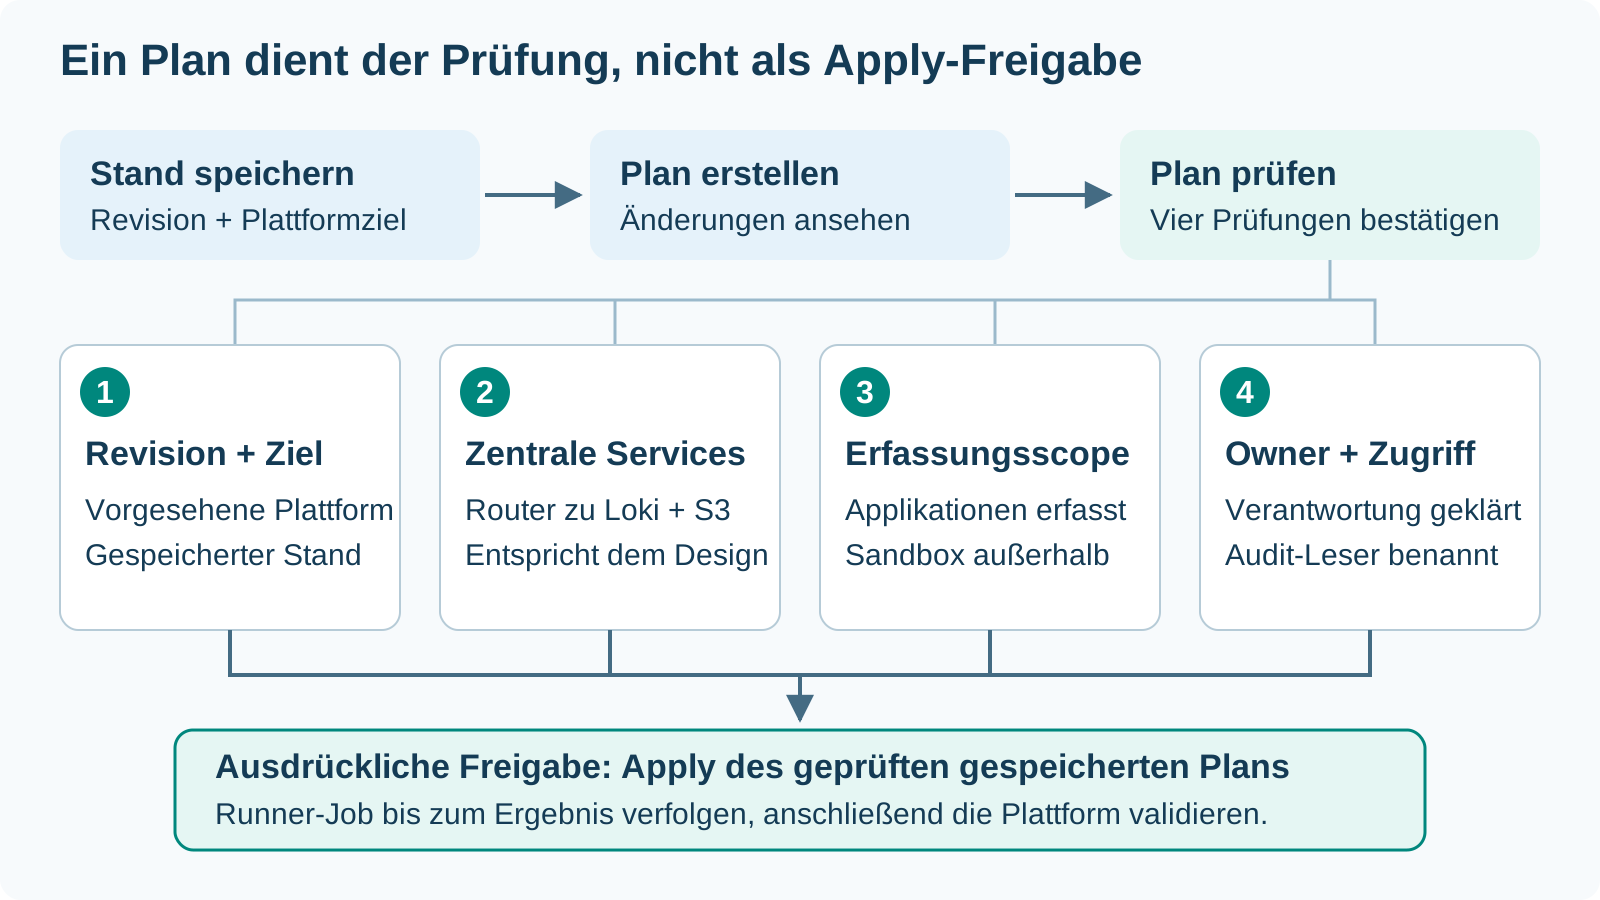
Speichern Sie die geprüfte Konfiguration und bereiten Sie ihren Plan mit vorgesehenem Plattformziel und autorisiertem Zugangsdatenprofil vor. Verbinden Sie in der Ressourcenvorschau die Plattformentscheidung mit der vorgeschlagenen Infrastruktur.
| Prüfpunkt | Vor Apply bestätigen |
|---|---|
| Revision und Ziel | Gespeicherte Konfiguration gehört zur vorgesehenen Plattform |
| Zentrale Services | Router, direktes Observability-/Loki-Ziel und S3-Archiv entsprechen dem Design |
| Erfassungsscope | Applikationsscopes sind einbezogen, die freigegebene Sandbox bleibt außerhalb |
| Verantwortung und Zugriff | Plattformverantwortung und Audit-Leserechte sind vereinbart |
Autorisieren Sie Apply des geprüften gespeicherten Plans ausdrücklich und verfolgen Sie den Runner-Job bis zum Ergebnis. Validieren Sie anschließend Ereignispfad und Sandbox-Grenze vor der Plattformabnahme.
Ergebnis: Eine bereitgestellte Audit-Basis für die kontrollierte Demonstration.
Plattform bereitstellen und validieren
Abschnitt betitelt „Plattform bereitstellen und validieren“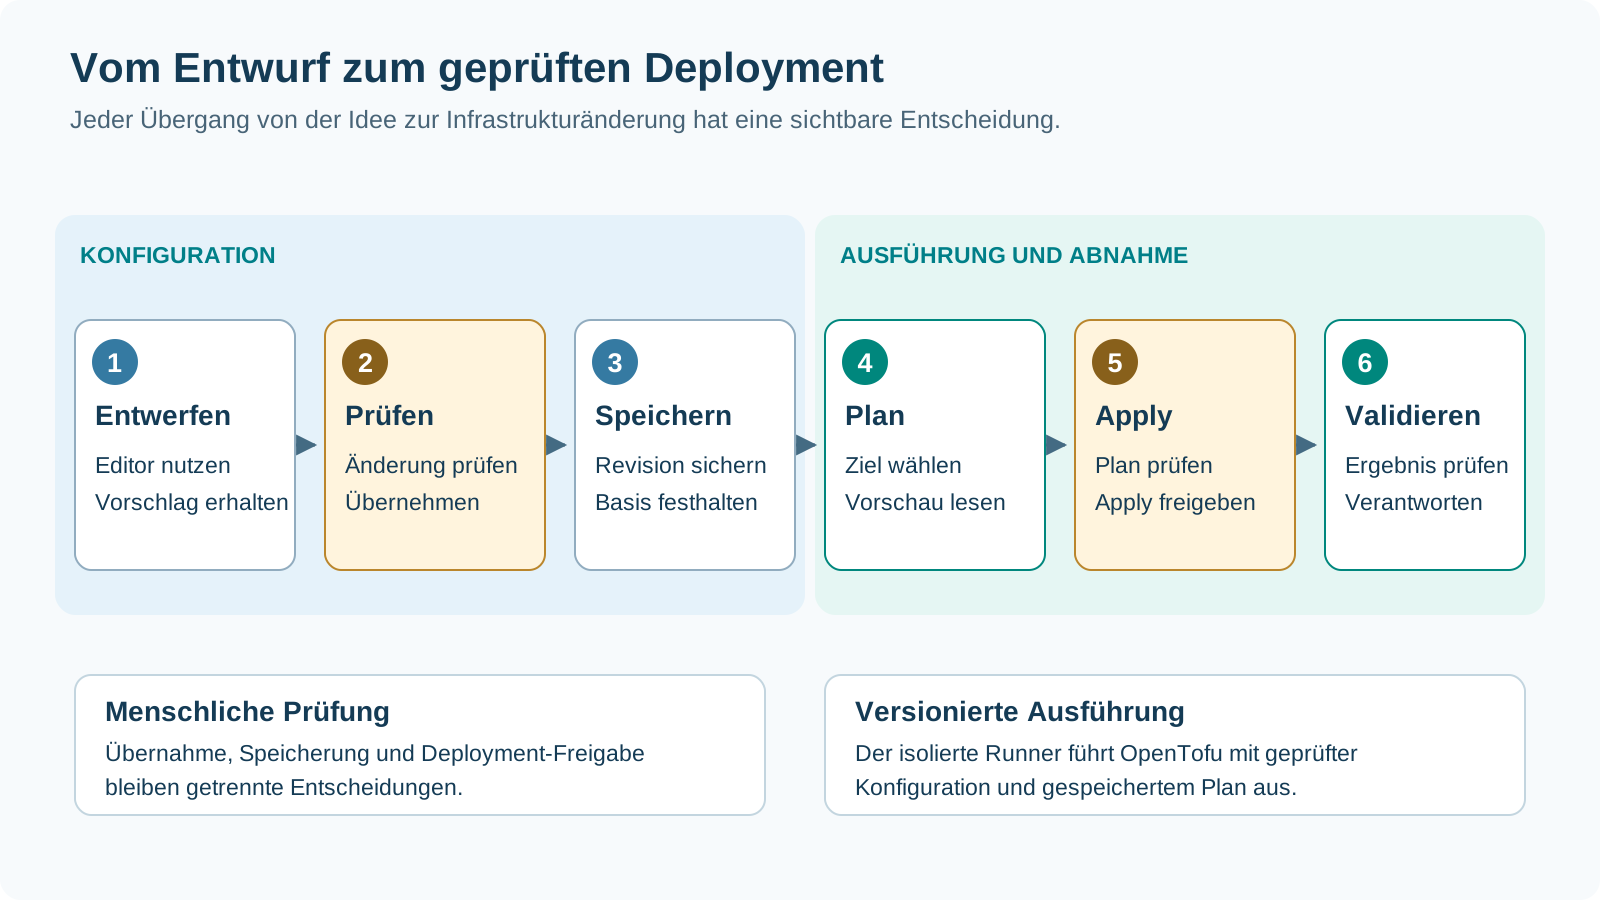
Der Configurator koordiniert den Job; der isolierte Runner führt den versionierten Accelerator mit OpenTofu aus. Autorisieren Sie Apply des geprüften gespeicherten Plans und verfolgen Sie den Job bis zum Ergebnis.
- Grundlage validieren: Prüfen Sie Organisationsstruktur, gemeinsame Connectivity und ausgewählte Plattformservices gegen das freigegebene Design.
- Basis dokumentieren: Halten Sie Konfigurationsrevision, Deployment-Referenz und Plattformziel für spätere Applikationsbereitstellungen fest.
- Verantwortung übernehmen: Benennen Sie das zuständige Plattformteam und vereinbaren Sie die Betriebsübergabe.
Ergebnis: Eine abgenommene gemeinsame Grundlage, auf deren Basis das Team Applikationsprojektangebote veröffentlichen kann.
Die Audit-Regel durchgängig validieren
Abschnitt betitelt „Die Audit-Regel durchgängig validieren“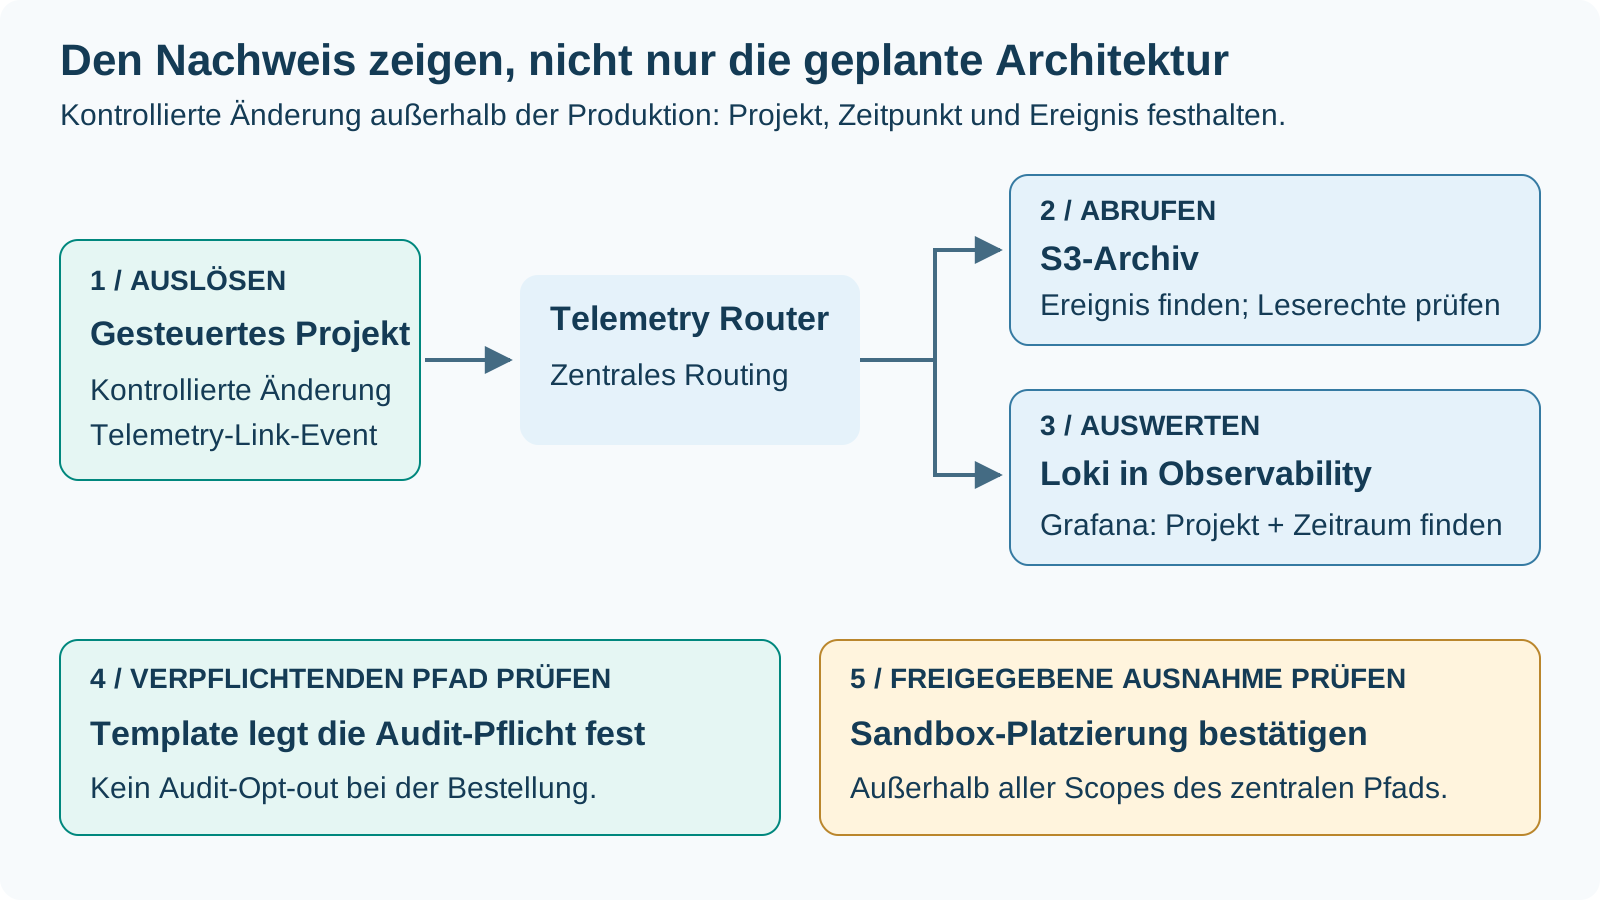
Machen Sie die Plattformregel sichtbar, bevor Sie sie Applikationsteams anbieten.
| Demonstrationspunkt | Festzuhaltender Nachweis |
|---|---|
| Gesteuertes Projekt | Eine kontrollierte Projektänderung erzeugt ein Audit-Ereignis aus einem einbezogenen Scope |
| Zentrales Routing | Das Ereignis erreicht Loki in Observability und das S3-Archiv |
| Auswertung | Grafana fragt Loki für das vorgesehene Projekt und den Zeitraum ab |
| Template-Pflicht | Das gesteuerte Template legt den Audit-Pfad fest; der Application Owner kann ihn nicht deaktivieren |
| Sandbox-Ausnahme | Die freigegebene Sandbox liegt außerhalb aller Scopes dieses zentralen Audit-Pfads |
Nutzen Sie eine kontrollierte Demonstration außerhalb der Produktion und bestätigen Sie Scope, Archivabruf und Leserechte mit dem Plattformteam. Die Sandbox-Ausnahme betrifft diesen zentralen Audit-Pfad, nicht die Aussage, dass keinerlei andere Logs existieren.
Ergebnis: Eine nachgewiesene Plattformregel mit benannten Audit-Lesern, Archivverantwortung und abgenommener Sandbox-Grenze.
Die Audit Logs in Grafana sehen
Abschnitt betitelt „Die Audit Logs in Grafana sehen“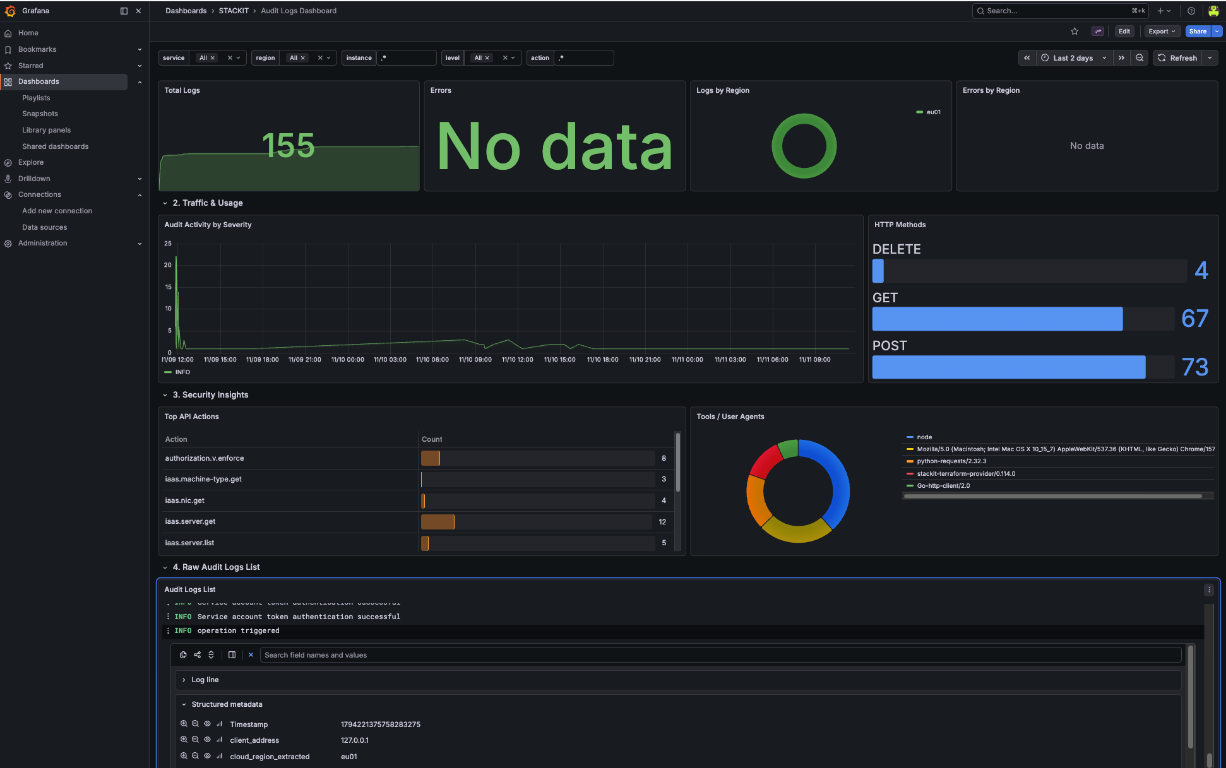
Der Screenshot zeigt die Auswertungsansicht des zentralen Audit-Pfads. Ereignismenge und regionale Aktivität werden mit API-Aktionen und den Details einzelner Ereignisse verbunden.
- Orientieren: Ereigniszähler und Aktivitätsverlauf helfen bei der Auswahl des Zeitraums.
- Eingrenzen: Filtern Sie nach Service, Region, Instanz, Level oder Aktion.
- Untersuchen: Öffnen Sie ein passendes Ereignis in der Rohdatenliste und prüfen Sie seine Metadaten.
Dies ist das sichtbare Ergebnis gemeinsamer Erfassung, kein zusätzlicher Routing-Schritt. Template-Regel und Sandbox-Ausnahme bleiben separate Plattformentscheidungen.
Den Platform Contract vorbereiten
Abschnitt betitelt „Den Platform Contract vorbereiten“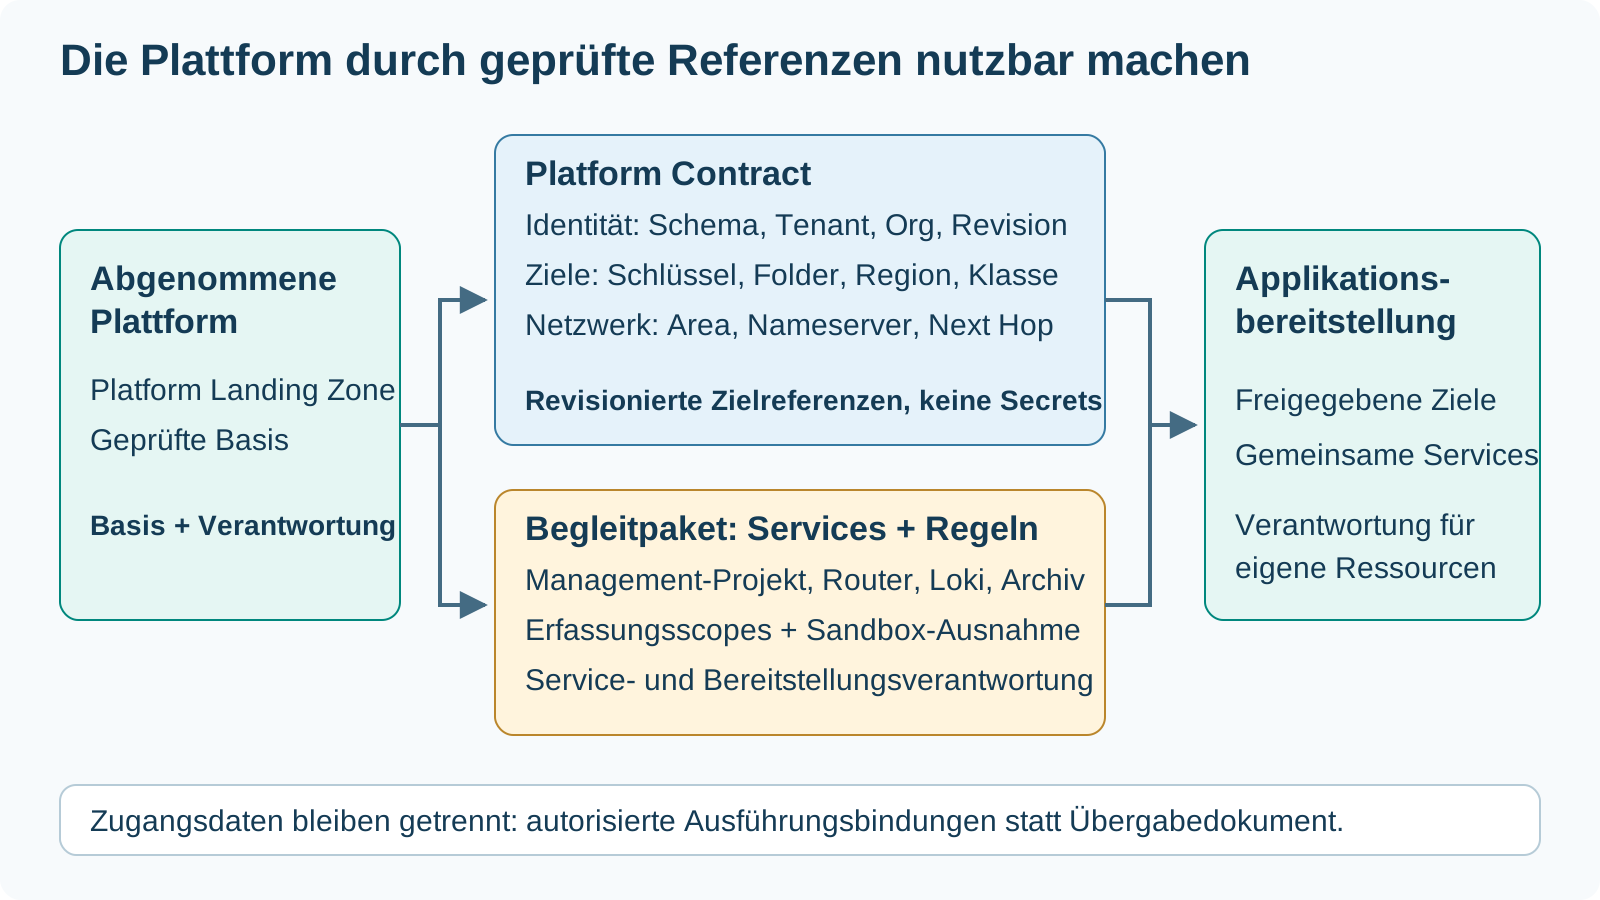
Die bereitgestellte Platform Landing Zone ist die gemeinsame Grundlage. Ihr Platform Contract liefert geprüfte, nicht geheime Referenzen, die ein Applikationsworkflow verwendet, statt die Plattform erneut zu ermitteln.
| Übergabeelement | Was es identifiziert |
|---|---|
| Vertragsidentität | Schemaversion, Tenant, Organisation und Plattformrevision |
| Freigegebene Ziele | Zielschlüssel, Folder, Regionen und Public-/Corporate-Einordnung |
| Netzwerkreferenzen | Network Area, Nameserver und gegebenenfalls Firewall-Next-Hop |
| Audit-Service-Referenzen | Management-Projekt, Telemetry Router, Observability-/Loki- und Archivreferenzen als Begleitinformationen |
| Regel und Verantwortung | Erfasste Applikationsscopes, freigegebene Sandbox-Ausnahme, Serviceverantwortliche und autorisierte Ausführungsbindungen |
Halten Sie Audit-Service-Referenzen und Governance-Entscheidung als Begleitinformationen zu den Zielreferenzen des Vertrags fest. Technische Zugangsdaten bleiben in ihrem autorisierten Bindungspfad, getrennt vom Übergabedokument.
Ergebnis: Eine abgenommene Grundlage, ein revisionierter Platform Contract und ein kompaktes Service-/Regel-Übergabepaket. Vereinbaren Sie den verantwortlichen Bereitstellungsworkflow für die Ressourcen jeder Applikation.
Projekt-Templates entwerfen
Abschnitt betitelt „Projekt-Templates entwerfen“Überführen Sie das Plattformdesign in wenige verständliche und wiederverwendbare Projektangebote für Applikationsteams.
| Template-Entscheidung | Plattformverantwortung | Beispiel |
|---|---|---|
| Projekttyp und Ziel | Projektart und Plattformbeziehung festlegen | Corporate-Projekt mit abgestimmter regionaler Network Area |
| Feste Einstellungen | Standardwerte für Netzwerk und Services definieren | Freigegebene Projektbasis mit ausgewählten Plattformservices |
| Freigegebene Parameter | Werte bestimmen, die zur konkreten Bestellung gehören | Projektbenennung und vom Template angebotene Parameter |
| Zielgruppe und Verantwortung | Nutzung und Pflege des Angebots vereinbaren | Applikationsteams der vorgesehenen Arbeitsumgebung |
Ergebnis: Ein geprüfter Template-Entwurf mit klarem Zweck, Ziel, Parametervertrag und verantwortlichem Plattformteam.
Projekt-Templates veröffentlichen
Abschnitt betitelt „Projekt-Templates veröffentlichen“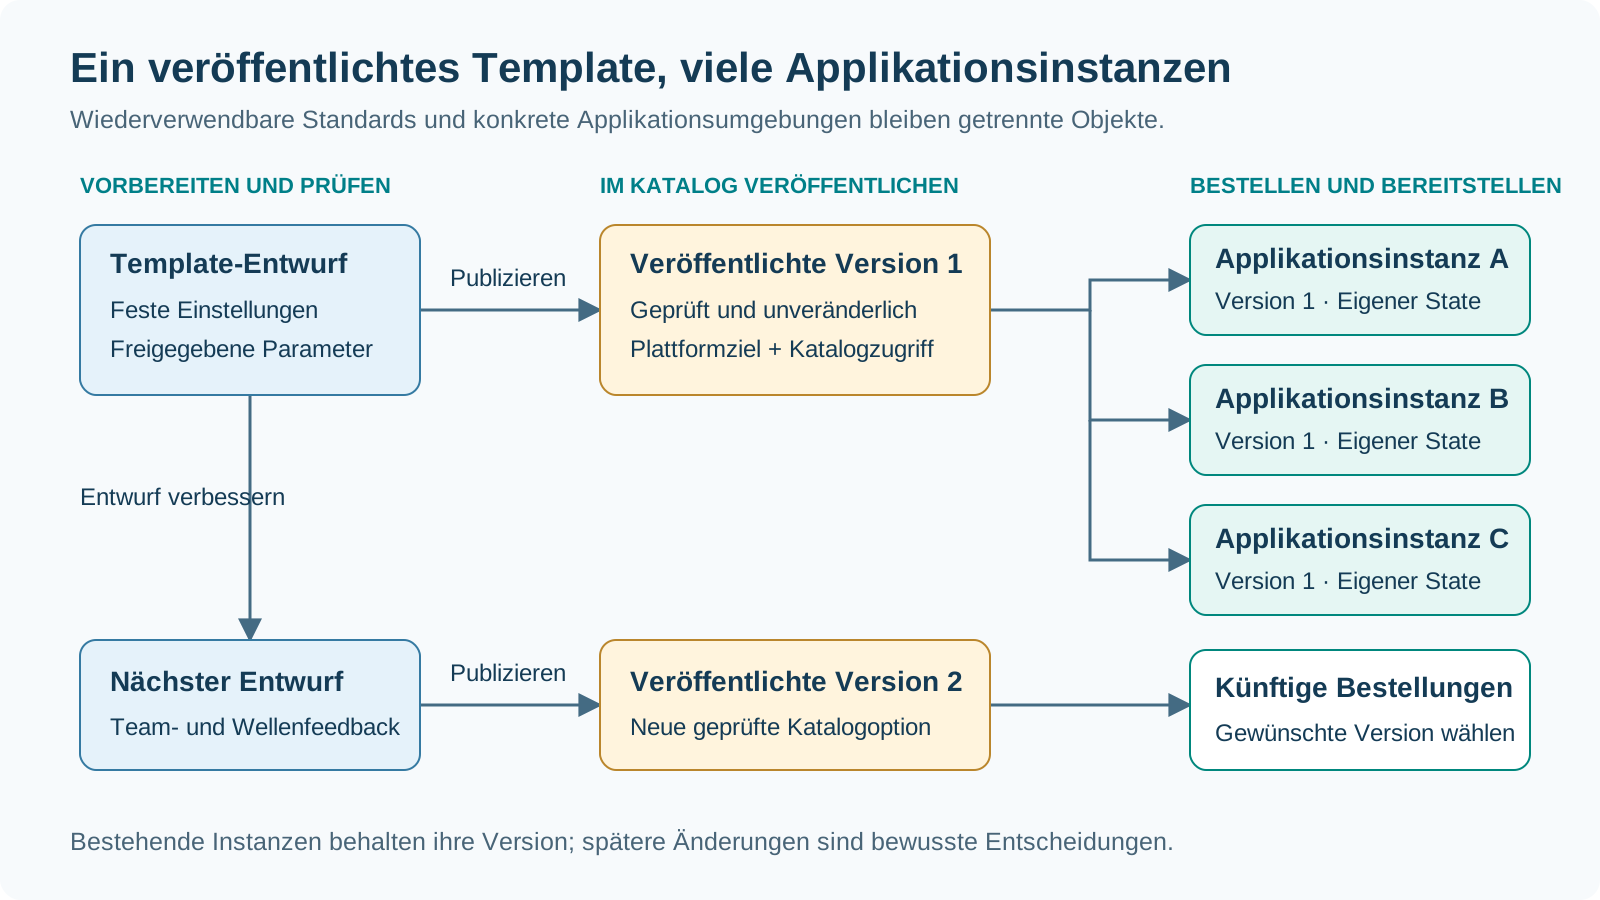
Projekt-Templates übersetzen Plattformstandards in wiederverwendbare Angebote. Wählen Sie Projekttyp, Region, Netzwerkbeziehung und Serviceeinstellungen. Entscheiden Sie, welche Werte die Plattform vorgibt und welche Parameter ein Application Owner ergänzt.
Veröffentlichungsentscheidungen
Abschnitt betitelt „Veröffentlichungsentscheidungen“Prüfen Sie das Template, ordnen Sie es dem vorgesehenen Plattformziel zu und veröffentlichen Sie eine Version für die berechtigte Katalogzielgruppe.
| Veröffentlichungsprüfung | Bestätigen |
|---|---|
| Geprüftes Angebot | Projekttyp, feste Einstellungen und freigegebene Parameter |
| Ziel und Zielgruppe | Vorgesehene Plattformzuordnung und berechtigte Katalognutzer |
| Veröffentlichte Version | Unveränderliche Definition, die jede Bestellung auswählen kann |
Ergebnis: Ein wiederverwendbares Katalogangebot. Bestehende Instanzen behalten ihre gewählte Version; spätere Veröffentlichungen werden zu neuen Auswahlmöglichkeiten.
Application-Self-Service pilotieren
Abschnitt betitelt „Application-Self-Service pilotieren“Validieren Sie das Angebot mit einem Application Owner, bevor Sie es für weitere Teams und Migrationswellen wiederholen.
| Pilotmeilenstein | Was das Team nachweist |
|---|---|
| Finden und auswählen | Der vorgesehene Application Owner findet die passende veröffentlichte Version |
| Parametrisieren und bestellen | Feste Werte sind verständlich, freigegebene Parameter beschreiben das Projekt |
| Prüfen und bereitstellen | Das Team prüft den Ressourcenplan und startet Apply ausdrücklich |
| Abnehmen und übergeben | Projekt, Zugriffe und Umgebungsreferenzen stehen für die Workload-Bereitstellung bereit |
Ergebnis: Ein erprobter Self-Service-Pfad und eine kurze Verbesserungsliste für die nächste Template-Version. Ordnen Sie jede Verbesserung einer verantwortlichen Person zu.
Workflow für Application Owner öffnenApplication Owner in einer Minute
Abschnitt betitelt „Application Owner in einer Minute“Der Application Owner nutzt das Plattformangebot, statt die Plattform zu konfigurieren.
- Wählen: Ein freigegebenes Projektangebot wählen und dessen Parameter angeben.
- Prüfen: Projektziel und Plan bestätigen, dann autorisiertes Apply ausdrücklich starten.
- Abnehmen: Umgebung und plattformdefinierten Audit-Pfad vor der Workload-Bereitstellung validieren.
Eine Sandbox ist eine separate freigegebene Wahl, kein Audit-Bypass-Schalter eines gesteuerten Projekts. Der detaillierte Applikationsablauf bleibt im eigenen Self-Service-Trail.
Application Landing Zone bestellen
Abschnitt betitelt „Application Landing Zone bestellen“Ein Application Owner wählt ein veröffentlichtes Template seiner Arbeitsumgebung aus, prüft Plattformziel und feste Einstellungen, ergänzt die freigegebenen Projektparameter und bestellt. Die Bestellung verbindet die ausgewählte Version mit der Applikationsumgebung.
| Auswahlkriterium | Was im Angebot zu prüfen ist |
|---|---|
| Eignung für den Workload | Projekttyp und Servicebasis passen zum Bereitstellungsplan |
| Plattformbeziehung | Region und Netzwerkbeziehung passen zur Zielarchitektur |
| Version und Einstellungen | Veröffentlichte Version und feste Werte bilden die gewünschte Basis |
| Applikationsoptionen | Freigegebene Parameter beschreiben die konkrete Projektumgebung |
Entscheidung: Wählen Sie ein Angebot mit Version für die gewünschte Applikationsumgebung und ergänzen Sie anschließend die projektspezifischen Werte.
Projektparameter angeben
Abschnitt betitelt „Projektparameter angeben“Beschreiben Sie die konkrete Applikationsumgebung mit den vom Template freigegebenen Parametern. Eine Finanzapplikation benötigt beispielsweise ein klar benanntes Entwicklungsprojekt, bevor ihre Produktionsumgebung bereitgestellt wird.
| Prüfpunkt | Aufgabe des Application Owners | Beispielwert |
|---|---|---|
| Projektidentität | Verständlichen Projektnamen und Kurzbezeichnung wählen | Finanzen Entwicklung / fin-dev |
| Freigegebene Optionen | Die vom Template angebotenen Parameter setzen | Entwicklungsumgebung, sofern angeboten |
| Übernommene Basis | Vorgegebene Region, Netzwerk- und Serviceeinstellungen prüfen | Vom Plattformteam gewählte Corporate-Basis |
| Verantwortung | Zuständige Person und Teamkontakt bestätigen | Applikationsteam Finanzen |
Ergebnis: Vollständige Projektwerte, geprüft gegen die ausgewählte Template-Version. Nutzen Sie dieselbe Identität und Umgebungsbeschreibung im späteren Workload-Runbook.
Bestellung aufgeben und freigeben
Abschnitt betitelt „Bestellung aufgeben und freigeben“Eine Bestellung macht aus dem wiederverwendbaren Katalogangebot eine konkrete Applikationsinstanz mit nachvollziehbarem Bereitstellungsverlauf.
- Bestätigen Sie ausgewählte Template-Version und Plattformziel.
- Prüfen Sie Projektparameter und vorgesehene Verantwortung gemeinsam.
- Geben Sie die Bestellung auf und folgen Sie der konfigurierten Freigaberegel.
- Fahren Sie mit Plan und Ressourcenvorschau der Bestellung fort.
Ergebnis: Eine eindeutig zuordenbare Bestellung mit Version, Projektwerten und Bereitstellungsstatus. Nutzen Sie sie für die Jobverfolgung und die Übergabe.
Application-Umgebung prüfen und erstellen
Abschnitt betitelt „Application-Umgebung prüfen und erstellen“Verfolgen Sie den Plan der Bestellung und prüfen Sie die vorgesehene Umgebung anhand der Ressourcenvorschau, bevor Sie Apply starten.
| Planprüfung | Entscheidung des Application Owners |
|---|---|
| Projekt und Umgebung | Projektidentität und vorgesehene Applikationsumgebung bestätigen |
| Region und Netzwerk | Plattformziel und Netzwerkbeziehung bestätigen |
| Servicebasis | Ausgewählte Services und Zugriffsvereinbarungen bestätigen |
| Ressourcenänderungen | Ergänzungen, Änderungen, Ersetzungen und Löschungen prüfen |
Entscheidung: Starten Sie Apply des geprüften gespeicherten Plans ausdrücklich über den autorisierten Ausführungsweg und verfolgen Sie den Job bis zum Ergebnis.
Application-Plan anwenden
Abschnitt betitelt „Application-Plan anwenden“Überführen Sie die geprüfte Ressourcenvorschau in eine ausdrückliche Deployment-Entscheidung.
- Bestätigen Sie, dass der gespeicherte Plan die gewünschte Umgebung abbildet.
- Starten Sie Apply ausdrücklich über den autorisierten Ausführungsweg.
- Verfolgen Sie den Job und halten Sie das Ergebnis bei der Bestellung fest.
Nächster Prüfpunkt: Validieren Sie Projekt und vereinbarte Zugriffe und übergeben Sie die Umgebungsreferenzen an das Workload-Team.
Application-Umgebung validieren
Abschnitt betitelt „Application-Umgebung validieren“Nehmen Sie die bereitgestellte Umgebung anhand der Bestellung und der Workload-Anforderungen ab. Applikationsinstanzen haben einen eigenen Lebenszyklus und State, getrennt von der gemeinsamen Plattform.
| Abnahmeprüfung | Für die Übergabe festhalten |
|---|---|
| Bereitstellungsergebnis | Applikationsinstanz und Deployment-Referenz |
| Projekt und Verantwortung | Projektreferenz, zuständiges Team und Betriebskontakt |
| Netzwerk und Zugriff | Vereinbarte Netzwerkreferenzen und geprüfte Nutzerzugriffe |
| Services und nächster Schritt | Servicereferenzen und Verantwortung für die Workload-Bereitstellung |
Ergebnis: Eine abgenommene Applikationsumgebung und ein Übergabedatensatz, mit dem das Workload-Team ohne erneute Ermittlung der Plattformentscheidungen weiterarbeiten kann.
Anwendungsfälle in Migrationsprogrammen
Abschnitt betitelt „Anwendungsfälle in Migrationsprogrammen“| Anwendungsfall | Plattformvorbereitung | Applikationsergebnis |
|---|---|---|
| Mit einer kleinen Basis starten | Standalone-Plattform und fokussiertes Projekt-Template konfigurieren | Konsistente erste Umgebung für ein Pilotteam |
| Corporate-Migrationswelle vorbereiten | Gemeinsame Connectivity-Basis und Corporate-Templates etablieren | Applikationsprojekte am abgestimmten Plattformziel bereitstellen |
| Bereitstellung über Teams skalieren | Geprüfte Versionen und Katalogzugriff veröffentlichen | Projektbereitstellung mit applikationsspezifischen Parametern wiederholen |
| Entwicklung und Produktion trennen | Zieldomänen entwerfen und passende Templates veröffentlichen | Umgebung und Verantwortung je Bestellung sichtbar machen |
| Plattformkonfiguration verbessern | Assistentenvorschläge prüfen und Konfiguration speichern | Wiederkehrende Anforderungen in wiederverwendbare Änderungen überführen |
An die Workload-Migration übergeben
Abschnitt betitelt „An die Workload-Migration übergeben“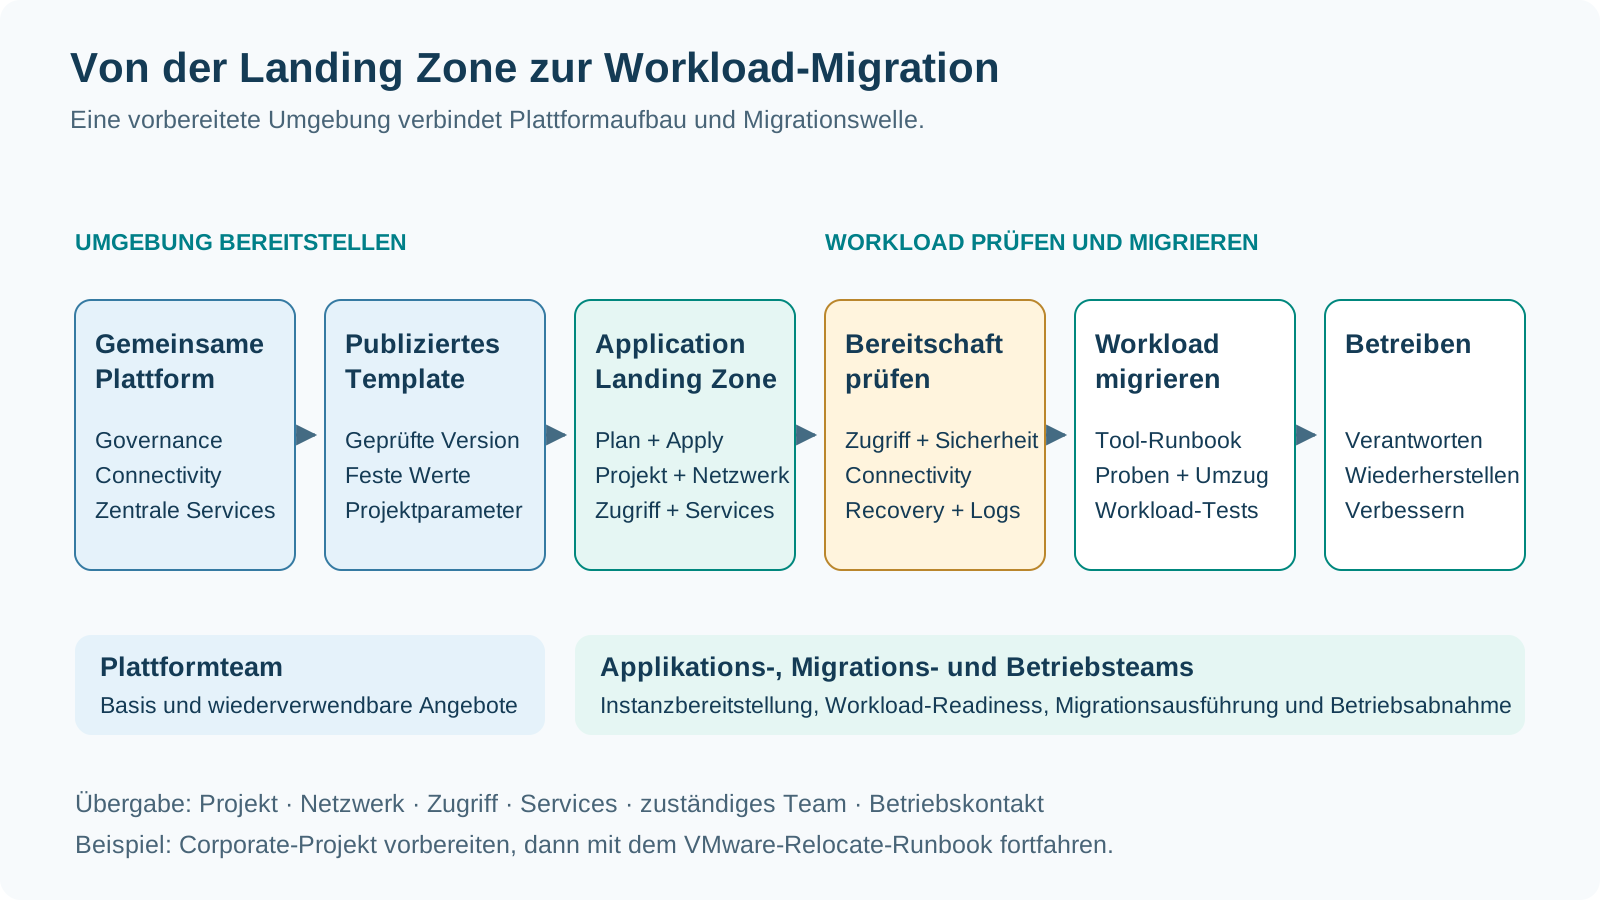
Die Workload-Übergabe vorbereiten
Abschnitt betitelt „Die Workload-Übergabe vorbereiten“Die Application Landing Zone ist die Zielumgebung für die nächste Bereitstellungsphase. Übernehmen Sie Projekt-, Netzwerk-, Identitäts- und Servicereferenzen ins Workload-Runbook. Prüfen Sie anwendungsspezifische Zugriffe, Connectivity, Observability und Wiederherstellungsverfahren mit dem Migrationsteam vor Beginn der Welle.
Verbinden Sie für VMware Relocate die vorbereitete Umgebung mit den bestehenden Runbooks für VM-Landing-Zones und Migrationstools. Nutzen Sie für andere Workloads die passende Zielarchitektur und den entsprechenden Bereitstellungsworkflow. Halten Sie Umgebungs- und Workload-Abnahme als erkennbare Meilensteine mit benannten Verantwortlichen fest.
VM Application Landing Zone für RelocateBetreiben und weiterentwickeln
Abschnitt betitelt „Betreiben und weiterentwickeln“Nutzen Sie Instanz- und Jobhistorie, um Konfiguration, gewählte Template-Version, Ausführung und Ergebnis zusammenzuhalten. Prüfen Sie Drift als gesonderte Wartungsaufgabe. Behandeln Sie Versionswechsel als geprüfte Bereitstellungsentscheidung und verwenden Sie einen ausdrücklichen Löschworkflow für die Stilllegung.
Überführen Sie Erkenntnisse aus Pilot-Workloads und Migrationswellen in die nächsten Plattformkonfigurationen und Template-Versionen. So fließen Erfahrungen aus der Applikationsbereitstellung in die kontinuierliche Verbesserung der Plattformstandards ein.
| Lebenszyklusaktivität | Mit dem verantwortlichen Team prüfen | Festhalten |
|---|---|---|
| Beobachten und untersuchen | Instanzstatus, Jobergebnisse und Drift-Befunde prüfen | Instanz- und Ausführungsreferenzen |
| Angebot verbessern | Wiederkehrende Anforderungen in den nächsten Entwurf aufnehmen | Rückmeldung, Designentscheidung und Template-Verantwortung |
| Änderung planen | Gewünschte Version und Ressourcenänderungen vereinbaren | Geprüften Plan und ausdrückliche Bereitstellungsentscheidung |
| Umgebung stilllegen | Abhängigkeiten und Löschentscheidung bestätigen | Stilllegungsnachweis und Betriebsübergabe |
Ergebnis: Ein wiederholbarer Lebenszyklus, in dem die Umgebung verständlich bleibt und Verbesserungen für das nächste Applikationsteam wiederverwendbar werden.
Geführte Workflows
Abschnitt betitelt „Geführte Workflows“Quelldokumentation
Abschnitt betitelt „Quelldokumentation“Nutzen Sie die gepflegte Quelldokumentation für Produktdetails, Zugangseinrichtung und Betriebsabläufe.
Landing Zone Configurator auf GitHub Benutzerhandbuch, Architektur und gepflegte technische Referenzen direkt beim Quellcode des Configurators. Repository öffnen