Zum Inhalt springen
Beta

Rehost to STACKIT: Überblick zu Spring Boot und PostgreSQL

Zuletzt aktualisiert am

Stackit LogoStackit Logo
STACKIT

Rehost to STACKIT: Überblick zu Spring Boot und PostgreSQL

Planen Sie den Rehost von Spring Boot und PostgreSQL nach STACKIT: Discovery, VM-Design, Landing Zone, Migrationsfreigaben, Betriebsübergabe und Optimierung.

PLAN

Spring-Boot-Rehost-Journey

Beginnen Sie mit dem vollständigen Migration Framework, damit das Publikum Workload-Bewertung, Rehost-Design, kontrollierte Migration, Stabilisierung und Optimierung als durchgängige Journey einordnen kann.

STACKIT Cloud Migration Framework Journey across the four phases Assess, Design and Mobilize, Migrate, and Run with their key modules. Assess PHASE 1 Assess Design & Mobilize PHASE 2 Design & Mobilize Migrate PHASE 3 Migrate Run PHASE 4 Run PLANUNG Discovery Discovery Apps und Abhängigkeiten erfassen. Design Design Ziel-Patterns definieren. Migration Plan Migration Plan Wellen und Reihenfolge planen. Rapid Discovery Rapid Discovery Workloads inventarisieren für eine frühe Scope- und Kosten-Baseline. TCO-Report TCO-Report Migrationskosten modellieren für Investitions- und Planungsentscheidungen. Readiness Assessment Readiness Assessment Technologie- und Organisationslücken vor dem Detail-Design bewerten. Deepdive-Workshop Deepdive-Workshop STACKIT-Services und Plattform-Optionen für das Zieldesign erkunden. Briefings & Workshops Briefings & Workshops Stakeholder zu Zielen, Scope und Migrations- Erwartungen ausrichten. Business Case Business Case Wert, Aufwand und Investition pro Applikation vergleichen. Enablement ENABLEMENT Center of Excellence Trainings & Learning Paths Documentation & Reference Landing Zone Landing Zone Sichere Plattform-Basis für migrierte Workloads aufbauen. Security & Compliance Security & Compliance Security- und Compliance- Kontrollen für Migration und Betrieb definieren. Target Operating Model Target Operating Model Rollen, Prozesse und Verantwortung für den Zielbetrieb definieren. Migration Factory Setup Migration Factory Setup Teams, Tools und Runbooks für die skalierbare Umsetzung vorbereiten. Migrate MIGRATE Relocate Relocate Rehost Rehost Replatform Replatform Optimize Optimize Sizing, Performance und Kosten nach dem Cutover optimieren. Repurchase Repurchase SaaS-Optionen bewerten, wenn ein Ersatz mehr Wert liefert. Refactor Refactor Strategische Workloads für Cloud-native Skalierbarkeit umbauen. Operating Model Handover Operating Model Handover TOM-Validierung und Ownership-Übergabe Hypercare Hypercare Stabilisierungsphase direkt nach dem Cutover. Operate Operate Stabiler Cloud-Regelbetrieb. Support Support Incidents und Service Requests über alle Support-Verantwortungen steuern. Customer Success Customer Success Adoption, Ergebnisse und Wertrealisierung mit Stakeholdern verfolgen.
STACKIT Migration Framework von Assess über Design and Mobilize und Migrate bis Run
PLAN

Rapid Discovery

Erstellen Sie eine kompakte Workload-Baseline für Spring-Boot-Laufzeit, PostgreSQL-Datenpfad, Abhängigkeiten und erste Kapazitätssignale. Qualifizieren Sie damit die Migrationsabsicht, machen Sie Unbekannte sichtbar und definieren Sie, was die detaillierte Discovery vor dem Zieldesign validieren muss; behandeln Sie frühe Annahmen nicht als bestätigte Eingaben.

AssessRapid DiscoveryÜbersicht In 4 Trails
Rapid-Discovery-Prozess Eingabedaten werden mit Rapid-Discovery-Tooling verarbeitet und in entscheidungsrelevante Ergebnisse für frühe Migrationsentscheidungen überführt. EingabedatenCMDB- und Inventar-ExporteAsset-Listen, Hosts und Plattform-BasisdatenHypervisor- und Cloud-ReportsNutzung, Footprint und AuslastungssignalePlattform-ListenKubernetes-, Datenbank- und OS-BaselinesRapid-Discovery-ToolingDatensätze aufnehmen und normalisierenQuellen in ein einheitliches Schema überführenAssets klassifizieren und aggregierenNach Technologie und Menge konsolidierenAnnahmen anwendenKonfidenzniveaus und WachstumsfaktorenOutput-InformationenKonsolidierte Asset-BaselineFaktenbasis für Umfang und PlanungInitiales STACKIT-SizingErste KapazitätsannahmenPreisindikation und TCO-KorridorFrühe Kostenorientierung für Entscheidungen
Rapid-Discovery-Prozess von der Erfassung der Quelldaten bis zur entscheidungsreifen Migrations-Baseline

Rapid Discovery liefert in kurzer Zeit eine schnelle, automatisierte Ausgangsbasis über bestehende Umgebungen in On-Premises- und Cloud-Landschaften. Der Fokus liegt auf der quantitativen Erfassung des IT-Portfolios, damit frühe Migrations- und kommerzielle Entscheidungen fundiert getroffen werden können.

In dieser Phase sind Mengen und Verteilung wichtiger als die detaillierten Abhängigkeiten einzelner Anwendungen.

STEP

Discovery

Kombinieren Sie Nachweise der Application Owner mit technischen Messungen zu Abhängigkeiten, Java- und PostgreSQL-Versionen, Service-Verhalten, Datenmenge und Änderungsrate, Betriebsbedingungen, Recovery-Zielen und repräsentativer Ressourcennutzung. Bestätigen Sie Kompatibilität, Migrationsbedingungen und Kapazitäts-Baseline vor dem Design.

Design and mobilizeDiscoveryÜbersicht In 4 Trails
Discovery von Quelle zur Entscheidung Discovery trennt technische und menschliche Eingaben, führt technische und menschlich angereicherte Analysen aus und übergibt beide Ergebnisströme an nachgelagerte Module. Discovery-EingabenTechnisches und automatisiertes DiscoveryInfrastruktur-InventarCMDB, VM, Datenbanken, Middleware, StorageLaufzeit- und NutzungsdatenCPU, RAM, I/O, Netzwerk und SaisonalitätIntegrations- und Fluss-SignaleNetzwerkpfade, APIs, Identität, DatenflüsseAssessment-getriebene menschliche EingabenSecurity- und Compliance-KontextDatenklassen, Kontrollen, Audit-AnforderungenOwner- und Business-InputKritikalität, Release-Fenster, Lifecycle-PläneDiscovery-Analyse-ToolingTechnikbasierte AnalysenNormalisieren und korrelierenDatensätze und technische Identitäten zusammenführenAbhängigkeiten abbildenKommunikation und Kopplung ableitenNutzungs- und Sizing-AnalyseBelastbare Lastkorridore ableitenVorläufige SegmentierungNach Stack und Umgebung gruppierenHuman-driven Analysen (Application-Owner-Input)Kritikalität und Risiko kalibrierenBusiness-Impact und Restriktionen validierenWellenfähigkeit und ReihenfolgeAbhängigkeiten mit Release-Fenstern abstimmenAnnahmen- und Gap-RegisterOffene Punkte und Reifegrad dokumentierenÜbergabe-ErgebnisseTool-basierte ErgebnisseDesignOptionen für Zielarchitektur und belastbare Sizing-DatenLanding ZonePlattform-Guidelines und Anforderungen an Account-StrukturenMigrationsplanWellen-Backlog, Reihenfolge und Cutover-FensterAssessment-validierte ErgebnisseSecurity und ComplianceControl-Bedarfe, Datenklassen und Remediation-PunkteOperating ModelRollenbild, Ownership-Grenzen und ProzessauswirkungenBusiness CaseValue-/Risikoprofil und Modernisierungsprioritäten
Discovery-Analyse aus technischen Nachweisen und Erkenntnissen der Application Owner

Discovery ist eines der ersten und wichtigsten Module in der Phase Design and Mobilize. Es verfeinert die Ergebnisse aus Rapid Discovery und liefert die notwendige Tiefe, um Entscheidungen zur Architektur und die Reihenfolge der Migration belastbar zu planen.

Das primäre Ziel ist ein realistisches, auf Fakten gestütztes Verständnis der bestehenden IT-Landschaft, der Business-Prioritäten und der organisatorischen Bereitschaft, bevor Zielbild und Migrationsplan im Detail festgelegt werden.

LIFT

Rehost-Strategie

Bestätigen Sie anhand der Discovery-Nachweise, dass das Beibehalten von Spring-Boot-JAR, systemd-Service-Modell und PostgreSQL-Engine auf einer VM die Migrationsziele erfüllt; Kubernetes, Cloud Foundry oder PostgreSQL Flex wären stattdessen Replatform. Leiten Sie daraus die Delivery-Reihenfolge ab: Landing Zone, Terraform-Infrastruktur, Ansible-Konfiguration, separate PostgreSQL-Migration und geprobtes Runbook.

Design and mobilizeDesignRehost In 2 Trails
R-Strategie-Migrationsmethode Entscheidungsfluss von Discovery bis Produktion mit den sieben R-Strategien: Relocate, Rehost, Replatform, Repurchase, Refactor, Retain und Retire. R-Strategie-MigrationsmethodeFrom discovery and path selection through the seven R-strategies to validation, transition, and production.DiscoveryDiscoveryAssess / prioritizeAssess / prioritizeDetermine migration pathDetermine migration pathValidationValidationTransitionTransitionProductionProductionRelocateRelocate(move VM)Define Landing ZoneDefine Landing ZoneUse migration toolsUse migration toolsAUTOMATEMANUALInstallInstallConfigConfigDeployDeployValidation & handoverRehostingRehosting(move application)Define Landing ZoneDefine Landing ZoneUse migration toolsUse migration toolsAUTOMATEMANUALInstallInstallConfigConfigDeployDeployReplatformingReplatforming(lift and reshape)Define Landing ZoneDefine Landing ZoneMap Target PlatformMap Target PlatformAdapt Platform StackAdapt Platform StackRepurchasingRepurchasing(replace, drop and shop)Purchase COTS/SaaS and licensingPurchase COTS/SaaS and licensingMigrate business processMigrate business processRefactoringRefactoring(re-architecting applications)Redesign application/ infrastructure architectureRedesign application/ infrastructure architectureApp code developmentApp code developmentFull ALM/SDLCFull ALM/SDLCIntegrationIntegrationRetain/moveRetain/movekeep for now or move laterRetire/decommissionRetire/decommissionLanding zone foundationLanding zone foundationShared platform base for all paths
R-Strategie-Methode mit Rehost als Lift-and-Shift-Pfad auf Anwendungsebene

Rehost (lift-and-shift) migriert Workloads mit möglichst geringer Anwendungsänderung. Die Strategie reduziert Übergangsrisiken und beschleunigt den Umsetzungsdurchsatz.

Konkret ist Rehost anwendungs- und wellenorientiert: Für jeden Workload werden Zielabbildung, Cutover-Pfad und Runbook-Paket für eine wiederholbare Factory-Ausführung festgelegt.

STEP

Mit Terraform und Ansible automatisieren

Trennen Sie Infrastruktur-Lifecycle und Zielkonfiguration: Terraform oder OpenTofu erstellt und synchronisiert STACKIT Ressourcen, während Ansible das erreichbare Betriebssystem, Middleware, Anwendung und Validierungskontrollen konfiguriert.

Design and mobilizeLanding ZonesAutomatisierung (IaC) In 3 Trails

Terraform oder OpenTofu und Ansible lösen unterschiedliche Aufgaben innerhalb eines Delivery-Flows. Halten Sie die Grenze explizit, damit Infrastrukturänderungen prüfbar und Host-Konfigurationen wiederholbar bleiben.

Terraform / OpenTofu

Verantwortet den Infrastruktur-Lifecycle: Projekte, Netzwerke, Sicherheitskontrollen, Compute, Storage, Managed Services und die für das Konfigurationsmanagement benötigten Outputs.

Ansible

Verantwortet die Konfiguration im erreichbaren Ziel: Betriebssystempakete, Middleware, Applikationsartefakte, Service Units und die Validierung auf Workload-Ebene.

  1. Versionieren Sie Infrastruktur-Inputs, Konfiguration und Referenzen auf Applikationsartefakte in Git.
  2. Validieren und prüfen Sie den Terraform/OpenTofu-Plan einschließlich Ersetzungen und Security-Auswirkungen.
  3. Wenden Sie den freigegebenen Plan an und übergeben Sie nur das von Ansible benötigte Zielinventar und die erforderlichen Outputs.
  4. Führen Sie Ansible idempotent aus, um Betriebssystem, Middleware, Workload und Telemetrie zu konfigurieren.
  5. Validieren Sie Infrastrukturzustand, Service Health und betriebliche Kontrollen und bewahren Sie die Nachweise auf.
  6. Promoten Sie denselben versionierten Workflow durch die Umgebungen, statt manuelle Einrichtungsschritte zu wiederholen.

Verwischen Sie die Zuständigkeit beider Ebenen nicht durch Provisioner oder Ad-hoc-Skripte. Ansible aus Terraform anzustoßen kann eine praktische Brücke sein, aber jedes Werkzeug muss eigenständig verständlich, testbar und wiederholbar bleiben.

OPS

Zielarchitektur

InternetApplication ProjectPublic IPUbuntu VMObservabilityBackup ArchiveSpring Boot JAR + systemdSelbstverwaltetes PostgreSQLNode Exporter eingeschränktes HTTP/SSHlokales SQLeingeschränkter ScrapeBoot-Volume-Backup
AUTO

Datenbankmigration

Trennen Sie nach der Definition von Infrastruktur und Laufzeitpfad die Vorbereitung der Anwendung von PostgreSQL-Export, Übertragung, Restore und Integritätsvalidierung. Definieren Sie Write Freeze, finalen Dump, Rollback-Deadline und Aufbewahrung der Quelle vor der Ausführung.
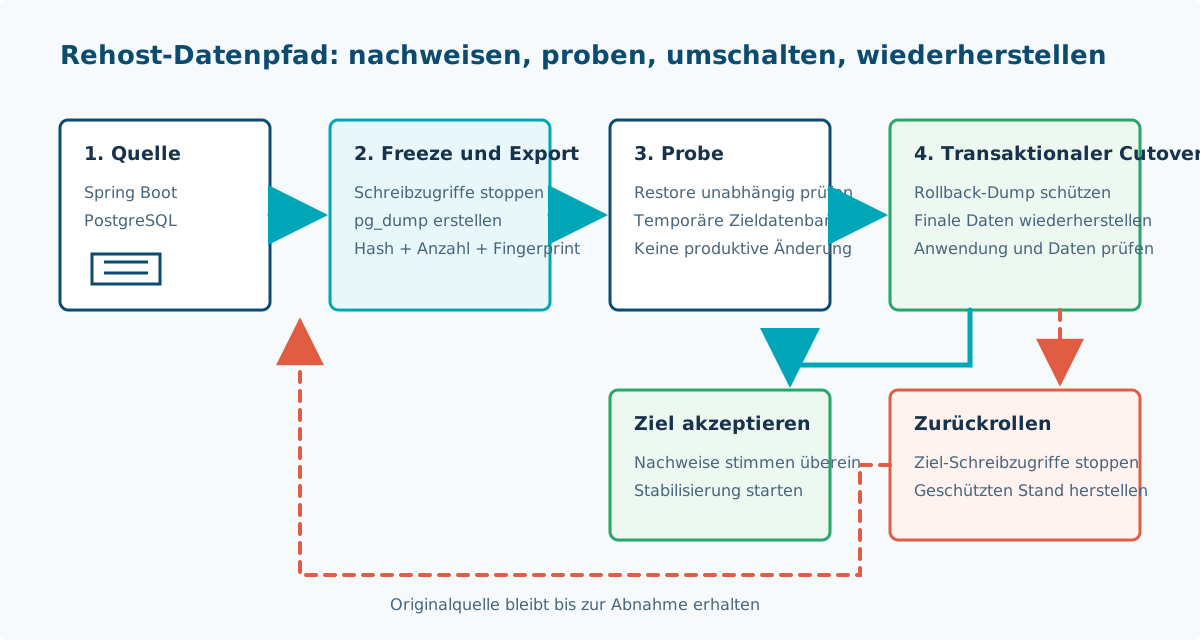
Design and mobilizeDesignRehost In 2 Trails
Kontrollierter PostgreSQL-Rehost-Pfad von Source Freeze und Nachweisen über Probe und transaktionalen Cutover bis zur Abnahme oder zum Rollback

In Rehost-Szenarien hängt der Datenmigrationspfad davon ab, ob der Workload zustandslos (stateless) oder zustandsbehaftet (stateful) ist:

  • Stateless-Workloads: Fokus auf Anwendungs-Deployment und Konfiguration.
  • Stateful-Workloads: Erfordern eine koordinierte Datenverschiebungs-Strategie parallel zur Anwendungsmigration.

Für zustandsbehaftete Migrationswellen empfiehlt sich eine Trennung in zwei Streams:

  1. Infrastruktur- und Anwendungs-Stream: Zielumgebung bereitstellen, Anwendung bereitstellen und Zieldatenspeicher vorbereiten.
  2. Daten-Stream: Quelldaten exportieren, zum Ziel übertragen, wiederherstellen und validieren.
  1. Quelldaten mit plattformnativen oder werkspezifischen Methoden exportieren.
  2. Daten in die Zielumgebung oder einen Zwischenspeicher übertragen.
  3. Zielumgebung für den Import der migrierten Daten konfigurieren.
  4. Wiederherstellungsprozess ausführen und Datenintegrität verifizieren.
  5. Anwendungskonnektivität und funktionales Verhalten vor der endgültigen Umschaltung validieren.
BASE

Landing Zone

Etablieren Sie die gesteuerte Cloud-Basis, bevor das Rehost-Ziel davon abhängt. Verwenden Sie die sechs Kernkomponenten als Readiness-Rahmen: Jede Kontrolle benötigt Ownership, eine freigegebene Implementierung und Nachweise, bevor Terraform das Spring-Boot-Ziel bereitstellt.

Design and mobilizeLanding ZonesÜbersicht In 6 Trails
Landing-Zone-Kernkomponenten Sechs Bausteine einer sicheren Landing Zone. Landing-Zone-KernkomponentenDie sechs Bausteine einer sicheren Plattformbasis auf STACKIT.Account GovernanceAccount GovernanceWie strukturiere ich meine Projekte?Identity & Access ManagementIdentity & Access ManagementWer darf was tun auf der Plattform?Security und ComplianceSecurity und ComplianceWie überwache ich die Plattform sicher?NetzwerkarchitekturNetzwerkarchitekturWie sind Komponenten sicher verbunden?Kostensteuerung und KontrolleKostensteuerung und KontrolleWie behalte ich Ausgaben im Blick?Automatisierung (IaC)Automatisierung (IaC)Wie wird alles bereitgestellt?
Sechs Kernkomponenten einer sicheren STACKIT Landing Zone: Governance, Identity, Security, Netzwerk, Kostenkontrolle und Automatisierung

Eine Landing Zone ist die strukturierte Cloud-Grundlage, die festlegt, wie Ihre Organisation auf STACKIT von Anfang an betrieben wird. Sie verbindet Governance, Identität, Security, Netzwerkarchitektur, Kostensteuerung und Automatisierung zu einem belastbaren Rahmen.

Ohne diese Grundlage stocken Migrationswellen typischerweise durch fehlende Freigaben, inkonsistente Kontrollen und wiederkehrende Plattformentscheidungen.

Basis als Code beschleunigen

Nutzen Sie den STACKIT Landing Zone Accelerator, um wiederverwendbare Organisations-Folder, Plattformprojekte, Connectivity, Management Services und die Workload-bereite Application Landing Zone zu erstellen, bevor die Rehost-Automatisierung ihre VM deployt.

Halten Sie die Grenze explizit: Der Accelerator stellt die gesteuerte Umgebung bereit; das Application Team deployt Spring Boot, PostgreSQL, Telemetrie und Backup in die freigegebene Application Landing Zone.
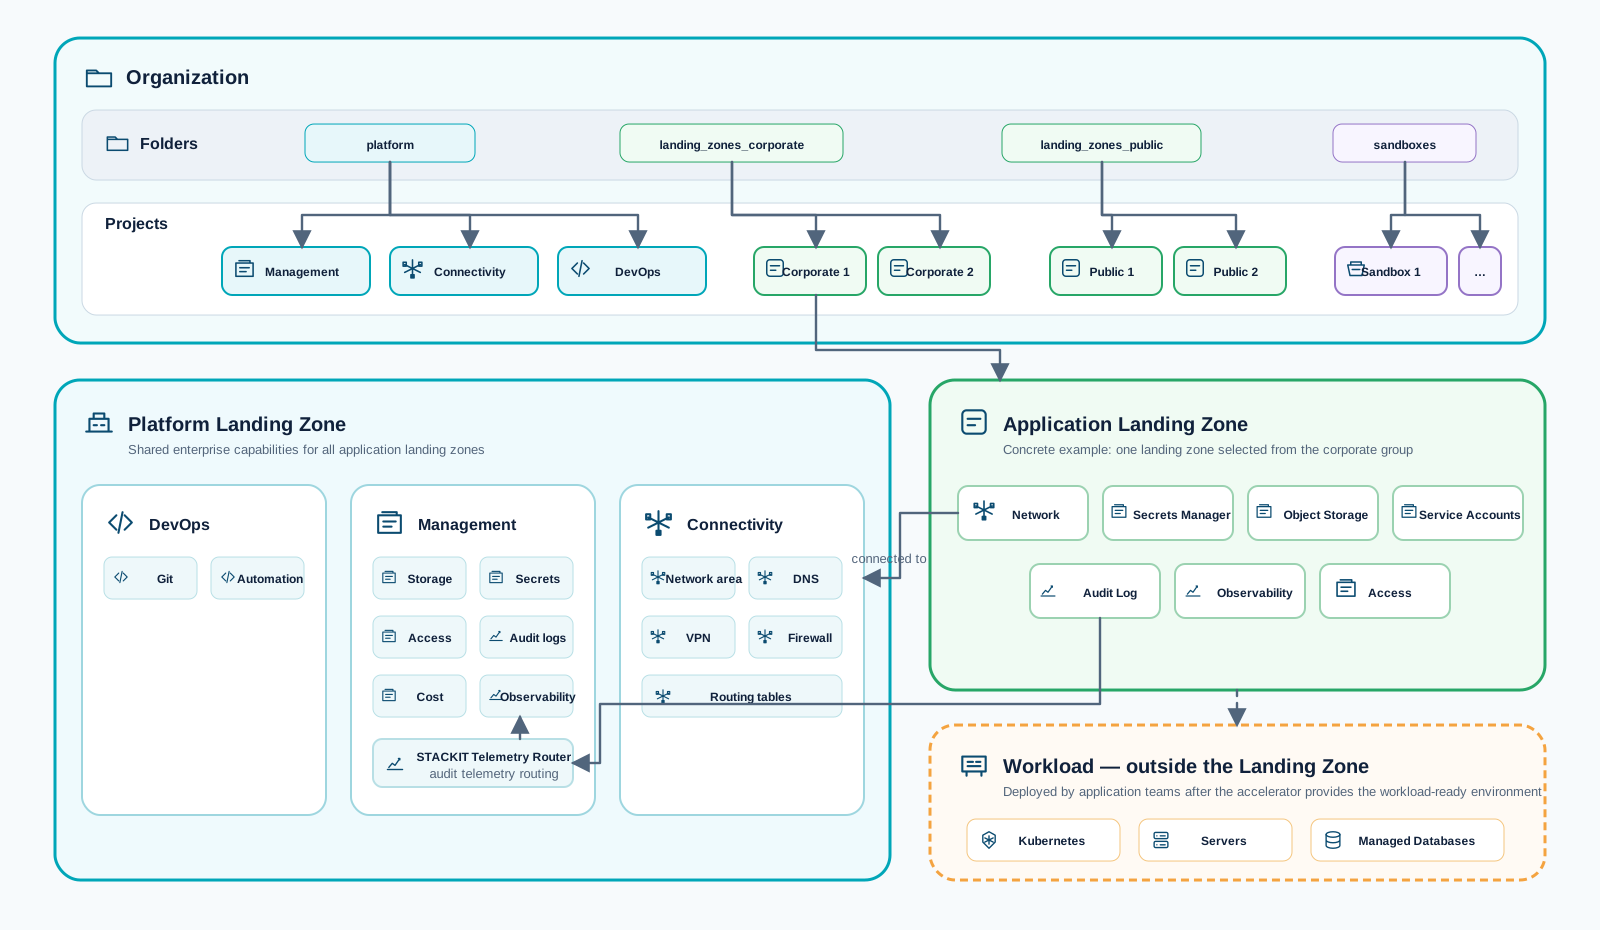
Architektur des Landing Zone Accelerators mit getrennten Verantwortlichkeiten für Plattform, Application Landing Zone und Workload
LIVE

Migration Framework

Beginnen Sie die Ausführung nur mit freigegebenen Designentscheidungen, einer bereiten Application Landing Zone, einer zugewiesenen Welle und einem Factory-fähigen Runbook. Führen Sie Readiness, Migration, Cutover, Validierung, Stabilisierung und Handover als einen kontrollierten Ablauf aus.

MigrateMigrateÜbersicht In 4 Trails
  1. Wellenscope, Cutover-Fenster, Rollback-Kriterien und Runbook-Verantwortung final bestätigen.
  2. Wellen-Baseline einfrieren (Versionen, Abhängigkeiten, Datenscope, Schnittstellenverträge).
  3. Technische Readiness-Prüfungen in Quelle und Ziel durchführen.
  4. Runbook-Schritte je Workload-Archetyp und R-Strategie-Pfad ausführen.
  5. Cutover durchführen und Traffic gemäß Wellenplan auf STACKIT umschalten.
  6. Technische, funktionale und operative Akzeptanzkriterien validieren.
  7. Stabilisierungsmaßnahmen in kurzen Feedback-Schleifen umsetzen.
  8. Stabilisierte Workloads an Optimize und Operate übergeben.
SAFE

Freigabepunkte der Migration

  • Vorbereiten: Zieldesign, Zugangswege, Quellnachweise und Recovery-Verantwortung freigeben.
  • Bereitstellen: Infrastrukturplan prüfen und anwenden, danach die VM-Laufzeit unabhängig verifizieren.
  • Proben: In einer isolierten Datenbank wiederherstellen und Integrität prüfen, ohne die Anwendungsdatenbank zu verändern.
  • Umschalten: Schreibzugriffe an der Quelle einfrieren, finalen Dump freigeben und ausschließlich die vorgesehene Orchestrierungsänderung zulassen.
  • Abnehmen oder wiederherstellen: Daten-, Laufzeit- und No-op-Nachweise verlangen; bei fehlgeschlagener Abnahme das vereinbarte Rollback vor der Deadline auslösen.
  • Übergeben: Monitoring, Backup-Ownership, Nachweise und Entscheidungen zur Quellenaufbewahrung vor Optimize übergeben.
GOAL

Abnehmen und an den Betrieb übergeben

  • Übergabe-Artefakte: Finales Konfigurationspaket, Deployment-Manifest, Validierungsnachweise, Rollback-Log.
  • Ownership-Transfer: Benannter On-Call-Owner und Eskalationsweg sind bestätigt.
  • Stabilisierungsphase: 24-72 Stunden mit erhöhtem Monitoring und täglicher Statusprüfung.
  • Exit-Kriterien: Keine kritischen Alerts, stabile zentrale Metriken und Business-Owner-Sign-off.
GOAL

Optimierung

Kehren Sie vom konkreten Migrationsbeispiel zum Migration Framework zurück. Beginnen Sie Optimize erst nach stabilem Cutover, verwenden Sie repräsentative Produktionstelemetrie, setzen Sie jeweils eine kontrollierte Änderung um und validieren Sie ihre Wirkung auf Zuverlässigkeit, Performance und Kosten.

MigrateOptimizeÜbersicht In 7 Trails

Optimize startet, sobald Workloads auf STACKIT laufen und reale Daten aus dem Betrieb vorliegen. Das Modul überführt Beobachtungen aus dem Betrieb in messbare Verbesserungen für Performance, Stabilität und Wirtschaftlichkeit.

Optimize ist keine einmalige Aufgabe, sondern ein iterativer Zyklus, der sich mit früher Stabilisierung und Unterstützung direkt nach dem Cutover überschneiden kann.

Viele Entscheidungen zu Rightsizing und Tuning sind erst unter echter Last belastbar. Nach dem Cutover lassen sich Annahmen mit Daten aus dem Betrieb validieren und präzisieren.

  1. Laufzeitdaten erfassen: Auslastung, Latenz, Fehlerquoten, Durchsatz und Kostentreiber.
  2. Engpässe und Verschwendungsmuster auf Workload-, Plattform- und Datenebene identifizieren.
  3. Maßnahmen nach Business-Effekt, Risikoreduktion und FinOps-Nutzen priorisieren.
  4. Tuning-Änderungen in kontrollierten Inkrementen umsetzen.
  5. Ergebnisse gegen SLO-, Stabilitäts- und Kostenziele validieren.
  6. Erkenntnisse in Folgewellen und Betriebsstandards zurückführen.
  • Rightsizing: Compute-, Storage- und Netzwerkressourcen an reale Last anpassen.
  • Performance-Tuning: Latenz und Durchsatz durch Konfiguration, Skalierung und Architekturmaßnahmen verbessern.
  • Reliability-Hardening: Incident-Häufigkeit durch Resilienz-, Monitoring- und Fehlerbehandlungsmaßnahmen reduzieren.
  • FinOps-Steuerung: Kostentransparenz verbessern, Verschwendung abbauen und Run-Rate optimieren.
STACKIT LogoSTACKIT Logo
Rehost Spring Boot mit Observability und VM-Rightsizing optimieren STACKIT · Runbook Open asset ↗

Nutze das Dashboard, um Infrastruktur-Auslastung, Anwendungszustand, Request-Verhalten und Alert-Historie gemeinsam zu bewerten, bevor die VM-Kapazität geändert wird.
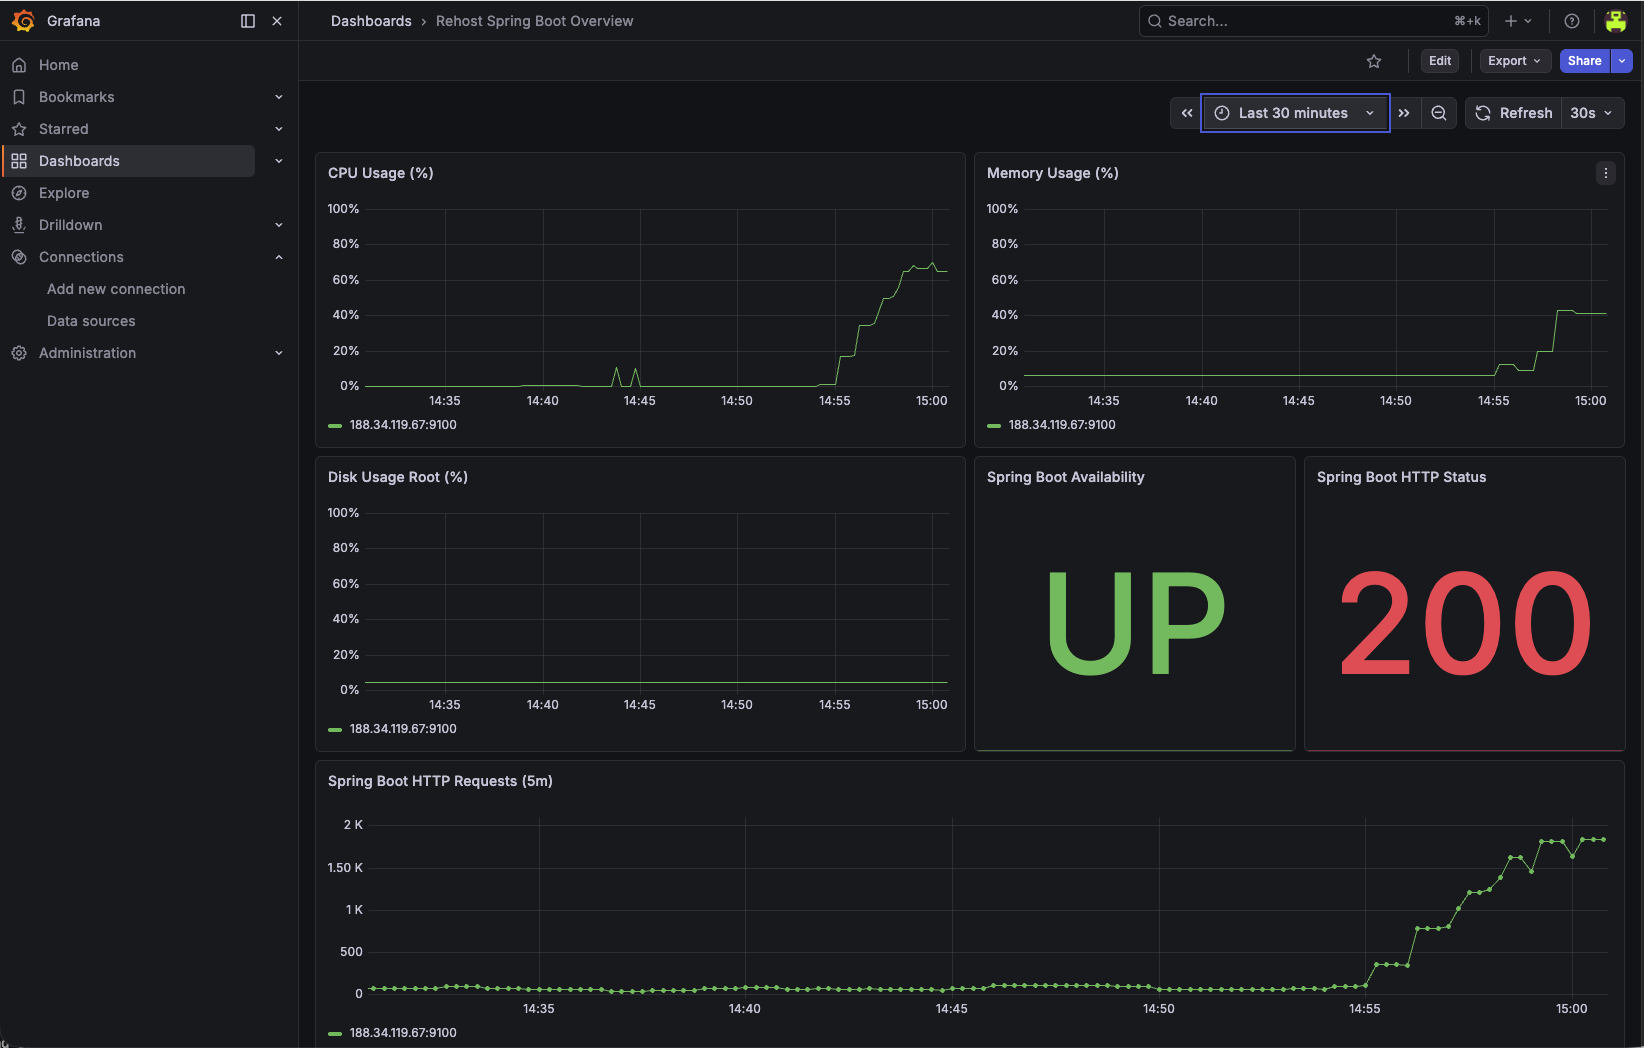
Grafana-Dashboard für die Observability eines Rehost-Spring-Boot-Workloads und VM-Rightsizing-Entscheidungen