Zum Inhalt springen
Beta

Migration Framework Walkthrough

Zuletzt aktualisiert am

Stackit LogoStackit Logo
STACKIT

Migration Framework Walkthrough

Vollständiger Migrations-Walkthrough für Vortragende von Assess über Design and Mobilize und Migrate bis Run, mit den zentralen Grafiken des Frameworks.

PLAN

Migrationsphasen

Starten Sie mit dem Ende-zu-Ende-Framework und seinem visuellen Modell, damit das Publikum jede folgende Aktivität in der Reise von Assess über Design and Mobilize und Migrate bis Run einordnen kann.

In 1 Trail

Die folgende Übersicht fasst den Migrationslebenszyklus von der ersten Bewertung bis zum stabilen Betrieb zusammen. Sie schafft ein gemeinsames Verständnis zu Verantwortlichkeiten, Abhängigkeiten und erwarteten Ergebnissen über alle Phasen hinweg.

Seitlich wischen, um das ganze Diagramm zu sehen
STACKIT Cloud Migration Framework Journey across the four phases Assess, Design and Mobilize, Migrate, and Run with their key modules. Assess PHASE 1 Assess Design & Mobilize PHASE 2 Design & Mobilize Migrate PHASE 3 Migrate Run PHASE 4 Run PLANUNG Discovery Discovery Apps und Abhängigkeiten erfassen. Design Design Ziel-Patterns definieren. Migration Plan Migration Plan Wellen und Reihenfolge planen. Rapid Discovery Rapid Discovery Workloads inventarisieren für eine frühe Scope- und Kosten-Baseline. TCO-Report TCO-Report Migrationskosten modellieren für Investitions- und Planungsentscheidungen. Readiness Assessment Readiness Assessment Technologie- und Organisationslücken vor dem Detail-Design bewerten. Deepdive-Workshop Deepdive-Workshop STACKIT-Services und Plattform-Optionen für das Zieldesign erkunden. Briefings & Workshops Briefings & Workshops Stakeholder zu Zielen, Scope und Migrations- Erwartungen ausrichten. Business Case Business Case Wert, Aufwand und Investition pro Applikation vergleichen. Enablement ENABLEMENT Center of Excellence Trainings & Learning Paths Documentation & Reference Landing Zone Landing Zone Sichere Plattform-Basis für migrierte Workloads aufbauen. Security & Compliance Security & Compliance Security- und Compliance- Kontrollen für Migration und Betrieb definieren. Target Operating Model Target Operating Model Rollen, Prozesse und Verantwortung für den Zielbetrieb definieren. Migration Factory Setup Migration Factory Setup Teams, Tools und Runbooks für die skalierbare Umsetzung vorbereiten. Migrate MIGRATE Relocate Relocate Rehost Rehost Replatform Replatform Optimize Optimize Sizing, Performance und Kosten nach dem Cutover optimieren. Repurchase Repurchase SaaS-Optionen bewerten, wenn ein Ersatz mehr Wert liefert. Refactor Refactor Strategische Workloads für Cloud-native Skalierbarkeit umbauen. Operating Model Handover Operating Model Handover TOM-Validierung und Ownership-Übergabe Hypercare Hypercare Stabilisierungsphase direkt nach dem Cutover. Operate Operate Stabiler Cloud-Regelbetrieb. Support Support Incidents und Service Requests über alle Support-Verantwortungen steuern. Customer Success Customer Success Adoption, Ergebnisse und Wertrealisierung mit Stakeholdern verfolgen.
BASE

Assess

Positionieren Sie Assess als die schnelle Phase mit geringem Aufwand, die eine erste Faktenbasis schafft und die Migrationsabsicht qualifiziert, bevor die tiefere Design-Arbeit beginnt.

Übersicht In 2 Trails

Assess ist die erste Phase des STACKIT Migration Frameworks. Sie schafft eine belastbare, faktenbasierte Grundlage für Migrationsentscheidungen, bevor Zielbilder und Migrationswellen detailliert ausgearbeitet werden.

Die Phase verbindet technische Bewertung, kommerzielle Transparenz und organisatorische Abstimmung, damit die nachfolgende Umsetzung mit klaren Prioritäten startet.

Assess startet typischerweise dann, wenn ein Vorhaben strategisch priorisiert ist, aber noch keine belastbare Grundlage für Entscheidungen vorliegt.

  1. Start mit grob definiertem Scope, Business-Treibern und benannten Entscheidungsträgern.
  2. Aufbau der Basis durch Rapid Discovery, Readiness-Bewertung, Kostenmodellierung und Workshops.
  3. Abschluss, sobald Scope-Annahmen, Migrationsreife und wirtschaftliche Leitplanken belastbar sind.

Assess ist abgeschlossen, wenn der Übergang in Design and Mobilize auf einer gemeinsamen Sicht zu Kosten, Risiken und Umsetzbarkeit freigegeben werden kann.

Assess reduziert Unsicherheit in einem frühen Stadium und richtet Business und IT aus, bevor umfangreiche Umsetzungsaufwände entstehen.

Finanzielle Transparenz

Eine erste Kostenbandbreite und TCO-Sicht liegt für Investitionsentscheidungen vor.

Klarheit zur Readiness

Lücken in Technologie, Governance, Fähigkeiten und Betriebsmodell werden früh sichtbar.

Stakeholder-Alignment

Führung, Delivery-Teams und technische Verantwortliche einigen sich auf Ziele und Erwartungen.

Risikoreduktion

Kritische Annahmen und Restriktionen werden dokumentiert, bevor das Zielbild detailliert wird.

STACKIT LogoSTACKIT Logo
Rapid Discovery STACKIT · Assess › Rapid Discovery Open page ↗

Das folgende Diagramm zeigt den Kern von Rapid Discovery: Rohdaten aus Quellsystemen werden durch Tooling in eine entscheidungsreife Baseline überführt, die frühe Preisindikationen und erste Sizing-Annahmen ermöglicht.
Seitlich wischen, um das ganze Diagramm zu sehen
Rapid-Discovery-Prozess Eingabedaten werden mit Rapid-Discovery-Tooling verarbeitet und in entscheidungsrelevante Ergebnisse für frühe Migrationsentscheidungen überführt. EingabedatenCMDB- und Inventar-ExporteAsset-Listen, Hosts und Plattform-BasisdatenHypervisor- und Cloud-ReportsNutzung, Footprint und AuslastungssignalePlattform-ListenKubernetes-, Datenbank- und OS-BaselinesRapid-Discovery-ToolingDatensätze aufnehmen und normalisierenQuellen in ein einheitliches Schema überführenAssets klassifizieren und aggregierenNach Technologie und Menge konsolidierenAnnahmen anwendenKonfidenzniveaus und WachstumsfaktorenOutput-InformationenKonsolidierte Asset-BaselineFaktenbasis für Umfang und PlanungInitiales STACKIT-SizingErste KapazitätsannahmenPreisindikation und TCO-KorridorFrühe Kostenorientierung für Entscheidungen
CloudMent LogoCloudMent Logo
CloudMent AI-Powered Cloud Advisor CloudMent · Software Open asset ↗

CloudMent AI-Powered Cloud Advisor unterstützt Migrationsteams in Assess sowie Design and Mobilize. Die Lösung kombiniert CloudMent Deck für strukturierte Assessment-Ergebnisse mit CloudMent Essential für interaktive STACKIT Beratung.

Architekten und Portfolio-Teams können Anforderungen erfassen, Services aus der Ausgangslage auf STACKIT Optionen abbilden, R-Strategien auswählen, Zielbilder entwerfen und STACKIT Laufkosten abschätzen. Empfehlungen basieren auf STACKIT Dokumentation und enthalten Quellenhinweise für die fachliche Prüfung.

  • Rapid Discovery und Readiness Assessment: Erfasst Anwendungen sowie funktionale und nicht-funktionale Anforderungen für erste Readiness- und Portfolio-Sichten.
  • Discovery und Design: Ordnet Services von AWS, Azure und Google Cloud passenden STACKIT Optionen zu und unterstützt die R-Strategie-Auswahl im Design.
  • Business Case: Schätzt monatliche STACKIT Laufkosten anhand von Preisinformationen und erzeugt Grundlagen für die Migrationsplanung.
  • Enablement: Unterstützt Teams mit einer geführten Advisory-Oberfläche zu STACKIT Service-Optionen, Terraform-Mustern und Architekturentscheidungen.
  • Bewertung auf Basis von Anforderungen: Erstellt aus Workload-Beschreibungen, Inventaren oder CMDB-Quellen Entwürfe für Readiness, R-Strategie, Zielbild und Business Case.
  • Nachvollziehbare Beratung: Nutzt STACKIT Dokumentation und Provider-Kontext, damit Empfehlungen über Quellen geprüft werden können.
  • Source-to-Target-Mapping: Vergleicht Hyperscaler-Services mit STACKIT Alternativen und kennzeichnet direkte Fits, Teil-Fits und Lücken.
  • Interaktive Design-Unterstützung: Erstellt und verfeinert Zielarchitektur-Optionen mit Service-Mapping, Kostenschätzung und Terraform-Entwürfen.
STACKIT LogoSTACKIT Logo
TCO Analysis STACKIT · Business Case And Financial Planning Open page ↗

A TCO analysis is not primarily a cost-reduction argument. It is a decision-making tool. Its purpose is to make visible all costs — including those that are currently invisible — so that a comparison between the current state and the cloud target state is honest and complete.

The most common mistake in TCO analysis is treating it as a budget exercise: comparing the invoice from the cloud provider against the invoice from the current hosting provider. That comparison is almost always misleading, because it ignores the majority of relevant costs on the on-premises side.

A complete TCO model covers sixteen categories across four groups.

Direct infrastructure costs include hardware acquisition and depreciation, data centre space (power, cooling, space), network infrastructure, and storage systems. These are the costs most organisations can already see — but even here, the fully loaded cost is often underestimated because hardware refresh cycles are treated as capital expenditure rather than operating cost.

Software and licensing costs include operating system licences, virtualisation licences (VMware, Hyper-V), database licences, monitoring and management tooling, and backup and recovery software. Licensing is often the category where the largest surprises occur in cloud migration projects: licences that were purchased once and amortised over many years appear as a large one-time cost when they must be replaced or renegotiated.

Operations and personnel costs include IT operations staff (system administration, network operations, storage management), on-call costs, and the opportunity cost of skilled staff spending time on infrastructure rather than on business-value work. Personnel costs are typically the largest single category in a complete TCO model — and the one most frequently omitted from cloud business cases.

Compliance and risk costs include security tooling and personnel, compliance audit preparation and execution, insurance, and the cost of maintaining certifications (ISO 27001, BSI IT-Grundschutz). These costs are frequently invisible in the current state because they are distributed across multiple cost centres and headcount — but they are real, and cloud platforms that provide compliance features as a managed service reduce them materially.

STACKIT LogoSTACKIT Logo
Deepdive Workshop STACKIT · Assess › Deepdive Workshop Open page ↗

Der Deepdive Workshop ist ein ein- bis zweitägiger technischer Workshop für die Personen, die Workloads später auf STACKIT entwickeln, migrieren, betreiben oder unterstützen. Er vermittelt frühzeitig die Grundlagen der Plattform und schafft ein gemeinsames technisches Verständnis, bevor detailliertes Design und die Migrationsumsetzung beginnen.

Im Workshop werden relevante STACKIT Services und Konzepte im Kontext der geplanten Migration vorgestellt. Abhängig von Agenda und verfügbarer Umgebung können die Teilnehmenden ausgewählte Services auch direkt ausprobieren.

Der Workshop hilft technischen Teams dabei,

  • die STACKIT Plattform und ihre grundlegenden Konzepte kennenzulernen;
  • für ihre Workloads und ihr Betriebsmodell relevante Services zu verstehen;
  • technische Fragen und Annahmen frühzeitig mit STACKIT Expertinnen und Experten zu besprechen; und
  • Themen zu erkennen, die in den folgenden Phasen weiter vertieft werden müssen.

Die konkrete Agenda wird auf den Migrationsumfang und die teilnehmenden Rollen zugeschnitten. Typische Themen sind:

  • Plattform-Grundlagen: Regionen, Projekte, Identity und Access Management, Netzwerk- und Security-Konzepte.
  • Relevante Services: Compute, Storage, Kubernetes, Datenbanken und weitere für die Ziel-Workloads passende Services.
  • Betriebskonzepte: Monitoring, Logging, Automatisierung, Verantwortlichkeiten und Support-Modelle.
  • Migrationskontext: Wie sich bestehende Workloads, Abhängigkeiten und technische Anforderungen auf STACKIT berücksichtigen lassen.
  • Praktische Erprobung: Optionale angeleitete Übungen in einer vorbereiteten Umgebung, um ausgewählte Services und Abläufe kennenzulernen.

Laden Sie die technischen Personen ein, die nach der Migration mit der Plattform arbeiten, zum Beispiel Application Teams, Infrastruktur- und Platform Engineers sowie Fachleute für Betrieb, Security und Netzwerk. Der Workshop ist besonders wirksam, wenn das Team eine erste Sicht auf Workloads, technische Rahmenbedingungen und zu klärende Fragen einbringt.

Stimmen Sie vorab Agenda, teilnehmende Rollen, verfügbare Testumgebung und notwendige Zugänge ab. So konzentrieren sich die Sessions auf die für die Migration relevanten Services und Konzepte.

Nach dem Workshop verfügen die Teilnehmenden über:

  • ein gemeinsames Grundverständnis der STACKIT Plattform;
  • eine erste Sicht auf die für ihre Migration relevanten Services und Konzepte;
  • dokumentierte technische Fragen, Annahmen und Folgethemen; und
  • klarere Eingaben für Discovery, Zielarchitektur und Migrationsplanung.

Der Deepdive Workshop ist ein Format zur Orientierung und Zusammenarbeit. Er ersetzt kein strukturiertes Enablement und keine vollständige technische Schulung. Planen Sie auf Grundlage der Workshop-Ergebnisse die erforderlichen rollenspezifischen Trainings- und Enablement-Aktivitäten in den folgenden Phasen.

STACKIT LogoSTACKIT Logo
Briefings and Workshops STACKIT · Assess › Briefings And Workshop Open page ↗

Briefings and Workshops sind gezielte Austauschformate zwischen Kunde und STACKIT, bevor die Vertragsbeziehung beginnt. Sie kommen zum Einsatz, wenn eine Selbstregistrierung für die geplante Nutzung der Plattform, den Migrationsumfang oder die erforderliche kommerzielle und betriebliche Ausgestaltung nicht ausreicht.

Die Sessions schaffen ein gemeinsames Verständnis zu den Zielen und Anforderungen des Kunden sowie zu den Services, Verantwortlichkeiten und dem Zusammenarbeitsmodell, das STACKIT bereitstellen kann. Ziel ist eine für beide Seiten klare, praktikable und passende Vertragsbeziehung.

Nutzen Sie Briefings and Workshops, wenn die geplante Zusammenarbeit über ein standardisiertes Self-Service-Setup hinausgehende Abstimmungen erfordert, etwa bei einer größeren Migration, spezifischen Compliance-Anforderungen, mehreren Kundenorganisationen oder individuellen kommerziellen und betrieblichen Rahmenbedingungen.

Das Format kann aus einem kurzen Briefing, mehreren Arbeitssessions oder einem gemeinsamen Workshop bestehen. Umfang und Teilnehmende richten sich nach der Komplexität und dem Entscheidungsbedarf der Zusammenarbeit.

Die Sessions schaffen eine gemeinsame und dokumentierte Grundlage für folgende Themen:

  • Geschäftsziele und Scope: Geplante Plattformnutzung, Migrationsziele, Prioritäten, erwartete Größenordnung und relevante Workloads.
  • Organisationen und Verantwortlichkeiten: Kundenansprechpersonen, Entscheidungsträger, technische Teams, Einkauf sowie die jeweiligen Verantwortlichkeiten von Kunde und STACKIT.
  • Account- und Projektstruktur: Benötigte Organisationen, Projekte, Zugriffsrollen, Ownership-Modell und die für die Nutzung erforderliche Einrichtung.
  • Security, Compliance und Datenschutz: Regulatorische Anforderungen, Datenklassifikation, Datenresidenz, Security-Erwartungen und erforderliche Nachweise für interne Freigaben.
  • Kommerzielles Modell und Vertrag: Erforderlicher Vertragsumfang, Preis- und Abrechnungserwartungen, Commitments, Beschaffungsprozess und notwendige vertragliche Klärungen.
  • Betrieb und Support: Service-Erwartungen, Support-Modell, Eskalationswege, betriebliche Verantwortlichkeiten und relevante Verfügbarkeitsanforderungen.
  • Lieferplanung: Voraussetzungen, Abhängigkeiten, Zeitplan, Entscheidungspunkte und die nächsten Schritte zu Onboarding, Design und Migration.

Beziehen Sie die Personen ein, die die relevanten geschäftlichen, technischen, rechtlichen und betrieblichen Fragen klären können. Abhängig von der Zusammenarbeit gehören dazu Kundensponsoren, Einkauf, Legal, Vertretungen für Security und Compliance, technische Verantwortliche sowie die entsprechenden Ansprechpersonen bei STACKIT.

Bereiten Sie die Sessions mit einer ersten Beschreibung der geplanten Nutzung, bekannter Anforderungen, erwarteter Größenordnung und offener Fragen vor. So konzentriert sich die Abstimmung auf Entscheidungen und ungeklärte Annahmen statt auf reine Grundlagenklärung.

Am Ende des Moduls sollten beide Seiten über Folgendes verfügen:

  • ein gemeinsames Verständnis der geplanten Plattformnutzung und des Umfangs der Zusammenarbeit;
  • eine dokumentierte Sicht auf Anforderungen, Annahmen, Abhängigkeiten und offene Punkte;
  • Einigkeit über die erforderliche Account-, Security-, Support- und kommerzielle Ausgestaltung;
  • klare Verantwortlichkeiten und Entscheidungsverantwortliche für die nächsten Schritte; und
  • einen gegenseitig verstandenen Weg zu Vertrag und anschließendem Onboarding.

Briefings and Workshops ersetzen weder die technische Discovery noch einen Deepdive Workshop oder ein detailliertes Solution Design. Sie sorgen dafür, dass die kommerzielle, organisatorische und betriebliche Grundlage abgestimmt ist und diese Aktivitäten mit klaren Erwartungen sowie einer passenden vertraglichen Basis beginnen können.

STACKIT LogoSTACKIT Logo
Readiness Assessment STACKIT · Assess › Readiness Assessment Open page ↗

Das Readiness Assessment bewertet, ob die notwendigen Grundlagen für eine Cloud-Migration vorhanden sind. Es umfasst technische, prozessuale, personelle, finanzielle und Governance-Readiness. Die Ergebnisse bestimmen die Tiefe der Discovery, Migrationswellen, Besetzung, Plattformvoraussetzungen und Risikobehandlung.

Das STACKIT Cloud Readiness Assessment beginnt mit einem Fragebogen und einer Qualitätsprüfung. Anschließend werden die Nachweise in gemeinsamen Expertenworkshops validiert und technische sowie organisatorische Lücken identifiziert. In der Planungsphase entstehen daraus Entscheidungen zu Zielarchitektur, Migrationsmethode, Proof of Concept, Training und Roadmap.

Übernehmen Sie diese Eingaben in die Migrationsplanung:

  • den validierten Fragebogen und dokumentierte Annahmen;
  • die Readiness-Scorecard über fünf Dimensionen mit offenen Punkten, Verantwortlichen und Zielterminen;
  • Kritikalität und Abhängigkeiten der Workloads sowie erste Hypothesen zur R-Strategie;
  • identifizierte Kompetenzlücken und den daraus abgeleiteten Trainingsbedarf;
  • freigegebene Voraussetzungen für Plattform, Governance, Budget und Besetzung.
Cloud Framework 5-Dimensionen-Readiness-Assessment Seite öffnen

Überführen Sie jeden offenen Befund in ein Migrationsartefakt, statt ihn als allgemeine Beobachtung weiterzuführen:

  1. Betroffene Workloads und Wellen dokumentieren.
  2. Eine verantwortliche Person und einen Zieltermin zuweisen.
  3. Die erforderlichen Nachweise für den Abschluss definieren.
  4. Den Befund als Blocker, Maßnahme vor der Welle oder akzeptiertes Risiko kennzeichnen.
  5. Die Readiness am passenden Design- oder Wellen-Gate erneut prüfen.

Das entstehende Readiness-Backlog fließt in Discovery, den Migrationsplan, Enablement und das Migration Factory Setup ein.

Die vollständigen Akzeptanzkriterien, Schwellenwerte, die Scorecard und den formalen Go-/No-Go-Prozess finden Sie hier:

Cloud Framework Readiness Assessment in fünf Dimensionen Seite öffnen
LIFT

Design and Mobilize

Positionieren Sie Design and Mobilize als die Phase mit dem größten inhaltlichen Gewicht: Sie überführt Assess-Signale in einen ausführbaren, factory-fähigen Lieferplan.

Übersicht In 2 Trails

Design and Mobilize ist die Planungs- und Befähigungsphase zwischen Assess und Migrate. Sie überführt die Ergebnisse aus Assess in umsetzbare Zielbilder, Governance, Migrationsplanung und operative Readiness.

Damit schafft die Phase die Voraussetzungen, um Migration in Wellen kontrolliert, skalierbar und sicher umzusetzen.

Die Phase startet, sobald Assess Scope, Readiness und wirtschaftliche Richtung bestätigt hat.

  1. Start mit vertiefter Erfassung von Anwendungen, Abhängigkeiten und Restriktionen.
  2. Ausarbeitung von Zieldesigns, Business Cases und Wellenplanung bei gleichzeitigem Factory-Aufbau.
  3. Abschluss, sobald die ersten Wellen freigegeben sind und Runbooks, Governance und Teams einsatzbereit sind.

Design and Mobilize ist abgeschlossen, wenn Migrationswellen mit stabilen Eingaben, klaren Verantwortlichkeiten und definierten Kontrollen gestartet werden können.

Diese Phase macht aus strategischer Ausrichtung eine belastbare Umsetzungsfähigkeit und verhindert ungeplante oder nicht steuerbare Migrationsläufe.

Architektur-Readiness

Zielbilder und Migrationspfade je Anwendung werden nachvollziehbar definiert.

Factory-Befähigung

Rollen, Prozesse, Tooling und Runbook-Governance stehen vor der Skalierung bereit.

Security by Design

Security- und Compliance-Anforderungen werden früh in Design und Planung verankert.

Hohe Umsetzungsqualität

Wellen werden abhängigkeitsbewusst, realistisch und operativ belastbar geplant.

STEP

Discovery

Gehen Sie hier in die Tiefe: Discovery macht aus der schnellen Bewertung migrationsreife Evidenz zu Workloads, Abhängigkeiten, Randbedingungen und Stakeholdern.

Design and mobilizeDiscoveryÜbersicht In 4 Trails

Die folgende Darstellung zeigt, wie Discovery technische und menschliche Eingaben in entscheidungsreife Ergebnisse für die nachgelagerten Module überführt.

Seitlich wischen, um das ganze Diagramm zu sehen
Discovery von Quelle zur Entscheidung Discovery trennt technische und menschliche Eingaben, führt technische und menschlich angereicherte Analysen aus und übergibt beide Ergebnisströme an nachgelagerte Module. Discovery-EingabenTechnisches und automatisiertes DiscoveryInfrastruktur-InventarCMDB, VM, Datenbanken, Middleware, StorageLaufzeit- und NutzungsdatenCPU, RAM, I/O, Netzwerk und SaisonalitätIntegrations- und Fluss-SignaleNetzwerkpfade, APIs, Identität, DatenflüsseAssessment-getriebene menschliche EingabenSecurity- und Compliance-KontextDatenklassen, Kontrollen, Audit-AnforderungenOwner- und Business-InputKritikalität, Release-Fenster, Lifecycle-PläneDiscovery-Analyse-ToolingTechnikbasierte AnalysenNormalisieren und korrelierenDatensätze und technische Identitäten zusammenführenAbhängigkeiten abbildenKommunikation und Kopplung ableitenNutzungs- und Sizing-AnalyseBelastbare Lastkorridore ableitenVorläufige SegmentierungNach Stack und Umgebung gruppierenHuman-driven Analysen (Application-Owner-Input)Kritikalität und Risiko kalibrierenBusiness-Impact und Restriktionen validierenWellenfähigkeit und ReihenfolgeAbhängigkeiten mit Release-Fenstern abstimmenAnnahmen- und Gap-RegisterOffene Punkte und Reifegrad dokumentierenÜbergabe-ErgebnisseTool-basierte ErgebnisseDesignOptionen für Zielarchitektur und belastbare Sizing-DatenLanding ZonePlattform-Guidelines und Anforderungen an Account-StrukturenMigrationsplanWellen-Backlog, Reihenfolge und Cutover-FensterAssessment-validierte ErgebnisseSecurity und ComplianceControl-Bedarfe, Datenklassen und Remediation-PunkteOperating ModelRollenbild, Ownership-Grenzen und ProzessauswirkungenBusiness CaseValue-/Risikoprofil und Modernisierungsprioritäten
Evidenz und Muster validieren

Discovery kombiniert bewusst zwei sich ergänzende Evidence-Streams:

  • Technisch ermittelte Evidenz: Tooling-basierte Befunde aus Inventar-Exporten und Abhängigkeits-Signalen. Dieser Stream liefert Skalierbarkeit, Konsistenz und Wiederholbarkeit.
  • Application-Owner-Anreicherung (human-driven): Validierte Angaben zu Business-Kritikalität, Lifecycle-Absicht, Release-Restriktionen und betrieblicher Realität aus Interviews und Fragebögen.

Keiner der beiden Streams ist alleine ausreichend. Technische Evidenz ohne Owner-Kontext kann kritische Workloads falsch einordnen. Human-Input ohne technische Grundlage kann Kopplungen und Kapazitätsrisiken verdecken. Die Qualität von Discovery entsteht aus der Zusammenführung beider Streams in eine belastbare Basis für Entscheidungen.

Im Discovery werden typischerweise die folgenden Analyse-Muster angewendet:

  • Daten normalisieren: Heterogene Exporte in ein konsistentes, auf Anwendungen ausgerichtetes Modell überführen.
  • Abhängigkeiten abbilden: Kommunikation, Datenaustausch und Kopplungen erkennen.
  • Kritikalitäts- und Risiko-Bewertung: Business-Impact, Ausfall-Domänen und Compliance-Exposition bewerten.
  • Analyse der Nutzung: Daten zu CPU, RAM und Storage für Right-Sizing und die Planung der Zielumgebung belastbar ableiten.
  • Segmentierung: Anwendungen nach Reifegrad, Restriktionen und Strategie-Fit gruppieren.
  • Wellen-Simulation: Move Groups und Optionen für die Reihenfolge unter Abhängigkeitsrestriktionen modellieren.
  • Gap- und Annahmen-Tracking: Offene Punkte transparent mit einer Einschätzung führen.

Diese Analysen bilden die technische Grundlage. Der human-driven Stream validiert, priorisiert und ordnet diese Befunde für umsetzbare Migrationsentscheidungen ein.

STEP

Design

Gehen Sie hier in die Tiefe: Nutzen Sie die R-Strategie-Grafik als Ankerpunkt, um zu erklären, wie der Migrationsansatz je Anwendung gewählt und begründet wird.

Design and mobilizeDesignOverview In 2 Trails

Die R-Strategie-Methodik ist das zentrale Modell in diesem Modul. Für jede Anwendung muss die gewählte Strategie mit Architektur-, Business-, Risiko- und Argumenten für den Betrieb belegt werden.

Seitlich wischen, um das ganze Diagramm zu sehen
R-Strategie-Migrationsmethode Entscheidungsfluss von Discovery bis Produktion mit den sieben R-Strategien: Relocate, Rehost, Replatform, Repurchase, Refactor, Retain und Retire. R-Strategie-MigrationsmethodeFrom discovery and path selection through the seven R-strategies to validation, transition, and production.DiscoveryDiscoveryAssess / prioritizeAssess / prioritizeDetermine migration pathDetermine migration pathValidationValidationTransitionTransitionProductionProductionRelocateRelocate(move VM)Define Landing ZoneDefine Landing ZoneUse migration toolsUse migration toolsAUTOMATEMANUALInstallInstallConfigConfigDeployDeployValidation & handoverRehostingRehosting(move application)Define Landing ZoneDefine Landing ZoneUse migration toolsUse migration toolsAUTOMATEMANUALInstallInstallConfigConfigDeployDeployReplatformingReplatforming(lift and reshape)Define Landing ZoneDefine Landing ZoneMap Target PlatformMap Target PlatformAdapt Platform StackAdapt Platform StackRepurchasingRepurchasing(replace, drop and shop)Purchase COTS/SaaS and licensingPurchase COTS/SaaS and licensingMigrate business processMigrate business processRefactoringRefactoring(re-architecting applications)Redesign application/ infrastructure architectureRedesign application/ infrastructure architectureApp code developmentApp code developmentFull ALM/SDLCFull ALM/SDLCIntegrationIntegrationRetain/moveRetain/movekeep for now or move laterRetire/decommissionRetire/decommissionLanding zone foundationLanding zone foundationShared platform base for all paths
  • Relocate: Sinnvoll, wenn eine schnelle Überführung von Virtualisierungs-Stacks möglich ist; je nach Wellenumfang tool-gestützt oder kontrolliert manuell ausführen.
  • Rehost: Sinnvoll bei geringer Veränderungstoleranz und engem Zeitrahmen, wenn Geschwindigkeit vor sofortiger Modernisierung steht.
  • Replatform: Sinnvoll, wenn begrenzte Anpassungen über die STACKIT Plattform klare Vorteile in Betrieb, Skalierung oder Kosten bringen.
  • Repurchase: Sinnvoll für passende Angebote im STACKIT Ökosystem, in dieser Phase gezielt für Workspace by STACKIT, ServiceNow, RISE with SAP on STACKIT und STACKIT Domain Solutions.
  • Refactor: Sinnvoll für strategische Anwendungen, wenn eine cloud-native Überarbeitung klaren Mehrwert in Agilität, Resilienz oder Kosten schafft.
  • Retain: Retain bei zeitlichen, technischen oder Governance-Hürden in der aktuellen Welle.
  • Retire: Retire bei fehlendem Geschäftswert im Verhältnis zum Betriebsaufwand.
PLAN

STACKIT Serviceportfolio erkunden

STACKIT LogoSTACKIT Logo
Workload Migration Use Cases STACKIT · Design And Mobilize › Design Open page ↗

Application-Runtime-Migration

Migration kompletter Anwendungs-Runtimes über VM- und Plattform-Ziele hinweg, inklusive Abhängigkeiten, Cutover-Verhalten und Betriebs-Handover.

Container-Plattform-Migration

Migration zwischen Kubernetes-Plattformen mit getrennter Behandlung von stateless und stateful Workload-Profilen.

Datenmigration

Migration großer Dateibestände, Datenbanken und Datenplattform-Workloads mit expliziten Konsistenz-, Performance- und Integritätsgrenzen.

Identity- und Access-Migration

Migration von IAM-Grundlagen wie SSO, Föderation, Rollen, Service-Accounts und Berechtigungsmodellen.

Netzwerk- und Konnektivitäts-Migration

Migration von Routing, DNS, Firewall-Regeln, Segmentierung, privater Konnektivität und umgebungsübergreifenden Kommunikationspfaden.

Integrations- und API-Migration

Migration von API-Verträgen, Messaging, Eventing und Integrations-Endpunkten über Quell- und Zielumgebungen hinweg.

Migration von Security- und Compliance-Controls

Migration von Controls, Nachweisketten, Schlüsselmaterial und Audit-Anforderungen für regulierte Produktionsreife.

Operations- und Observability-Migration

Migration von Monitoring, Alerting, Logging, Incident-Workflows und Service-Level-Baselines für den Betrieb.

Delivery- und Resilienz-Migration

Migration von CI/CD-Pipelines, Automatisierungs-Controls, Backup-Ketten und Disaster-Recovery-Fähigkeiten.

Zielmuster und Runtime auswählen

Orientierung zum Service-Modell (IaaS, PaaS, SaaS)

Abschnitt betitelt „Orientierung zum Service-Modell (IaaS, PaaS, SaaS)“

Diese Orientierung hilft bei der praktischen Auswahl für Designs von Anwendungen:

  • IaaS wählen, wenn: Tiefe OS-/Runtime-Kontrolle, Legacy-Abhängigkeiten oder spezielle Anforderungen ans Netzwerk erforderlich sind.
  • PaaS wählen, wenn: Schnellere Lieferung und weniger Betriebsaufwand gewünscht sind, bei weiterhin eigener Verantwortung für die Anwendung.
  • SaaS wählen, wenn: Der Geschäftsprozess ein standardisiertes Produkt akzeptiert und Differenzierung keinen eigenen Plattformbetrieb erfordert.

Nicht nach Gewohnheit entscheiden. Auf Basis messbarer Anforderungen, verfügbarer Betriebskapazität und Zielen über den Lebenszyklus entscheiden.

VM-Runtime (IaaS)

Geeignet für Low-Change-Migrationen und Komponenten mit OS-naher Kontrolle, Spezialagenten oder ausgeprägten Legacy-Abhängigkeiten.

Kubernetes-Runtime (PaaS-nahes Betriebsmodell)

Geeignet für containerisierte Workloads mit Bedarf an skalierbarer Ausführung, standardisierten Releases und Plattformbetrieb.

Cloud-Foundry-Runtime (PaaS)

Geeignet, wenn Teams hohe Entwicklerproduktivität und schnelle Bereitstellung über tiefe Plattformkontrolle priorisieren.

Statische Auslieferung mit Object Storage/CDN

Geeignet für Frontend-/Static-Workloads mit hohem Verteilungsbedarf und geringer Runtime-Komplexität.

SaaS-Ersatzpfad

Geeignet, wenn Prozessfit und Standardfähigkeiten mehr Mehrwert liefern als Migration und Betrieb des bisherigen Stacks.

Runbook und Cutover vorbereiten

Jedes Migrations-Runbook sollte diese Kapitel enthalten:

  • Scope und Kontext: Scope der Anwendung, Kontext von Quelle und Ziel, Annahmen, Ausschlüsse.
  • Owner und Entscheidungsrechte: Technischer Owner, Release-Owner, Rollback-Verantwortung, Eskalationsweg.
  • Abhängigkeiten und Voraussetzungen: Plattform-Readiness, Zugriffe, Datenlage, externe Wartungsfenster.
  • Cutover-Plan: Geordnete Run-Schritte, erwartete Dauer, Freeze-Punkte, Punkte für Kommunikation.
  • Validierungsprüfungen: Funktionale, nicht-funktionale, Security- und Observability-Checks mit Nachweisen.
  • Rollback und Fallback: Trigger-Bedingungen, Rollback-Schritte, Fallback-Kommunikationsfluss.
  • Handover und Day-1-Betrieb: Übergabe an den Betrieb, Incident-Ownership, Post-Cutover-Stabilisierungsphase.

Ausführbar

Schritte sind konkret, geordnet und klar Rollen zuweisbar.

Verifizierbar

Validierungspunkte definieren eindeutige Pass/Fail-Kriterien und benötigte Nachweise.

Wiederherstellbar

Der Rollback-Pfad ist vollständig, zeitlich geplant und an explizite Trigger-Bedingungen gekoppelt.

Handover-ready

Day-1-Betrieb und Ownership-Übergabe sind vollständig spezifiziert.

OPS

Business Case

Gehen Sie hier in die Tiefe: Verbinden Sie jede R-Strategie-Entscheidung mit einmaliger Investition, Run-Kosten-Ökonomie und erwartetem Langfristnutzen.

Design and mobilizeBusiness CaseÜbersicht In 1 Trail

R-Strategie-Matrix für einmalige Investition und Langfristnutzen

Abschnitt betitelt „R-Strategie-Matrix für einmalige Investition und Langfristnutzen“

Die folgende Matrix modelliert explizit den Teil, den der Run-Cost-Stapel nicht zeigt: die einmaligen Migrations- und Projektkosten je Strategieentscheidung.

Seitlich wischen, um das ganze Diagramm zu sehen
R-Strategie-Matrix: Migrationsinvestition versus Langfristnutzen Jede Strategie ist als Wertebereichsfläche dargestellt: X = einmalige Migrations-/Projektkosten, Y = langfristiger Nutzen (Run-Kosten-Effekt plus Business-Effekte). R-Strategie-Matrix: Migrationsinvestition versus LangfristnutzenJede Strategie ist als Wertebereichsfläche dargestellt: X = einmalige Migrations-/Projektkosten, Y = langfristiger Nutzen (Run-Kosten-Effekt plus Business-Effekte).Bestes Feld: geringe Investition, hoher NutzenSchwächstes Feld: hohe Investition, geringer NutzenEinmaliger Migrations- und Projektkostenindex (niedrig bis hoch)Langfristiger Nutzenindex (niedrig bis hoch)RelocateRehostReplatformRepurchaseRefactorRetainRetireFlächenbreite und -höhe zeigen Wertebereiche. Mittelpunkte sind Orientierungsanker, keine Festlegungen. Gestrichelt = kein Migrationspfad (behalten oder abschalten).WERTEBEREICHE JE STRATEGIEInvestNutzenRelocate10–2510–25Rehost15–3520–40Replatform30–5540–65Repurchase45–7555–80Refactor55–9060–90Retain5–2010–30Retire20–4550–85

So ist die Matrix zu lesen:

  • X-Achse: Einmalige Migrations- und Projektinvestition (Umsetzungsaufwand, Tooling, Test, Change, Cutover).
  • Y-Achse: Langfristnutzen (Run-Cost-Effekt plus fachliche und operative Wirkung).
  • Punktbeschriftung: Illustrative Bandbreiten, keine festen Zusagen.

Für belastbare Entscheidungen sollten beide Sichten kombiniert werden:

  • Run-Cost-Stapel: Entwicklung der wiederkehrenden Betriebskosten.
  • R-Strategie-Matrix: Vorabinvestition und Transformationswirkung.
  • Entscheidungslogik: Break-even und Wertrealisierung über einen definierten Zeitraum betrachten, nicht nur den Run Cost.

Die folgende semantische Darstellung vergleicht Ausgangs- und Zielkosten je Kategorie auf einer einheitlichen Skala. In diesem Beispiel zeigt der STACKIT-Stapel einen Mittelwert und Bandbreiten je Kategorie. Abhängig von Migrationsqualität und FinOps-Reife können einzelne Kostenkategorien auch steigen.

Wichtig: Die Grafik nutzt illustrative Kostenindex-Werte, um die Vergleichsmethode zu zeigen. Sie ist kein empirischer Benchmark und muss mit projektspezifischen Baseline- und Preisdaten ersetzt werden.

Seitlich wischen, um das ganze Diagramm zu sehen
Business Case: Kostentransparenz über Stapel Beispielhafter Jahreskosten-Index je Kategorie, mit einheitlicher Skala für Ausgangs- und Zielzustand. Business Case: Kostentransparenz über StapelBeispielhafter Jahreskosten-Index je Kategorie, mit einheitlicher Skala für Ausgangs- und Zielzustand.Infrastruktur - 42Lizenzen - 18Betrieb - 22Sicherheit und Compliance - 8Backup und Wiederherstellung - 10Infrastruktur - Mittelwert 32Lizenzen - Mittelwert 18Betrieb - Mittelwert 20Sicherheit und Compliance - Mittelwert 8Backup und Wiederherstellung - Mittelwert 10Ausgangskosten On-PremisesGesamtindex: 100Zielkosten auf STACKITMittelwert-Index: 88 (Band: 72 bis 105)Bandbreitenbasierte ErgebnisdarstellungGesamteffekt: −28% bis +5% gegenüber BaselineBandbreitenmodell je KategorieInfrastruktur: −40% bis −10%Lizenzen: −20% bis +15%Betrieb: −25% bis +10%Sicherheit/Compliance: −10% bis +20%Backup/Wiederherstellung: −15% bis +25%Wiederkehrend vs. einmaligDieser Stapel zeigt nur wiederkehrende Run-Kosten.Einmalige Migrationskosten separat modellieren.
LIFT

Migrationsplan

Gehen Sie hier in die Tiefe: Der Migrationsplan ist das gemeinsame Steuerungsdokument, das Portfolio-Entscheidungen mit ausführbaren Lieferwellen verbindet.

Design and mobilizeMigrationsplanÜbersicht In 2 Trails

Die folgende Darstellung zeigt das operative Zielbild mit unserem Phasen- und Modulmodell: Der Planungsanteil liegt im Modul Migrationsplan (Design and Mobilize), die Ausführung läuft im Migrationsmodul in versetzten Wellen.

In diesem Modell sind die Phasengrenzen bewusst überlappend aufgebaut:

  • Design and Mobilize startet mit der Wellenplanung und bleibt bis zum Ende der Planung von Welle 8 aktiv (bis Woche 3).
  • Migrate startet bereits in Woche 3 und läuft über die verbleibende Zeitachse weiter.
  • Pilotwelle und Anpassungen: Welle 1 ist als kürzere Pilotwelle zur Erstvalidierung ausgelegt; danach folgen gezielte Factory-Setup-Anpassungen in den ersten produktiven Wellen.

Der detaillierte Setup-Umfang ist im eigenen Kapitel beschrieben: Migration Factory Setup.

Seitlich wischen, um das ganze Diagramm zu sehen
Wellenmodell mit Phasen und Modulen Zeitachse mit Portfolio- und Migrationsarbeit in versetzten Wellen inklusive Team-Legende und Phasenbezug. Phase Design and Mobilize Phase Migrate Migration Factory Setup Factory Setup Adjustment Small Factory Adjustments Woche 1 Woche 2 Woche 3 Woche 4 Woche 5 Woche 6 Woche 7 Woche 8 Woche 9 Welle 1 Welle 2 Welle 3 Welle 4 Welle 5 Welle 6 Welle 7 Welle 8 PT Plan PT Plan PT Plan PT Plan PT Plan PT Plan PT Plan PT Plan MT Pilotwelle MT Migration MT Migration MT Migration MT Migration MT Migration MT Migration MT Migration PT Portfolio Team MT Migration Team

Das Muster bleibt bewusst dynamisch: Portfolio-Arbeit erzeugt einen stabilen Vorlauf, während Migration die Wellen mit Runbooks, Cutover und Validierung umsetzt.

In diesem Modul wird die Migration Factory typischerweise über vier Bausteine gesteuert:

Project Governance Rules

Prozesse und Werkzeuge zur Steuerung von Wellen, Kommunikation, Zeitplänen und Cutovers, damit Aufgaben in der richtigen Reihenfolge und zum richtigen Zeitpunkt ausgeführt werden.

Portfolio-Runbooks

Runbooks zur Priorisierung von Anwendungen, Planung von Wellen und Erhebung der nötigen Metadaten als Eingangsmaterial für die Umsetzung.

Migrations-Runbooks

Runbooks für die technische Umsetzung der Wellen, das Laden von Metadaten in Migrationswerkzeuge sowie Cutover und Validierung.

Best Practices und Health-Check-Matrix

Regelmäßiger Health-Check zur Fortschrittsbewertung, frühen Risikoerkennung und Stabilisierung der Auslieferung.

SAFE

Landing Zone

Gehen Sie hier in die Tiefe: Bauen Sie die gemeinsame Plattform-Baseline auf, bevor Anwendungsteams mit Migrationswellen beginnen.

Design and mobilizeLanding ZonesÜbersicht In 6 Trails

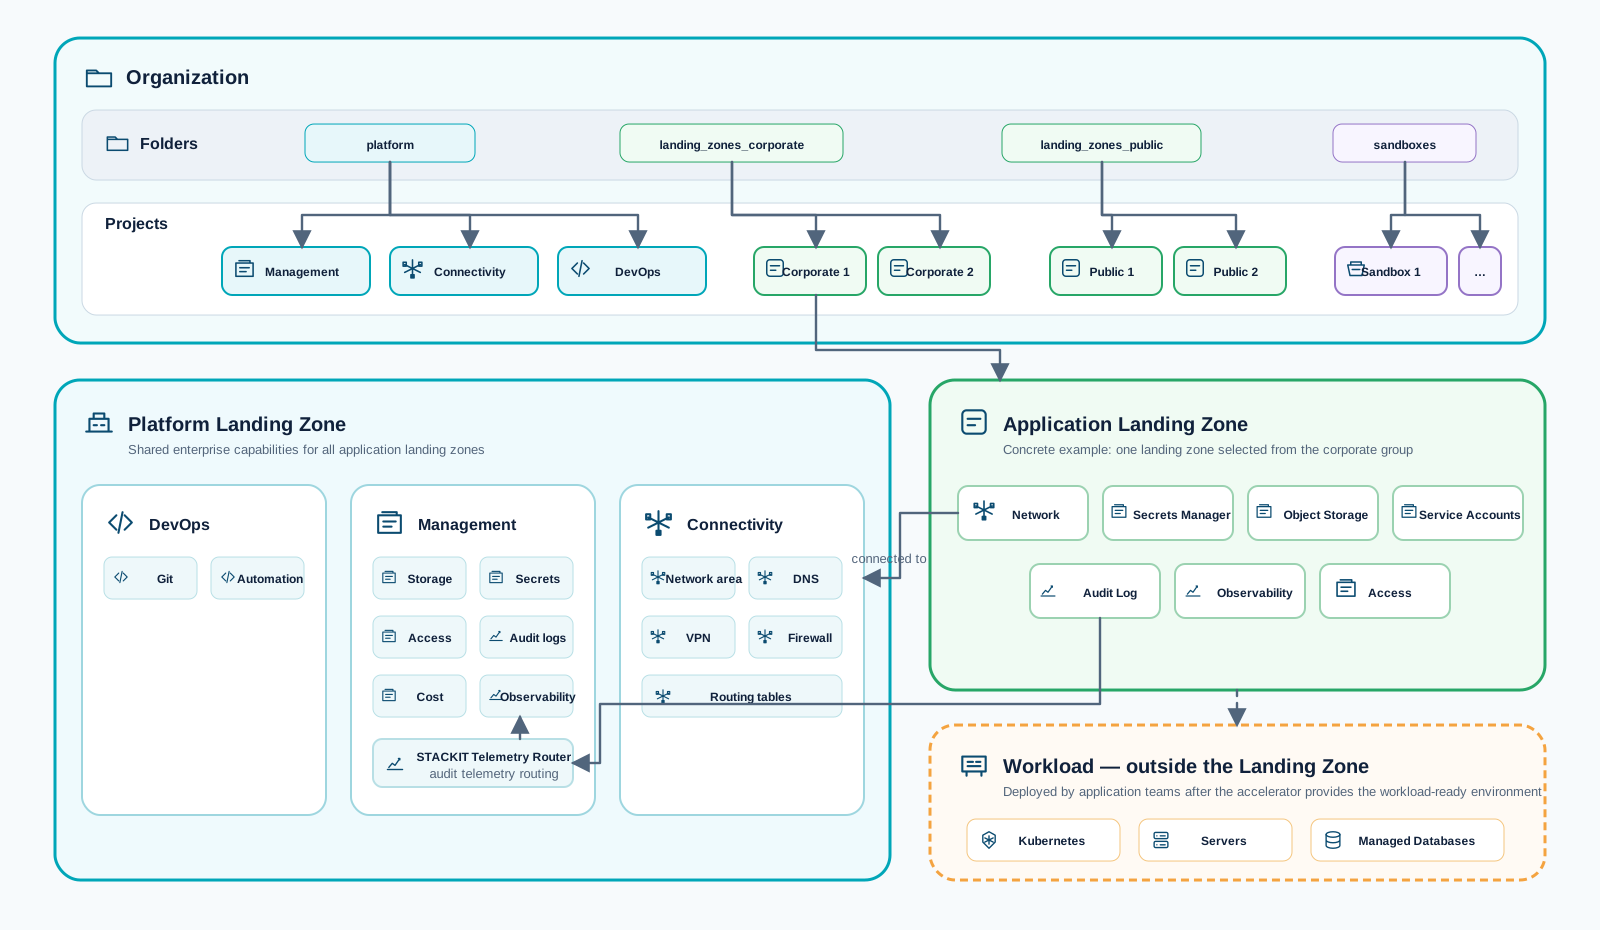
Die folgende Visualisierung zeigt die zentralen Komponenten für eine belastbare Plattform-Basis.

Landing-Zone-Kernkomponenten Sechs Bausteine einer sicheren Landing Zone. Landing-Zone-KernkomponentenDie sechs Bausteine einer sicheren Plattformbasis auf STACKIT.Account GovernanceAccount GovernanceWie strukturiere ich meine Projekte?Identity & Access ManagementIdentity & Access ManagementWer darf was tun auf der Plattform?Security und ComplianceSecurity und ComplianceWie überwache ich die Plattform sicher?NetzwerkarchitekturNetzwerkarchitekturWie sind Komponenten sicher verbunden?Kostensteuerung und KontrolleKostensteuerung und KontrolleWie behalte ich Ausgaben im Blick?Automatisierung (IaC)Automatisierung (IaC)Wie wird alles bereitgestellt?
  • Kontrolle und Risikoreduktion: Security- und Compliance-Kontrollen werden konsistent umgesetzt.
  • Skalierbare Delivery-Basis: Wiederverwendbare Muster beschleunigen mehrere Migrationswellen.
  • Klare Verantwortlichkeiten: Zuständigkeiten zwischen Plattform-, Security- und Applikationsteams sind klar.
  • Höhere Umsetzungsgeschwindigkeit: Grundlegende Kontrollen müssen nicht je Applikation neu entworfen werden.

Starten Sie den Landing-Zone-Stream so früh wie möglich parallel zum Discovery.

  • Zu spät: Produktive Migrationen werden blockiert, weil Pflichtkontrollen noch fehlen.
  • Zu früh ohne Discovery-Feedback: Relevante Applikationsrandbedingungen fehlen und führen zu Nacharbeit.

Bewährt hat sich ein zweigleisiges Vorgehen: Die Plattform-Basis früh etablieren und Application-Landing-Zone-Templates iterativ mit Discovery-Erkenntnissen verfeinern.

Zwei Ebenen: Platform und Application Landing Zone

Abschnitt betitelt „Zwei Ebenen: Platform und Application Landing Zone“

Platform Landing Zone

Unternehmensweite Grundlage für Governance, Identität, Security, Netzwerk, Kostensteuerung und Automatisierung.

Zur Platform Landing Zone

Application Landing Zone

Workload-spezifische Umsetzungsprofile, abgeleitet aus Plattform-Basis und Discovery-Ergebnissen.

Zur Application Landing Zone
STACKIT LogoSTACKIT Logo
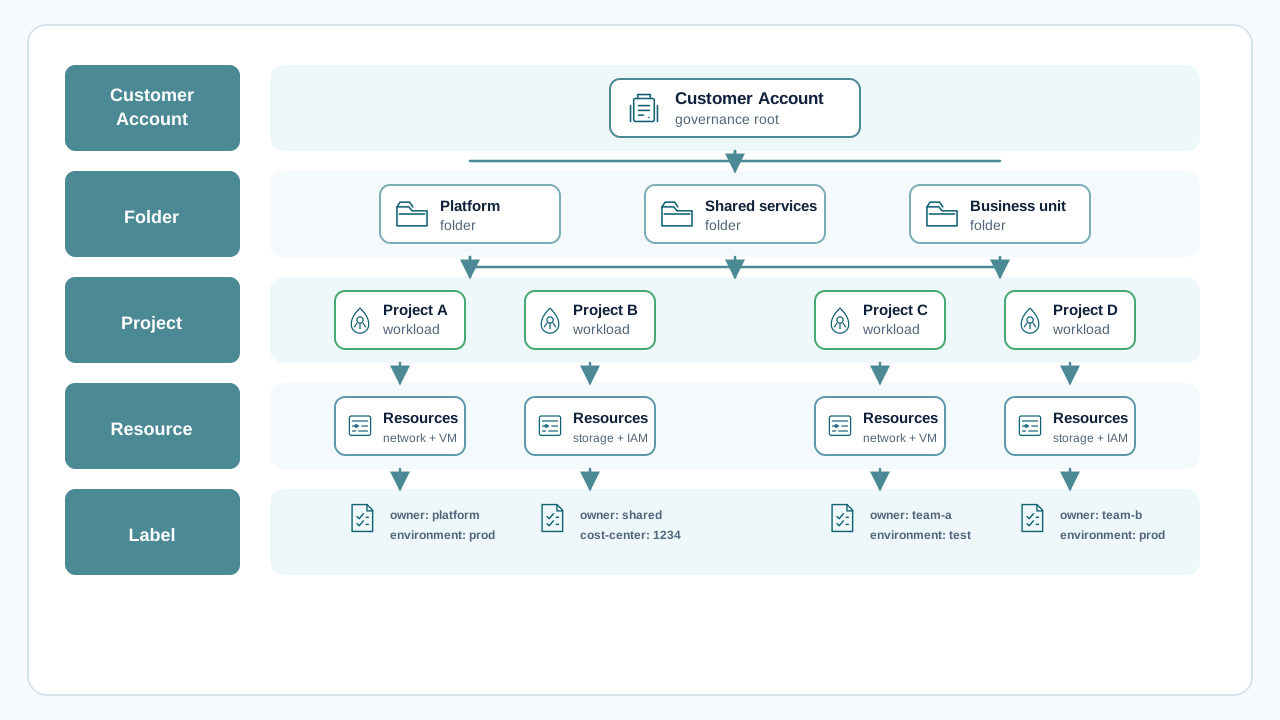
Account Governance STACKIT · Design And Mobilize › Landing Zones Open page ↗
STACKIT LogoSTACKIT Logo
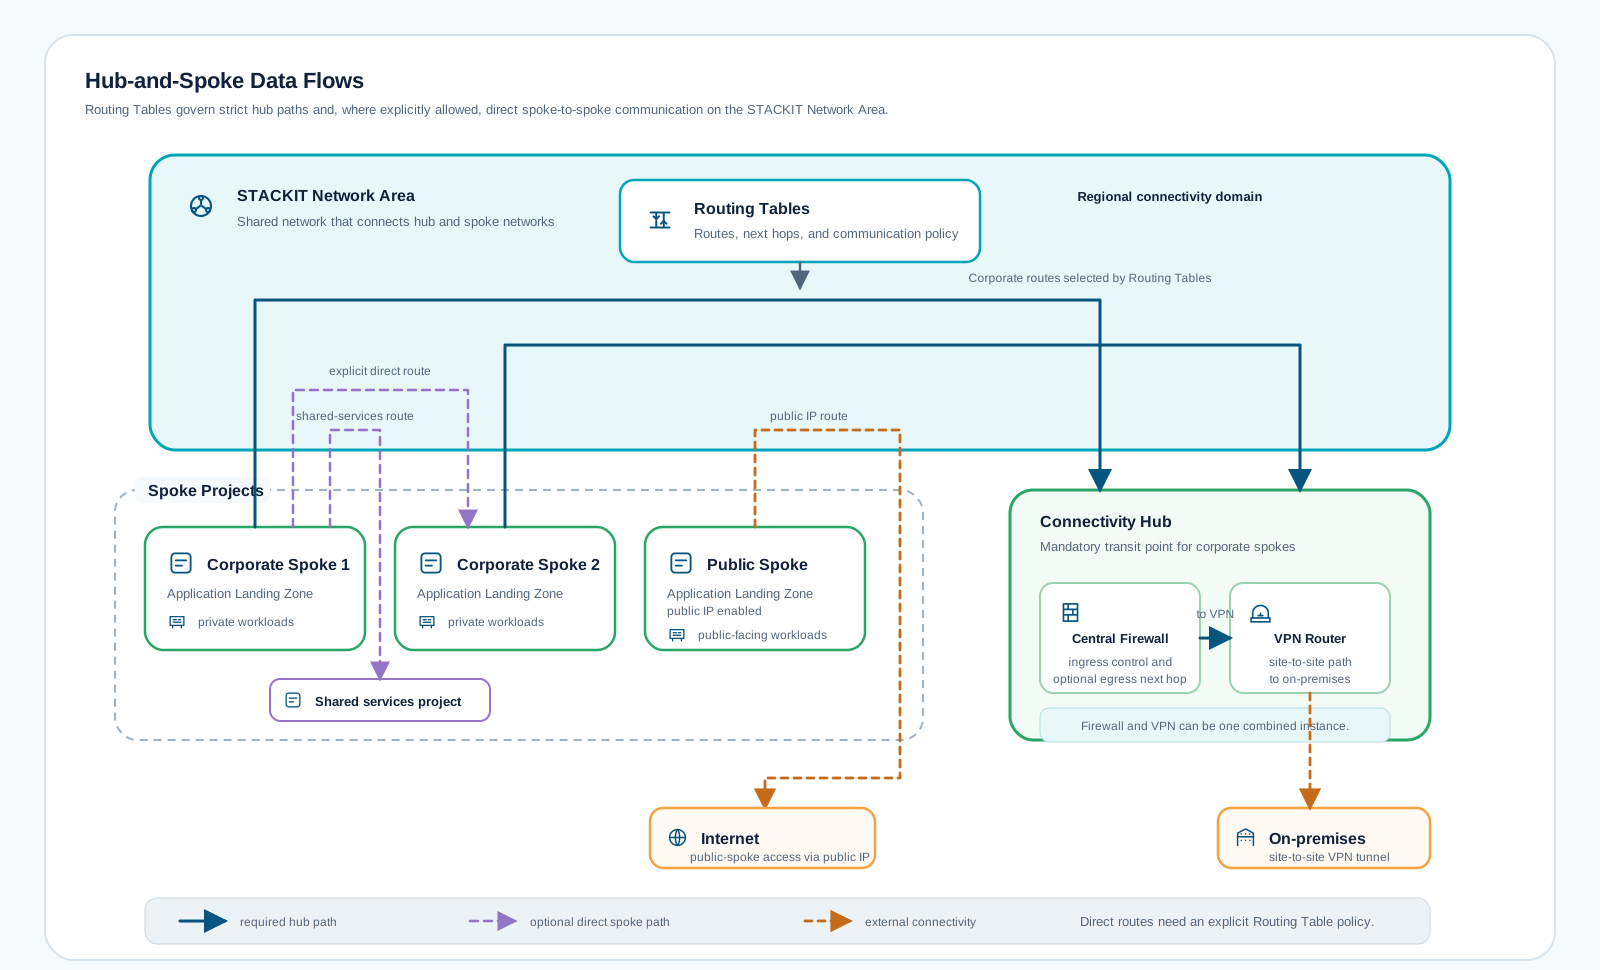
Netzwerkarchitektur STACKIT · Design And Mobilize › Landing Zones Open page ↗
STACKIT LogoSTACKIT Logo
STACKIT Landing Zone Accelerator STACKIT · Blueprint Open asset ↗
OPS

Target Operating Model

Geben Sie dem Target Operating Model einen eigenen Moment: Es legt fest, wie die Plattform betrieben, besetzt und gesteuert wird, sobald Workloads gelandet sind.

Design and mobilizeTarget Operating ModelÜbersicht In 1 Trail

Governance und Entscheidungsfindung

Legen Sie Entscheidungsrechte, Architektur- und Security-Reviews, Ausnahmeverfahren und Eskalationswege fest. Mehr unter Governance und Entscheidungsfindung.

Rollen und Verantwortlichkeiten

Definieren Sie klare Ownership für Plattform, Anwendungen, Security, FinOps und Service Management. Mehr unter Rollen und Verantwortlichkeiten.

Service Management und Betrieb

Verankern Sie Incident-, Change-, Problem-, Request- und Übergabeprozesse im Betrieb. Mehr unter Service Management und Betrieb.

Plattformteam und Enablement

Betreiben Sie die STACKIT-Plattformgrundlage als internes Produkt mit wiederverwendbaren Guardrails und Self-Service-Pfaden. Mehr unter Plattformteam und Enablement.

Fähigkeiten und Change Management

Entwickeln Sie Fähigkeiten, Adoption-Praktiken und Kommunikationsroutinen für neue Cloud-Verantwortlichkeiten. Mehr unter Fähigkeiten und Change Management.

Messung und kontinuierliche Verbesserung

Nutzen Sie Signale zu Zuverlässigkeit, Delivery, Security und Kosten zur Verbesserung von Plattform und Workloads. Mehr unter Messung und kontinuierliche Verbesserung.

WARN

Enablement

Zeigen Sie, wie aus Readiness-Befunden ein wirksames Enablement-System entsteht: CCoE-Verantwortung, rollenbasiertes STACKIT-Lernen und verlässliche Dokumentation mit KI-gestützter Orientierung.

Design and mobilizeEnablementÜbersicht In 1 Trail

Enablement für die Cloud-Migration überführt Zielarchitektur und Migrationsplan in eine wiederholbare Delivery-Fähigkeit. Teams erhalten die Befugnisse, Kompetenzen, praktische Erfahrung und verlässlichen Informationen, die sie für eigenständige Entscheidungen benötigen.

Das Readiness Assessment bildet den Ausgangspunkt. Fragebogen und Workshops machen organisatorische und technische Lücken sichtbar. Die Readiness-Scorecard über fünf Dimensionen zeigt, welche Rollen, Kontrollen, Finanzmittel und Plattformfähigkeiten vorhanden sein müssen. Priorisieren Sie mit diesen Ergebnissen die folgenden drei Enablement-Kapitel.

  1. Verantwortlichkeiten für Migrationsstandards, Entscheidungen und Kompetenzentwicklung zuweisen.
  2. Readiness- und Rollenlücken passenden Lernpfaden, Workshops und praktischen Übungen zuordnen.
  3. Verbindliche Dokumentation, Migrationsentscheidungen und wiederverwendbare Referenzen kuratieren.
  4. Fähigkeiten vor jeder Welle prüfen und Erkenntnisse in alle drei Bereiche zurückführen.

Das Cloud Center of Excellence (CCoE) verantwortet das Enablement-System über alle Migrationswellen hinweg. Es definiert Guardrails und Referenzmuster, verbindet Plattform- und Workload-Teams, pflegt den Kompetenzplan und macht Erkenntnisse aus der Delivery als Wissen für die Organisation wiederverwendbar. Dabei befähigt es dezentrale Delivery, statt zum Freigabeengpass zu werden.

Etablieren Sie das CCoE mit einem klaren Mandat, einer unterzeichneten Charta, passenden Strukturen und Rollen, einem schrittweisen Rollout und einem föderierten Betriebsmodell, das über Delivery-Teams hinweg skaliert.

Während einer Migration sollte das CCoE:

  • Readiness-Befunde in verantwortete Maßnahmen für Behebung und Enablement überführen;
  • festlegen, welche Standards verbindlich sind und wo Teams selbst entscheiden können;
  • freigegebene Muster für Landing Zones, Architektur, Sicherheit, FinOps und Betrieb pflegen;
  • rollenbasiertes Lernen mit dem Bedarf der Migrationswellen koordinieren;
  • Sprechstunden, Coaching und Eskalationswege für Delivery-Teams anbieten;
  • Feedback, Ausnahmen und bewährte Praktiken aus jeder Welle erfassen.
Cloud Framework Cloud Center of Excellence aufbauen Seite öffnen
STEP

Dokumentation und Referenz

Schaffen Sie für jede Migrationsrolle einen verlässlichen Referenzpfad aus verbindlicher STACKIT-Produktdokumentation, Migrationsentscheidungen und Nachweisen.

Design and mobilizeEnablementÜbersicht In 1 Trail

Erstellen Sie für jede Migrationsrolle einen verlässlichen Referenzpfad. Verknüpfen Sie die verbindliche STACKIT-Produktdokumentation mit migrationsspezifischen Entscheidungen und Nachweisen, statt Produktanleitungen in Projektdokumente zu kopieren, die schnell veralten.

Nutzen Sie das Referenzsystem für:

  • verbindliches Produktverhalten, Voraussetzungen, Grenzen, Release-Informationen und Betriebsanleitungen;
  • Plattform- und Entwicklerwerkzeuge einschließlich APIs, CLI, SDKs und Infrastructure-as-Code-Providern;
  • freigegebene Zielmuster, Architekturentscheidungen, Kontrollen und Ausnahmen;
  • Runbooks, Validierungsnachweise, Übergabeprotokolle und bekannte Probleme jeder Migrationswelle;
  • eindeutige Verantwortlichkeiten, Prüftermine und Links zur verbindlichen Quelle.
CloudMent LogoCloudMent Logo
CloudMent AI-Powered Cloud Advisor CloudMent · Software Open asset ↗

CloudMent AI-Powered Cloud Advisor unterstützt Migrationsteams in Assess sowie Design and Mobilize. Die Lösung kombiniert CloudMent Deck für strukturierte Assessment-Ergebnisse mit CloudMent Essential für interaktive STACKIT Beratung.

Architekten und Portfolio-Teams können Anforderungen erfassen, Services aus der Ausgangslage auf STACKIT Optionen abbilden, R-Strategien auswählen, Zielbilder entwerfen und STACKIT Laufkosten abschätzen. Empfehlungen basieren auf STACKIT Dokumentation und enthalten Quellenhinweise für die fachliche Prüfung.

  • Rapid Discovery und Readiness Assessment: Erfasst Anwendungen sowie funktionale und nicht-funktionale Anforderungen für erste Readiness- und Portfolio-Sichten.
  • Discovery und Design: Ordnet Services von AWS, Azure und Google Cloud passenden STACKIT Optionen zu und unterstützt die R-Strategie-Auswahl im Design.
  • Business Case: Schätzt monatliche STACKIT Laufkosten anhand von Preisinformationen und erzeugt Grundlagen für die Migrationsplanung.
  • Enablement: Unterstützt Teams mit einer geführten Advisory-Oberfläche zu STACKIT Service-Optionen, Terraform-Mustern und Architekturentscheidungen.
  • Bewertung auf Basis von Anforderungen: Erstellt aus Workload-Beschreibungen, Inventaren oder CMDB-Quellen Entwürfe für Readiness, R-Strategie, Zielbild und Business Case.
  • Nachvollziehbare Beratung: Nutzt STACKIT Dokumentation und Provider-Kontext, damit Empfehlungen über Quellen geprüft werden können.
  • Source-to-Target-Mapping: Vergleicht Hyperscaler-Services mit STACKIT Alternativen und kennzeichnet direkte Fits, Teil-Fits und Lücken.
  • Interaktive Design-Unterstützung: Erstellt und verfeinert Zielarchitektur-Optionen mit Service-Mapping, Kostenschätzung und Terraform-Entwürfen.
STEP

Migration Factory Setup

Gehen Sie hier in die Tiefe: Hier wird aus einem freigegebenen Design eine ausführbare, wellenfähige Lieferfabrik.

Behandeln Sie Partner-Modell, Tooling, Schnittstellen und Runbook-Finalisierung als die Säulen eines factory-fähigen Setups.

Migration Factory Setup Vier Stationen führen vom bestätigten Migrationsbedarf über Zusammenarbeit und Befähigung zu einer erprobten, skalierbaren Migration Factory. Vom freigegebenen Design zur skalierbaren Factory. Delivery-Modell, Schnittstellen, Tooling und Runbooks gemeinsam aufbauen und vor der Skalierung erproben. 1 AUSRICHTEN Bedarf und Modell Volumen, Mix und Durchsatz Ownership, KPIs und Eskalation 2 VERBINDEN Teams und Takt Klare Delivery-Schnittstellen Entscheidungs- und Kommunikationsrhythmus 3 BEFÄHIGEN Toolchain und Runbooks Werkzeuge je Migrationsmuster Checkpoints, Rollback und Handover 4 ERPROBEN Welle und Cutover Scope, Fenster und Kommunikation Pilotwelle auswerten und nachschärfen Ergebnis: freigegebenes, wiederholbares Setup für die skalierte Wellenausführung
Vier Stationen führen vom bestätigten Migrationsbedarf über Zusammenarbeit und Befähigung zu einer erprobten, skalierbaren Migration Factory.
Runbook-Reife und Tooling

Führen Sie Runbook-Gates und Auswahlkriterien für Werkzeuge in einer gemeinsamen, nachweisbaren Wellenfreigabe zusammen.

Runbook-Reife und Tooling Vier Runbook-Gates und fünf Auswahlkriterien für Werkzeuge laufen in einer gemeinsamen Freigabe für die Wellenausführung zusammen. Zwei Reifeachsen. Eine belastbare Wellenfreigabe. Ausführungsanweisung und Werkzeugkette müssen gemeinsam nachweisbar, integrierbar und rollback-fähig sein. RUNBOOK-REIFE Vier Gates sichern die Ausführung 1Technik 2Betrieb 3Business 4Recovery Versionierte Schritte, Freigaben, Nachweise und eindeutige Trigger TOOLING-REIFE Fünf Kriterien halten die Toolchain stabil Muster-Fit Automatisierung Auditierbarkeit Integration Betriebsstabilität Minimaler Basissatz mit Fallback für kritische Zeitfenster GO FÜR DIE WELLE Runbook und Toolchain gemeinsam freigegeben
Vier Runbook-Gates und fünf Tooling-Kriterien laufen in einer gemeinsamen Freigabe für die Wellenausführung zusammen.
AUTO

Migrate

Halten Sie dies so kurz wie Assess und fokussieren Sie auf den End-to-End-Ablauf in der Factory, der jede Welle zum Abschluss bringt.

Der End-to-End-Ablauf in der Factory ist hier das Kernkapitel: Intake, Umsetzung, Validierung und Übergabe jeder Welle durch die Factory.

End-to-End-Ablauf einer Migrationswelle Vier aufeinanderfolgende Phasen führen von der Wellenfreigabe über Vorbereitung und Cutover zur Stabilisierung und Übergabe. Jede Welle durchläuft denselben kontrollierten Factory-Ablauf. Scope und Baseline sichern, die Migration ausführen, Akzeptanz belegen und stabil an den Betrieb übergeben. 1 FREIGEBEN Scope und Baseline Fenster, Rollback und Verantwortung Versionen und Abhängigkeiten einfrieren 2 VORBEREITEN Readiness und R-Pfad Quelle und Ziel technisch prüfen Runbook je Archetyp ausführen 3 UMSCHALTEN Cutover und Akzeptanz Traffic kontrolliert auf STACKIT führen Technik, Funktion und Betrieb validieren 4 STABILISIEREN Lernen und übergeben Befunde in kurzen Schleifen beheben An Optimize und Operate übergeben Nachweisbarer Wellenabschluss: akzeptiert, stabilisiert und mit vollständigem Handover
Vier Phasen führen von Wellenfreigabe und Readiness über Cutover und Akzeptanz zur Stabilisierung und Übergabe an Optimize und Operate.
LIVE

Optimize

Halten Sie dies knapp: Optimize macht frisch migrierte Workloads zu kosten- und leistungsoptimierten Regelbetriebs-Services.

MigrateOptimizeÜbersicht In 7 Trails

Optimize startet, sobald Workloads auf STACKIT laufen und reale Daten aus dem Betrieb vorliegen. Das Modul überführt Beobachtungen aus dem Betrieb in messbare Verbesserungen für Performance, Stabilität und Wirtschaftlichkeit.

Optimize ist keine einmalige Aufgabe, sondern ein iterativer Zyklus, der sich mit früher Stabilisierung und Unterstützung direkt nach dem Cutover überschneiden kann.

Viele Entscheidungen zu Rightsizing und Tuning sind erst unter echter Last belastbar. Nach dem Cutover lassen sich Annahmen mit Daten aus dem Betrieb validieren und präzisieren.

  1. Laufzeitdaten erfassen: Auslastung, Latenz, Fehlerquoten, Durchsatz und Kostentreiber.
  2. Engpässe und Verschwendungsmuster auf Workload-, Plattform- und Datenebene identifizieren.
  3. Maßnahmen nach Business-Effekt, Risikoreduktion und FinOps-Nutzen priorisieren.
  4. Tuning-Änderungen in kontrollierten Inkrementen umsetzen.
  5. Ergebnisse gegen SLO-, Stabilitäts- und Kostenziele validieren.
  6. Erkenntnisse in Folgewellen und Betriebsstandards zurückführen.
  • Rightsizing: Compute-, Storage- und Netzwerkressourcen an reale Last anpassen.
  • Performance-Tuning: Latenz und Durchsatz durch Konfiguration, Skalierung und Architekturmaßnahmen verbessern.
  • Reliability-Hardening: Incident-Häufigkeit durch Resilienz-, Monitoring- und Fehlerbehandlungsmaßnahmen reduzieren.
  • FinOps-Steuerung: Kostentransparenz verbessern, Verschwendung abbauen und Run-Rate optimieren.
GOAL

Run

Schließen Sie die Reise kurz mit dem Run-Phasenmodell ab, damit das Publikum sieht, wo Migrationsergebnisse letztlich landen.

Übersicht In 2 Trails

Run verbindet kurzfristige Stabilisierung mit langfristigem Cloud-Betrieb. Das folgende Modell zeigt den Ablauf von der Migrationsübergabe bis zum stabilen Day-2-Betrieb.

Seitlich wischen, um das ganze Diagramm zu sehen
Run-Phasen-Modell Von der Migrationsstabilisierung in den belastbaren Cloud-Regelbetrieb auf STACKIT. Run-Phasen-ModellVon der Migrationsstabilisierung in den belastbaren Cloud-Regelbetrieb auf STACKIT.Run-AblaufMigrate-ÜbergabeCutover abgeschlossen, bekannte RestrisikenHypercarePost-Cutover-Stabilisierung, schnelle NacharbeitsbrückeOperateStabiler Cloud-Regelbetrieb: Zuverlässigkeit, Security, EffizienzSupportIncidents und Service Requests, Shared-Responsibility-RegelnCustomer SuccessZentraler Kontaktpunkt, Adoption und WertrealisierungSemantic MapBrückenstufeÜbergangskontext von Migrate zu RunTechnikstromHypercare und Operate im stabilen RegelbetriebBetriebsstromOperate-Ausführung und Governance-KadenzServicestromSupport, Incidents und RequestsWertstromCustomer Success und Adoption
Hypercare
  1. Cutover-Baseline bestätigen und Kriterien für Hypercare festlegen.
  2. Störungen und Lücken im Betrieb täglich auswerten.
  3. Nacharbeiten nach Nutzen und Risiko priorisieren.
  4. Korrekturen in kontrollierten Changes mit Rollback umsetzen.
  5. Stabilisierungsziele prüfen und Restrisiken klar übergeben.
  6. Hypercare beenden, wenn Service-, Observability- und Support-Reife akzeptiert sind.

Zentrale Eingaben

Cutover-Protokolle, Migrations-Runbooks, offene Fehlertickets, SLO-Baselines und Incident-Muster.

Hypercare-Ergebnisse

Stabilisierte Services, geschlossene kritische Defekte und vollständige Dokumentation für die Übergabe.

Exit-Ergebnis

Freigegebener Übergang in Operate und in den Regelbetrieb.