meshStack Self-Service Landing Zone
Zuletzt aktualisiert am
Architektur
Abschnitt betitelt „Architektur“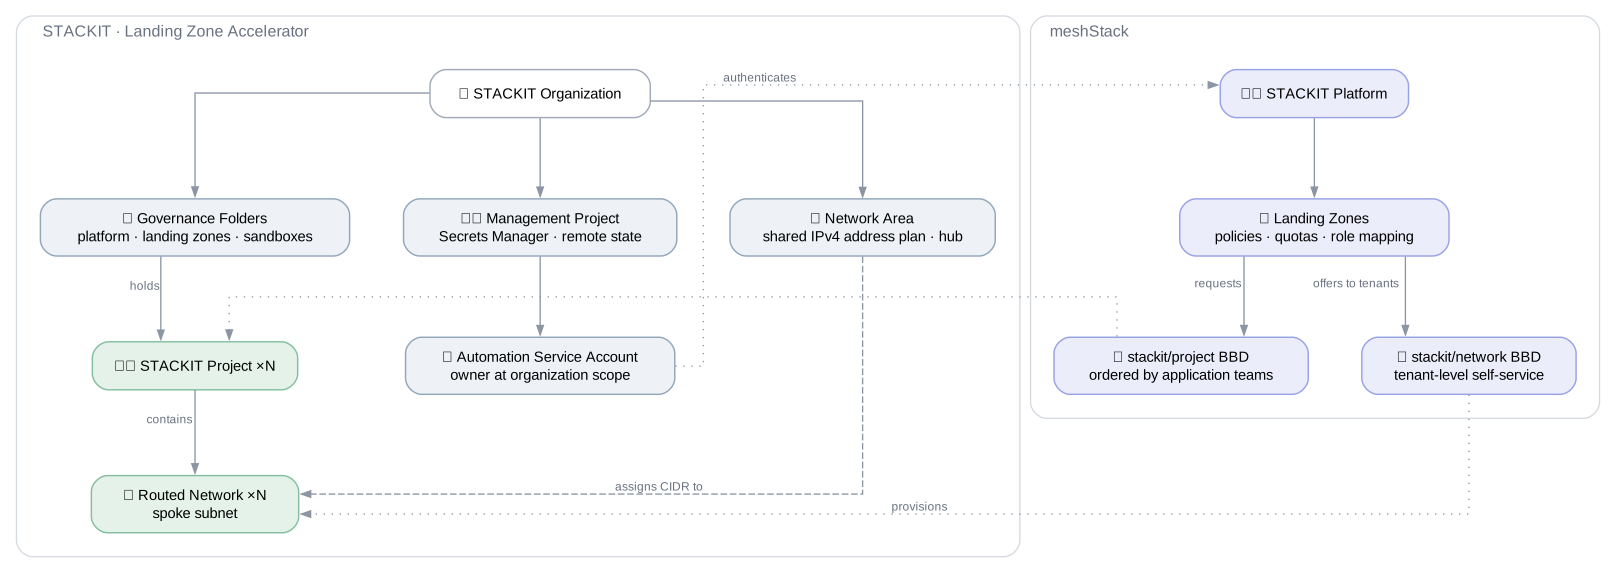
Übersicht
Abschnitt betitelt „Übersicht“Der STACKIT Landing Zone Accelerator stellt die Plattform-Basis als Code bereit. Diese Referenzarchitektur ergänzt die Schicht darüber: meshStack registriert die STACKIT-Plattform, ihre Landing Zones und eine Reihe von Building Block Definitions. Applikationsteams bestellen STACKIT-Projekte und geroutete Netzwerke damit selbst, anstatt ein Ticket beim Plattformteam zu eröffnen.
Die Umsetzung erfolgt als OpenTofu im meshStack Hub und wird einmal pro Workspace ausgerollt.
Zusammenspiel der beiden Teile
Abschnitt betitelt „Zusammenspiel der beiden Teile“Das Management-Modul des Accelerators erzeugt einen Automatisierungs-Service-Account, weist ihm owner auf Organisationsebene zu und legt dessen Key im Secrets Manager ab.
Genau dieses Credential benötigt die Referenzarchitektur: Sie erwartet einen STACKIT-Service-Account-Key mit resource-manager.admin auf der Organisation.
Beide Teile bilden damit einen gemeinsamen Stack: Accelerator ausrollen, den Automatisierungs-Key aus dem Secrets Manager lesen und an die meshStack Landing Zone übergeben.
Was bereitgestellt wird
Abschnitt betitelt „Was bereitgestellt wird“- STACKIT-Plattform und Landing Zones: Die Plattform
STACKIT Projectwird in meshStack samt ihren Landing Zones registriert und mit dem Service Account verbunden, der die Projekte anlegt. - Projekt-Building-Block: Eine Building Block Definition
stackit/project, über die Applikationsteams ein STACKIT-Projekt bestellen. meshStack-Rollen werden dabei auf STACKIT-Projektrollen abgebildet. - Optionales Hub-and-Spoke-Netzwerk: Eine gemeinsame Network Area mit dem IPv4-Adressplan sowie ein Building Block
stackit/networkauf Tenant-Ebene. Jede Bestellung bezieht ihr Subnetz aus dem gemeinsamen Plan, sodass sich zwei Teams nicht auf denselben CIDR-Bereichen überschneiden können. - Self-Service-Starterkit: Eine Definition
STACKIT Project Starterkit, die die beiden Building Blocks darüber zu einer einzigen Bestellung zusammenfasst. Sie wird immer registriert, und zur Auswahl stehen genau die Landing Zones, die das Deployment angelegt hat. - Ressourcenhierarchie: Ein dedizierter Resourcemanager-Folder für die Tenant-Projekte und ein Foundation-Projekt für den Service Account der Landing Zone.
Ohne Netzwerkkonfiguration wird nur die Sandbox-Basis ausgerollt. Das ist der kleinste sinnvolle Einstieg.
Was Applikationsteams erhalten
Abschnitt betitelt „Was Applikationsteams erhalten“- Ein fertiges Projekt aus einer Bestellung: Das Starterkit legt das Projekt in der gewählten Landing Zone an und weist die Rollen zu. Niemand muss die Einzelteile nacheinander bestellen.
- Ein Subnetz ohne Abstimmung: In der Landing Zone mit Netzwerk ergänzt dieselbe Bestellung ein geroutetes Netzwerk in diesem Projekt, dessen CIDR-Bereich aus dem gemeinsamen Adressplan zugewiesen wird.
- Sichtbare Verantwortlichkeit: Jedes Projekt und jedes Netzwerk hat ein benanntes verantwortliches Team. Darauf setzen Kostenzuordnung und Richtlinien-Reporting auf.
Geteilte Verantwortlichkeiten
Abschnitt betitelt „Geteilte Verantwortlichkeiten“| Verantwortlichkeit | Plattformteam | Applikationsteam |
|---|---|---|
| Plattform-Basis mit dem Accelerator bereitstellen | ✅ | ❌ |
| Plattform, Landing Zones und Building Block Definitions registrieren | ✅ | ❌ |
| Gemeinsamen Adressplan festlegen (bei aktiviertem Netzwerk) | ✅ | ❌ |
| STACKIT-Projekte über eine Landing Zone anfordern | ❌ | ✅ |
| Geroutete Netzwerke im eigenen Projekt bestellen | ❌ | ✅ |
| Workloads in den eigenen Projekten betreiben | ❌ | ✅ |
Referenz
Abschnitt betitelt „Referenz“- Quellcode: meshstack-hub auf GitHub