STACKIT-Erfahrung
Hat der MSP nachweisbare Erfahrung mit STACKIT? Gibt es Referenzkunden aus ähnlichen Branchen? STACKIT-zertifizierte Partner bieten einen strukturierten Einstieg.
Viele Organisationen beschließen, Teile ihres Cloud-Betriebs an einen Managed Service Provider (MSP) auszulagern. Die Entscheidung ist oft richtig — der Betrieb wird zuverlässiger, interne Teams können sich auf strategische Themen konzentrieren.
Was häufig unterschätzt wird: Die MSP-Beziehung zu steuern, ist an sich schon eine anspruchsvolle Aufgabe. Wer keinen strukturierten Steuerungsprozess aufbaut, verliert nach und nach die Kontrolle über die eigene Cloud-Umgebung — ohne es zu merken.
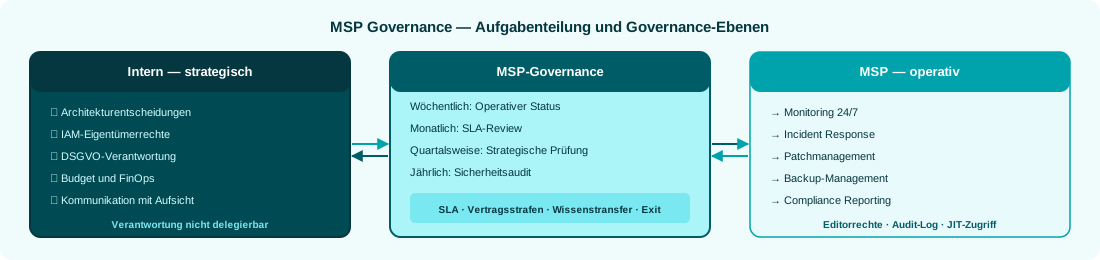
Operative Aufgaben, die MSPs häufig übernehmen:
Was intern bleiben soll:
Ein MSP-Vertrag muss mehr abdecken als Preis und Umfang. Kritische Vertragsbestandteile:
Service Level Agreement (SLA):
Penalties and Credits: Ohne wirtschaftliche Konsequenzen bei SLA-Verstößen haben SLAs wenig Lenkungseffekt. Typisch: Gutschrift von 10–30 % der monatlichen Service Fee bei nachgewiesener SLA-Unterdeckung.
Subunternehmerregelungen: Welche Aufgaben darf der MSP weiter delegieren? Jede Weiterübertragung muss transparent sein und den gleichen Datenschutz- und Sicherheitsstandards genügen — relevant für DSGVO Art. 28 Abs. 4.
Ausstiegsregelungen: Wie wird die Übergabe an einen anderen Anbieter bzw. zurück an das interne Team geregelt? Fristen, Wissenstransferpflichten, Dokumentationsübergabe, Zugangsrückgabe.
Der häufigste Governance-Fehler: Der MSP hat zu viele Rechte, zu lange.
Best Practice für MSP-Zugriffe:
Das interne IAM-Team (oder CCoE) behält die Eigentümerrechte an allen Projekten. Der MSP agiert mit Editorrechten in definierten Scopes — nie mit Eigentümerrechten.
MSP Governance braucht Struktur. Ohne eine regelmäßige Überprüfung tendiert die Beziehung in eine Richtung, die der Kunde nicht mitbekommt — bis ein Problem entsteht.
| Reviewformat | Frequenz | Teilnehmer | Agenda |
|---|---|---|---|
| Operativer Statuscall | Wöchentlich | IT-Lead + MSP Delivery | Offene Incidents, Tickets, laufende Changes |
| SLA-Prüfung | Monatlich | CIO + MSP-Management | SLA-Bericht, Abweichungen, Verbesserungsmaßnahmen |
| Strategische Prüfung | Quartalsweise | Vorstand + MSP-Führung | Roadmap, Vertragsanpassungen, Make-or-Buy |
| Sicherheitsaudit | Jährlich | CISO + MSP Security | Ergebnisse Penetrationstest, Zertifizierungen, Incident Report |
MSP-Lock-in ist oft nicht vertraglich, sondern wissensbasiert: Das interne Team weiß nicht mehr, wie die eigene Infrastruktur funktioniert.
Dokumentationsanforderungen:
STACKIT-Erfahrung
Hat der MSP nachweisbare Erfahrung mit STACKIT? Gibt es Referenzkunden aus ähnlichen Branchen? STACKIT-zertifizierte Partner bieten einen strukturierten Einstieg.
Compliance-Expertise
Versteht der MSP die regulatorischen Anforderungen Ihrer Branche? DSGVO, TISAX, BAIT, KRITIS — ein MSP ohne Compliance-Know-how ist für regulierte Umgebungen ungeeignet.
Transparente Prozesse
Kann der MSP seinen Incident-Response-Prozess, seine Change-Management-Verfahren und sein Sicherheitskonzept vorstellen? Anbieter, die diesen Fragen ausweichen, sind ein Risiko.
Exit-Bereitschaft
Ein seriöser MSP gestaltet die Ausstiegsklausel aktiv mit — weil er weiß, dass eine gute Beziehung die beste Kundenbindung ist. Wer Ausstiegsvorsorge blockiert, schafft Abhängigkeit.
Umfang definieren — Was wird ausgelagert, was bleibt intern? Schriftlich, als Grundlage für die Ausschreibung.
Ausschreibung oder Auswahl des MSP — Mindestens drei Angebote, eine strukturierte Bewertungsmatrix, Referenzgespräche mit Bestandskunden.
Vertragsverhandlung — SLAs, Vertragsstrafen, Subunternehmerregelung, Austrittsklausel, DSGVO-Auftragsverarbeitungsvertrag. Eine auf Cloud-Verträge spezialisierte Rechtsberatung wird empfohlen.
Zugriffskonzept umsetzen — MSP-Accounts einrichten, Berechtigungsumfang definieren, Audit-Protokollierung aktivieren, Review-Prozess etablieren.
Review-Rhythmus festlegen — Wöchentliche, monatliche und quartalsweise Überprüfungen im Kalender verankern. Agenda-Vorlagen erstellen.
Dokumentationspflicht schriftlich vereinbaren — Was liefert der MSP, in welchem Format, in welchem Intervall? Als Vertragsbestandteil, keine verbale Zusicherung.
Die SLA-Anforderungen für MSPs leiten sich aus den DR-Tier-Klassifizierungen der betroffenen Workloads ab. Der interne Servicekatalog definiert, welche Services die IT selbst erbringt und welche der MSP übernimmt.