Drei-Säulen-Modell
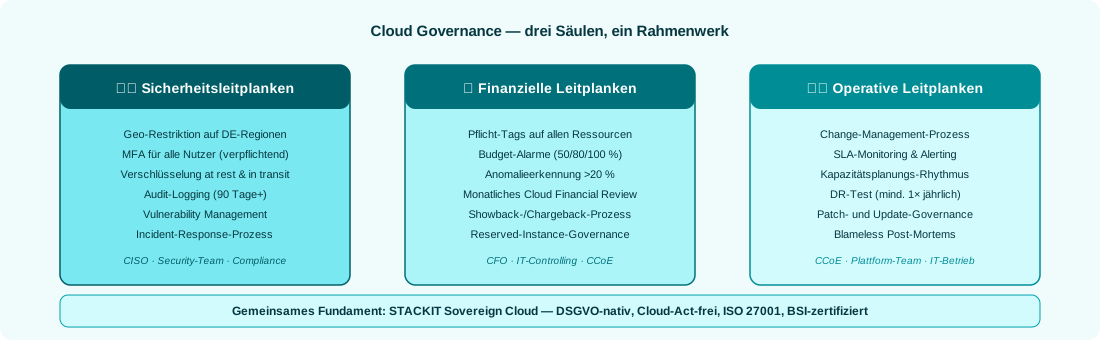
Sicherheitsleitplanken, finanzielle Leitplanken und betriebliche Leitplanken — die drei Dimensionen, die zusammen eine vollständige Governance-Struktur ergeben.
Governance ist nicht der Feind von Agilität. Sie ist die Voraussetzung dafür, dass Agilität in regulierten Umgebungen überhaupt möglich ist.
Cloud Governance löst ein grundlegendes Spannungsfeld: Entwicklungsteams wollen schnell und eigenständig agieren. Compliance, Sicherheit und Finanzcontrolling wollen Kontrolle und Nachvollziehbarkeit. In der Cloud können beide Anforderungen gleichzeitig erfüllt werden — wenn Governance von vornherein als Enabler und nicht als Genehmigungsinstanz konzipiert ist.
Dieses Kapitel zeigt Ihnen, wie Sie eine Cloud Governance aufbauen, die regulatorische Anforderungen von DSGVO bis BSI IT-Grundschutz automatisch erfüllt, ohne Teams auszubremsen, und Prüfern die benötigten Nachweise liefert.
Drei-Säulen-Modell
Sicherheitsleitplanken, finanzielle Leitplanken und betriebliche Leitplanken — die drei Dimensionen, die zusammen eine vollständige Governance-Struktur ergeben.
Compliance automatisieren
Wie Anforderungen aus DSGVO, TISAX, BAIT, DORA, KHZG, BSI IT-Grundschutz, ISO 27001, NIS2 und KRITIS in automatisierte Prüfprozesse übersetzt werden.
Verantwortung klar verteilen
Die Shared-Responsibility-Matrix zwischen STACKIT und Ihrer Organisation — genau definiert, dokumentiert und für Audits nachweisbar.
Ausnahmen strukturell behandeln
Wie man die unvermeidlichen Ausnahmen von Governance-Regeln verwaltet, sodass sie genehmigt, zeitlich begrenzt und vollständig protokolliert werden.
Eine Behörde mit 600 IT-Mitarbeitenden führte Cloud-Services ein, ohne eine Governance-Struktur zu etablieren. Die BSI-Revision ergab nach 18 Monaten 23 kritische Feststellungen: fehlende Zugriffskontrolle, unverschlüsselte Datenhaltung, keine Audit-Logs, undokumentierte Verarbeitungstätigkeiten. Die Wiederherstellung der Compliance hat 180.000 Euro und sechs Monate Stillstand gekostet.
Die Lehre: Governance im Nachhinein einzuführen kostet dreimal so viel — und erzeugt weitaus mehr Reibungsflächen als die Einführung von Anfang an.
Für regulierte Branchen ist eine robuste Cloud Governance kein Kostenfaktor, sondern ein strategischer Vorteil. Organisationen, die nachweisen können, dass ihre Cloud-Umgebung DSGVO-konform, BSI-zertifiziert und revisionsfähig ist, erhalten Aufträge, die andere aus Compliance-Gründen nicht annehmen können.
STACKIT als Sovereign Cloud ohne US-Cloud-Act-Exposition ist die technische Grundlage. Governance ist die Organisationsstruktur, die diesen Vorteil in nachweisbare Compliance umsetzt.
Governance definiert den Rahmen, in dem der CCoE agiert. Die Cloud-Strategie gibt die regulatorischen Anforderungen vor — die Governance übersetzt sie in operative Steuerungen. Die Überleitung zur Adoption bewertet die Governance-Readiness als Go-live-Kriterium.