Textstellen auf dieser Seite markieren Wählen Sie beliebigen Text aus, oder fahren Sie über einen Absatz, ein Bild, eine Tabelle, eine Karte oder einen Link. Kommentare werden Ihrer Nachricht unten hinzugefügt.
Wählen Sie Text für ein genaues Zitat aus, oder fahren Sie über ein beliebiges Element (Bild, Tabelle, Karte, …), um die Schaltfläche „Kommentar“ zu sehen.
Schreiben Sie einen kurzen Kommentar und speichern Sie ihn.
Er wird Ihrer Nachricht unten automatisch hinzugefügt.
Keine Anmeldung nötig. Wird an das Framework Core Team gesendet. Der Seitenlink wird automatisch hinzugefügt.
Fast fertig!
Senden Sie Ihr Feedback jetzt per E-Mail.
1
Öffnen Sie Ihr E-Mail-Programm und erstellen Sie eine neue E-Mail.
2
Kopieren Sie die E-Mail-Adresse und fügen Sie sie in das An-Feld ein:
3
Kopieren Sie Ihren Feedback-Text und fügen Sie ihn in den E-Mail-Text ein (Strg+V / Cmd+V):
Bevor eine Organisation bestimmte Cloud-Services auswählt, müssen zwei grundlegende Entscheidungen getroffen werden: Welches Deployment-Modell erfüllt die Anforderungen an Souveränität, Compliance und Betrieb? Und auf welcher Service-Ebene sollen primär Cloud-Kapazitäten konsumiert werden? Diese Entscheidungen sind keine technischen Details, sondern definieren den strukturellen Rahmen für alle nachgelagerten Architektur-, Governance- und Beschaffungsentscheidungen.
Überlässt man diese Entscheidungen dem operativen Team, riskiert man eine zersplitterte IT-Landschaft mit inkonsistenten Sicherheitsniveaus, inkompatiblen Plattformen und schwer zu kontrollierenden Kosten. Die Entscheidung über Deployment- und Service-Modelle liegt daher in der Führungsverantwortung.
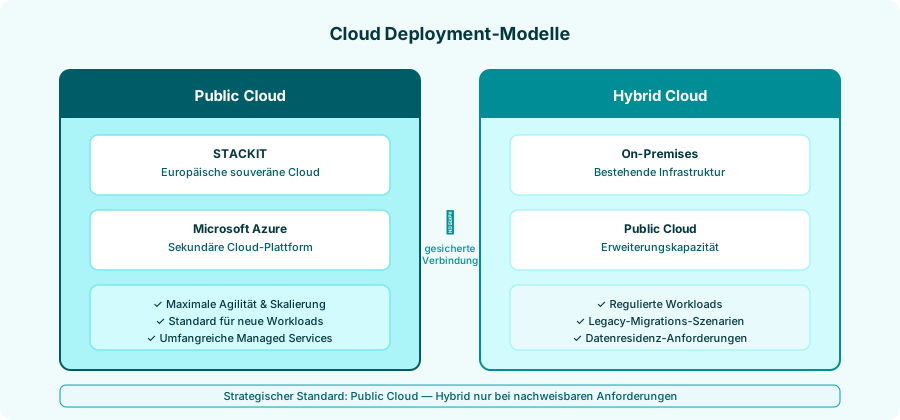
Die Organisation nutzt differenzierte Deployment-Modelle, um den Anforderungen an Sicherheit, Compliance und Flexibilität gleichermaßen gerecht zu werden. Jedes Modell hat ein klares Anwendungsprofil.
Public Cloud
Public Cloud ist das primäre Deployment-Modell für Applikationen ohne erhöhten Souveränitätsanspruch. STACKIT als europäischer Provider bietet skalierbare, kosteneffiziente Infrastruktur mit umfangreichen Managed Services. Public Cloud ermöglicht maximale Agilität mit standardisierten Sicherheitskontrollen.
Geeignet für: Entwicklungs- und Testumgebungen, SaaS-Workloads, neue digitale Produkte, Anwendungen mit dynamischen Lastprofilen.
Hybrid Cloud
Das Hybrid-Cloud-Modell kombiniert Cloud-Infrastruktur mit vorhandenen On-Premises-Ressourcen. Dies ist der richtige Ansatz für Organisationen, die behördliche Anforderungen, bestehende Investitionen oder Aufbewahrungspflichten von Daten berücksichtigen und gleichzeitig cloud-native Funktionen aufbauen müssen.
Geeignet für: regulierte Workloads mit spezifischen Anforderungen an die Datenresidenz, Legacy-Systeme in Migrationsphasen, kritische Geschäftsprozesse mit On-Premises-Abhängigkeiten.
Die strategische Regel lautet: Public Cloud ist der Standard. Hybrid wird gezielt dort eingesetzt, wo nachweisbare Anforderungen eine Abweichung erzwingen — nicht als Standardausweg für Bedenken, die durch gute Governance gelöst werden können.
Warum Deployment-Modell-Entscheidungen Governance-Entscheidungen sind
Deployment-Modelle definieren nicht nur, wo sich Daten befinden — sie legen auch fest, wer die Verantwortung trägt. In einem Public-Cloud-Modell übernimmt der Anbieter die physische Infrastruktur, während die Organisation für Konfiguration, Datenschutz und Anwendungssicherheit verantwortlich bleibt. Im hybriden Modell erweitert sich der Verantwortungsbereich: Die Organisation betreibt Teile der Infrastruktur selbst und muss entsprechende Kapazitäten und Prozesse vorhalten.
Diese Differenzierung hat direkte Auswirkungen auf Personaleinsatzplanung, Sicherheitsarchitektur und Compliance-Nachweise. Eine Organisation, die ein hybrides Modell wählt, ohne die betrieblichen Konsequenzen zu verstehen, schafft keine Sicherheit — sie schafft Komplexität ohne Abdeckung.
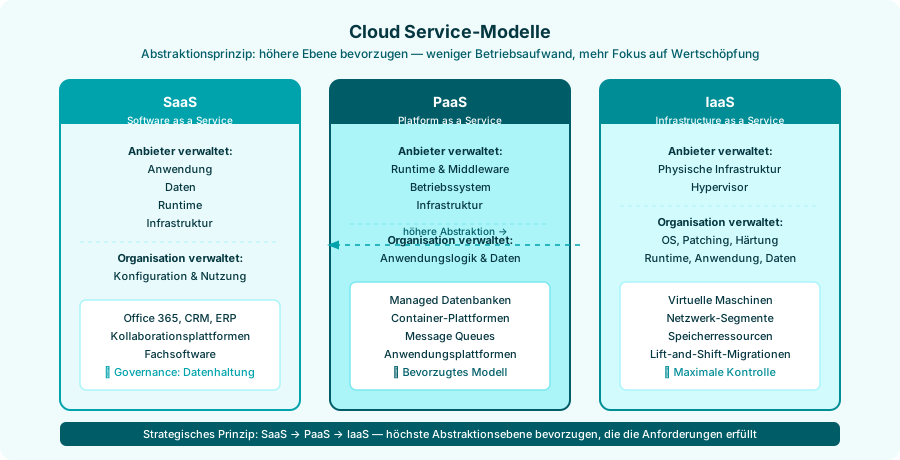
Cloud Services werden auf unterschiedlichen Abstraktionsebenen konsumiert. Jede Ebene definiert, wo die Verantwortungsgrenze zwischen Anbieter und Organisation liegt — und daher, welche Fähigkeiten und Governance-Kontrollen intern erforderlich sind.
Infrastructure as a Service (IaaS)
IaaS bietet grundlegende Rechenkapazität, Speicher und Netzwerk. Die Organisation stellt virtuelle Maschinen, Netzwerkkomponenten und Speicherressourcen selbst bereit und betreibt diese. Maximaler Gestaltungsspielraum geht mit maximaler operativer Verantwortung einher: OS-Patching, Härtung, Verfügbarkeit und Monitoring liegen vollständig in der Verantwortung der Organisation.
Einsatz: Infrastruktur-Workloads mit spezifischen Konfigurationsanforderungen, Lift-and-Shift-Migrationen, Workloads ohne geeignete Managed-Service-Äquivalente.
Platform as a Service (PaaS)
PaaS abstrahiert die Infrastrukturschicht. Als Managed Platforms werden Datenbanken, Containerplattformen, Message Queues und ähnliche Dienste bereitgestellt. Die Organisation fokussiert sich auf die Anwendungslogik; Betriebssysteme, Patching und Verfügbarkeit der Plattform übernimmt der Provider. PaaS reduziert den operativen Aufwand deutlich und ist das bevorzugte Modell für die Entwicklung neuer Anwendungen.
Einsatz: neue Applikationen, Microservice-Architekturen, Datenbankbetrieb, Applikationsplattformen.
Software as a Service (SaaS)
SaaS liefert komplette Applikationen als Service. Die Organisation konfiguriert und nutzt die Anwendung — betreibt jedoch keine Infrastruktur oder Plattform. SaaS-Governance erfordert spezifische Maßnahmen in Bezug auf die Datenresidenz, die Integrationssicherheit und die Anbieterabhängigkeit.
Die strategische Leitlinie lautet: Höhere Abstraktionsebenen werden bevorzugt, wenn sie den fachlichen und technischen Anforderungen entsprechen. Das bedeutet: SaaS vor PaaS vor IaaS — nicht aus Bequemlichkeit, sondern weil eine höhere Abstraktion den operativen Aufwand reduziert, die Standardisierung fördert und die Organisation von der Wartung der Infrastruktur zur Wertschöpfung führt.
Abweichungen von dieser Richtlinie sind zu begründen: Welche Anforderung erzwingt eine niedrigere Abstraktionsebene? Diese Rechtfertigungspflicht ist keine bürokratische Behinderung, sondern der Mechanismus, der verhindert, dass Gewohnheit oder Unkenntnis über verfügbare Managed Services die Cloud-Strategie untergraben.
Die Definition der Deployment- und Service-Modelle liegt beim Cloud Center of Excellence (CCoE) in enger Abstimmung mit IT-Architektur und Geschäftsleitung. Abweichungen von den strategisch definierten Modellen erfordern eine Ausnahmeentscheidung mit dokumentierter Begründung.
Diese Entscheidungsstruktur sichert die Stimmigkeit der IT-Landschaft und verhindert das unkontrollierte Entstehen von Schatten-IT oder inkompatibler Cloud-Infrastruktur in einzelnen Sparten.
Externer Link
Sie verlassen die Route
Dieser Link führt zu einer externen Seite außerhalb von STACKIT. Fremde Inhalte und Downloads prüfen wir nicht, folgen Sie dem Pfad nur, wenn Sie der Quelle vertrauen.