Die Referral Journey: Co-Selling mit STACKIT
Zuletzt aktualisiert am


Die Referral Journey: Co-Selling mit STACKIT
Erweitere deine Enterprise-Reichweite ohne tiefe technische Marketplace-Integration. Der Referral Track richtet sich an Softwareanbieter, die über gemeinsame Vertriebsaktivitäten mit STACKIT zusammenarbeiten wollen. Über unsere etablierte Vertriebsorganisation werden deine Lösungen direkt an STACKIT-Enterprise-Accounts empfohlen, gestützt auf ein transparentes Lead-Sharing-Modell und vereinbarte Provisionsstrukturen. Die Meilensteine unten führen dich vom Erstkontakt bis zum aktiven Co-Selling.
Kontakt herstellen und Passung prüfen
Ein Formular im Marketplace weist dir einen festen Partner Manager zu, und ein 30- bis 45-minütiger Discovery-Call klärt, ob beide Seiten zusammenpassen — bevor eine der beiden Seiten Entwicklungs- oder Rechtsressourcen bindet. Bringe einen Business Owner und einen Technical Lead mit, der Call deckt beides ab.
In der ersten Phase geht es um die Kontaktaufnahme und die Frage, ob beide Seiten zusammenpassen. Sie ist bewusst schlank gehalten: eine E-Mail, ein Call und eine gemeinsame Entscheidung, ob sich eine Partnerschaft lohnt — bevor eine der beiden Seiten Entwicklungs- oder Rechtsressourcen bindet.
So nimmst du Kontakt auf
Abschnitt betitelt „So nimmst du Kontakt auf“Der Einstieg in eine Partnerschaft ist unkompliziert:
- Melde dich per E-Mail unter
isv-sales@digits.schwarzund äußere dein Interesse an einem Gespräch über eine allgemeine Partnerschaft. - Nach deiner Kontaktaufnahme meldet sich ein fester Partner Manager bei dir, um einen 30-minütigen Discovery Call zu terminieren.
Was dich im Discovery Call erwartet
Abschnitt betitelt „Was dich im Discovery Call erwartet“Ziel dieses ersten Calls ist es, eine mögliche Partnerschaft zu besprechen, zu klären, ob beide Seiten zusammenpassen, und die gegenseitigen Erwartungen abzustimmen, bevor es weitergeht.
Agenda & Schwerpunkte:
- Intro & Vision: Eine kurze Vorstellung von Digits und unserer übergreifenden Vision.
- STACKIT Value Proposition: Ein Überblick über die zentralen Vorteile und Fähigkeiten, die STACKIT bietet.
- Unternehmenspräsentation: Eine kurze Vorstellung deines Unternehmens und eures Angebots.
- Fit & Qualifizierung:
- Gibt es direkte Kundennachfrage?
- Wie sieht eure aktuelle Cloud-Strategie aus?
- Welche konkreten Souveränitätsanforderungen habt ihr?
- Erwartungen: Abstimmung darüber, was beide Seiten von einer gemeinsamen Partnerschaft erwarten.
So bereitest du dich auf den Call vor
Abschnitt betitelt „So bereitest du dich auf den Call vor“Damit der Austausch effizient bleibt, sollten die richtigen Stakeholder dabei und vorbereitet sein.
Empfohlene Stakeholder auf deiner Seite:
- Business / Product Owner: Um Marktpassung, Kundennachfrage und strategische Ziele zu besprechen.
- Technical / Strategy Lead: Um zu Cloud-Strategie und Souveränitätsanforderungen Auskunft zu geben.
Vorbereitungs-Checkliste:
- Kurzpräsentation: Sei bereit, einen kurzen Überblick über dein Unternehmen und euer Kernangebot zu geben.
- Einblick in die Kundennachfrage: Halte einen Überblick über aktuelles oder potenzielles Kundeninteresse bereit.
- Cloud- & Souveränitätsstrategie: Sei darauf vorbereitet, euren aktuellen Cloud-Footprint und eure Anforderungen an digitale Souveränität zu skizzieren.
Gegenseitiger Nutzen & Qualifizierungskriterien
Abschnitt betitelt „Gegenseitiger Nutzen & Qualifizierungskriterien“Die Qualifizierung läuft in beide Richtungen. Die Tabelle unten zeigt, was jede Seite in eine mögliche Partnerschaft einbringt und davon erwartet:
| Was Digits / STACKIT dir bietet | Was wir von Partnern erwarten |
|---|---|
| Souveräne Cloud-Fähigkeiten: Zugang zur sicheren, europäischen Cloud-Infrastruktur und zum Ökosystem von STACKIT. | Unternehmens-Fit: Ein klares Bild von eurem Unternehmenshintergrund und eurem Angebot. |
| Strategische Vision: Zusammenarbeit, getragen von der langfristigen Vision und dem Rückhalt von Digits. | Definierte Cloud-Strategie: Ein klares Verständnis eurer Cloud-Roadmap und Souveränitätsanforderungen. |
| Gemeinsames Wachstum: Chancen, gemeinsame Kundennachfrage zusammen zu bedienen. | Direkte Kundennachfrage: Bestehende oder potenzielle Marktnachfrage nach einer gemeinsamen Lösung. |
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“- Kontakt per E-Mail aufgenommen und ein fester Partner Manager zugewiesen.
- Discovery Call mit benannten Business- und Technical-Leads auf ISV-Seite durchgeführt.
- Beide Seiten haben anhand der obigen Kriterien bestätigt, dass sie zusammenpassen.
- Meilenstein erreicht: Opportunity qualifiziert — der KickOff kann terminiert werden.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Für Fragen vor oder während des Discovery Calls kontaktiere das ISV-Factory-Team direkt unter
isv-sales@digits.schwarz.
Den gemeinsamen Business Case aufbauen
Preismodell, Ressourcenbedarf, Zielbranchen und Umsatzerwartungen machen aus einem Gespräch einen Business Case. Dieselben hier vereinbarten kommerziellen Parameter werden viel später zu Billing-SKUs, weshalb ungenaue Antworten teuer sind.
Im KickOff wird aus der ersten Qualifizierung konkrete Strategiearbeit. Beide Teams stimmen Geschäftsmodell, Compute-Ressourcen, Go-to-Market-Ansatz und Förderprogramme ab, damit der Produktlaunch im STACKIT Marketplace tragfähig und skalierbar wird.
Ziele & wichtige Stakeholder
Abschnitt betitelt „Ziele & wichtige Stakeholder“Das wichtigste Ziel des KickOff-Meetings ist zu prüfen, ob das Vorhaben für beide Seiten finanziell und technisch machbar ist — bevor Verträge unterschrieben werden.
- STACKIT-Rollen: Partner Manager, Partner Solution Architect
- ISV-Rollen: Business Lead / Product Manager, Lead Architect / CTO
Business-Case-Angaben, die der ISV liefert
Abschnitt betitelt „Business-Case-Angaben, die der ISV liefert“Um einen realistischen Business Case und die Ressourcen-Baseline zu erstellen, liefert der ISV zentrale Parameter zu Produktarchitektur und kommerziellen Zielen:
| Kategorie | Erforderliche Angaben | Zweck |
|---|---|---|
| Preis- & Lizenzmodell | SaaS-Abo, nutzungsbasiert, BYOL (Bring Your Own License) oder gestufte Preise. | Legt die Transaktionsabwicklung im STACKIT Marketplace fest. |
| Ressourcenbedarf | Geschätzter Durchschnitts- und Spitzenbedarf an Compute (vCPU, RAM), Storage (NVMe/S3), Netzwerkbandbreite und Managed Services (z. B. STACKIT Postgres/Kubernetes). | Berechnet geschätzte STACKIT-Infrastrukturkosten und Margenmodelle. |
| Zielgruppe & Branchen | Konkrete Branchen (z. B. Public Sector, Gesundheitswesen, Finanzen) oder Enterprise-Segmente. | Stimmt GTM-Kampagnen und Compliance-/Zertifizierungsanforderungen ab. |
| Vertriebs- & Umsatzerwartung | Prognostizierte Onboarding-Pipeline und erwartete Kundenanmeldungen über 12–24 Monate. | Validiert die wirtschaftliche Tragfähigkeit und Förderfähigkeit für STACKIT-Programme. |
Partnering- & Go-to-Market-Modelle
Abschnitt betitelt „Partnering- & Go-to-Market-Modelle“Während des KickOff einigen sich beide Parteien auf die Struktur des gemeinsamen Go-to-Market-Ansatzes:
1. Co-Selling & Referral
- Gemeinsame Vertriebsaktivität, bei der der STACKIT-Vertrieb die ISV-Lösung bestehenden Enterprise-Accounts empfiehlt.
- Lead-Sharing sowie Provisions-/Referral-Strukturen werden pro Transaktionstyp vereinbart.
2. Marketplace Resell
- STACKIT tritt im Marketplace als Merchant of Record (bzw. Vermittler) auf.
- Billing und Metering sind vollständig über STACKIT integriert und automatisiert.
Verfügbare Förderung & Unterstützung
Abschnitt betitelt „Verfügbare Förderung & Unterstützung“STACKIT unterstützt qualifizierte ISVs während des Onboardings, um anfängliche Entwicklungsrisiken zu reduzieren:
- PoC-Infrastruktur-Credits: Cloud-Credits zur Deckung der STACKIT-Infrastrukturkosten während Entwicklung, Testing und Technical Quality Gates.
- Architektur-Support: Direkter Zugang zu STACKIT Solution Architects für Reviews von Cloud-native Design, Kubernetes-Deployment und Security-Compliance.
- Co-Marketing-Support: Gemeinsame PR, Blogposts und Featured-Placement-Möglichkeiten im STACKIT Marketplace beim Launch.
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“Am Ende des KickOff wird eine klare Verantwortung für die unmittelbar nächste Phase zugewiesen:
- ISV-Aufgabe: Business-Case-Angaben finalisiert und der ausgefüllte Onboarding-Fragebogen zurückgesendet.
- STACKIT-Aufgabe: Maßgeschneidertes Partnership Agreement erstellt und die Signing-Phase vorbereitet.
- Gemeinsame Aufgabe: Abstimmungscall zum technischen PoC nach Vertragsunterzeichnung terminiert.
- Meilenstein erreicht: Business Case validiert — bereit für Signing & Legal Alignment.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Für Fragen zum Business Case, zu Förderprogrammen oder Go-to-Market-Modellen kontaktiere deinen
festen STACKIT Partner Manager oder das ISV-Factory-Team unter
isv-sales@digits.schwarz.
Die Partnerschaft unterzeichnen
Das Partner Base Agreement plus ein Sales-Model-Addendum, eine DPA und das SLA-Framework. Annex 2 ist keine rechtliche Randnotiz: Die TOMs, zu denen du dich hier verpflichtest, werden im Quality Gate technisch validiert.
Die Signing-Phase formalisiert die während des KickOff festgelegte Partnerschaft, die rechtlichen Bedingungen und den operativen Rahmen. Die Unterzeichnung dieser Vereinbarungen begründet die offizielle Geschäftsbeziehung und schaltet den Zugang zum STACKIT Partner Portal und den technischen Onboarding-Ressourcen frei.
Zentrale Vertragsbestandteile
Abschnitt betitelt „Zentrale Vertragsbestandteile“Um einen schnellen, standardisierten Rechtsprozess sicherzustellen, stellt STACKIT vorstrukturierte Verträge bereit, die auf Cloud-Software-Partnerschaften zugeschnitten sind:
| Dokument / Modul | Beschreibung & Umfang |
|---|---|
| Partner Base Agreement (PBA) | Der übergreifende Rahmenvertrag, der allgemeine Geschäftsbedingungen, Schutz des geistigen Eigentums, Vertraulichkeit (NDA-Regelungen) und Haftungsgrenzen definiert. |
| Sales Model Addendum | Formalisiert das während des KickOff gewählte kommerzielle Vertriebsmodell. Reselling: Marketplace-Billing, Auszahlungspläne und automatisierte Rechnungsstellung über STACKIT. Referral: Provisionsstrukturen, Lead-Registrierung und Co-Selling-Mechanik. |
| Data Protection & Compliance (DPA) | Standardisierte Zusatzvereinbarungen zu DSGVO und Auftragsverarbeitung, die die Konformität mit europäischen Sovereign-Cloud-Standards sicherstellen. |
| SLA & Support Framework | Definiert operative Grenzen, Eskalationspfade und Support-Pflichten (z. B. Tier-2/Tier-3 Application Support durch den ISV vs. Tier-1/Infrastruktur-Support durch STACKIT). |
| Marketing-Anhang | Regelt die Nutzung von Wort- und Bildmarken in der Kommunikation der Partnerschaft über öffentliche Medien wie Website, Portal und Marketplace. |
Rechtsprüfung & Ablauf
Abschnitt betitelt „Rechtsprüfung & Ablauf“Damit der “Factory”-Ansatz trägt und der Abstimmungsaufwand gering bleibt:
- Standardisierte Vorlagen: STACKIT nutzt PBA- und Addendum-Vorlagen, die auf europäische ISVs zugeschnitten sind und Verhandlungsrunden reduzieren.
- Support & Koordination: Dein fester STACKIT Partner Manager ist der zentrale Ansprechpartner, der dich durch die rechtliche Abstimmung führt, interne rechtliche Freigaben koordiniert und die Unterzeichnung begleitet.
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“- Finale Prüfung und Unterzeichnung des Partner Base Agreement und des gewählten Sales Model Addendums.
- Registrierung und Ausstellung der Zugangsdaten für das STACKIT Partner Portal.
- Meilenstein erreicht: Verträge unterzeichnet — bereit für Partner Portal & Enablement.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Für Fragen zum Partner Base Agreement, zu den Zusatzvereinbarungen oder zum Ablauf der
Rechtsprüfung kontaktiere deinen festen STACKIT Partner Manager oder das ISV-Factory-Team unter
isv-sales@digits.schwarz.
Portal-Zugang und Enablement erhalten
Zugangsdaten für das Partner Portal, die Unterschiede zwischen Referral- und Reselling-Modell, sowie die STACKIT-University-Module, die deine Business- und Technical Leads vor Beginn der Umsetzung abschließen.
Nach der Vertragsunterzeichnung wechselt deine Organisation in die operative Phase des Frameworks. Alle detaillierten Abläufe für Kontoaktivierung, Nutzerverwaltung und Portal-Navigation sind in unserer zentralen Partner-Dokumentation gepflegt.
Partner-Portal-Dokumentation & Setup
Abschnitt betitelt „Partner-Portal-Dokumentation & Setup“Sieh dir die offizielle Dokumentation an, um dein Team einzurichten und auf relevante Enablement-Ressourcen zuzugreifen:
- Offizielle Portal-Dokumentation: docs.stackit.cloud — Partner Portal
Die Dokumentation führt dein Team durch folgende zentrale Bereiche:
- Kontozugang & IAM: Anleitungen zur Aktivierung von Zugangsdaten, Zuweisung von Berechtigungen und Verwaltung der Organisationsnutzer im STACKIT Partner Portal.
- Enablement & Training: Direkte Zugänge zu STACKIT-University-Modulen für Business-, Sales- und Technical Leads.
- GTM- & Co-Selling-Tools: Richtlinien für Deal-Registrierung und Opportunity-Tracking (Referral-Modell) bzw. Tenant-Management und Consumption-Dashboards (Reselling-Modell).
Direkte Einstiegspunkte:
- STACKIT Partner Portal: partner-portal.stackit.cloud
- STACKIT University: university.stackit.cloud
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“Diese Phase ist offiziell abgeschlossen, wenn:
- Dokumentation geprüft: Die Partner-Portal-Dokumentation wurde von deinem Team geprüft.
- Nutzer registriert: Zentrale Teammitglieder sind mit aktiven Nutzerrollen im STACKIT Partner Portal registriert.
- Enablement abgeschlossen: Erforderliche Enablement- und Trainingsmodule wurden abgeschlossen.
- Phasen-Meilenstein: Partner-Portal-Zugang verifiziert und Enablement abgeschlossen — bereit für den Start des STACKIT Onboarding.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Für Fragen zum Partner-Portal-Zugang, zu Nutzerrollen oder Enablement-Inhalten kontaktiere das
ISV-Factory-Team unter isv-sales@digits.schwarz.
Den Cloud-Tenant einrichten
Organisation, Projekte und IAM im STACKIT Portal — und eine Entscheidung, die mehr Onboardings verzögert als jede andere: sicherstellen, dass der registrierte Account Owner tatsächlich Berechtigungen an Engineers vergeben kann.
Die STACKIT-Onboarding-Phase verschafft deinen technischen Teams direkten Zugang zur STACKIT Cloud Platform und stattet sie mit allem notwendigen Wissen und Templates aus. In dieser Phase richtest du deinen Cloud-Tenant ein, machst dein Team mit unseren Cloud-Grundlagen vertraut und bereitest die zentralen Architekturdokumente für den kommenden Technical PoC vor.
Kontoregistrierung & Tenant-Setup
Abschnitt betitelt „Kontoregistrierung & Tenant-Setup“Um mit dem Provisionieren von Cloud-Ressourcen zu starten, muss deine Organisation über das STACKIT Portal einen STACKIT-Cloud-Account registrieren.
- STACKIT Portal: portal.stackit.cloud
Erste Setup-Schritte:
- Account erstellen: Registriere dich und melde dich über das STACKIT Portal an.
- Organisations- & Projekt-Setup: Erstelle deine Root-Organisation und eigene Entwicklungs-/Test-Projekte.
- Identity & Access Management (IAM): Nutze STACKIT IAM, um Entwickler einzuladen und granulare, rollenbasierte Zugriffskontrolle (RBAC) zuzuweisen. Single Sign-On (SSO)-Integration über den Identity Provider deines Unternehmens (z. B. Microsoft Entra ID oder Google Cloud Identity) wird ebenfalls unterstützt.
Zentrale technische Ressourcen & Enablement
Abschnitt betitelt „Zentrale technische Ressourcen & Enablement“Bevor du deinen Proof of Concept (PoC) baust, sieh dir die Cloud-Infrastruktur-Angebote und Dokumentation von STACKIT an:
- STACKIT Docs — technische Anleitungen, API-Spezifikationen, CLI-Referenz und Schritt-für-Schritt-Tutorials (prüfe hier die aktuellsten Onboarding-Guides): docs.stackit.cloud
- Produktportfolio — Überblick über die zentralen IaaS- und PaaS-Services (STACKIT Kubernetes Engine, Object Storage, Postgres, Cloud DNS und mehr): stackit.com/en/products
- STACKIT University — Selbstlern-Trainingsmodule für technisches Personal und System-Architekten: university.stackit.cloud
Sich im STACKIT-Ökosystem zurechtfinden
Abschnitt betitelt „Sich im STACKIT-Ökosystem zurechtfinden“Bevor du deine Lösung baust, mach dein Team mit den wichtigsten Tools und Portalen im STACKIT-Ökosystem vertraut:
- STACKIT Cloud Portal: Deine zentrale Anlaufstelle für Ressourcenmanagement, Kostenübersichten und den Wechsel zwischen Projekten.
- STACKIT Calculator: Schätze deine monatlichen Infrastrukturkosten, konfiguriere Produktkombinationen und exportiere Schätzungen als PDF/CSV.
- STACKIT Status Page: Abonniere Updates und verfolge den Echtzeit-Betriebsstatus aller STACKIT-Services.
- STACKIT Help Center: Melde Incidents oder Service-Requests. Das Portal bietet zudem eine “Assume Role”-Funktion, mit der du STACKIT-Support-Agenten temporären (24-Stunden-)Zugriff auf dein Projekt für die Fehlersuche gewähren kannst.
- Developer Tools: Greife auf den STACKIT Terraform Provider, die CLI, Go/Python SDKs und das STACKIT GIT-Repository zu, um deine Infrastructure-as-Code (IaC)-Deployments zu automatisieren.
Direkte Links:
- Calculator: calculator.stackit.cloud
- Status Page: status.stackit.cloud
- Help Center: support.stackit.cloud
- Terraform Provider: registry.terraform.io
Cloud-Readiness & Architektur-Richtlinien
Abschnitt betitelt „Cloud-Readiness & Architektur-Richtlinien“Bevor du dein Deployment ausführst, solltest du die Architektur deiner Anwendung bewerten. Nur eine wirklich cloud-native Anwendung skaliert gut und bleibt dabei kosteneffizient. Falls du unsicher bist, wo deine Anwendung steht, geben dir diese Frameworks Orientierung:
- Neu in der Cloud? Lies unser Cloud Adoption Framework, um die grundlegenden Konzepte und Vorteile von Cloud Computing zu verstehen.
- Umzug aus On-Premises? Wenn du deine Lösung derzeit lokal beim Kunden installierst und zu einem SaaS-Modell wechseln willst, bietet unser Migration Framework die notwendigen Strategien.
- Optimierung für Cloud-native? Damit deine Anwendung gut skaliert und kosteneffizient bleibt, sieh dir unser Architecture Framework mit Best Practices zum cloud-nativen Software-Design an.
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“- STACKIT-Cloud-Account, Organisation und erste Projekte erstellt.
- IAM-Rollen zugewiesen und, wo zutreffend, SSO-Integration konfiguriert.
- Technisches Team hat die zentralen Ressourcen und das STACKIT-Ökosystem-Tooling geprüft.
- Anwendungsarchitektur anhand des Cloud Adoption, Migration oder Architecture Frameworks bewertet, soweit zutreffend.
- Meilenstein erreicht: Cloud-Tenant steht — weiter zum Technical Proof of Concept.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Für Onboarding-Support, manuelle Kontoerstellung oder technische Portal-Anfragen wende dich an
das zuständige Team unter isv-sales@digits.schwarz.
Den Proof of Concept deployen
Tenancy-Strategie, Landing Zone, Resilienzanforderungen und ein formaler Architektur-Blueprint, der auf STACKIT-Services abgebildet ist — dann automatisieren. Manuelle Provisionierung über das Portal überlebt das Quality Gate nicht.
In der Phase Technical Proof of Concept (PoC) wird aus deiner Architekturplanung Realität. Ziel dieser Phase ist es, eine funktionierende Version deiner Anwendung auf STACKIT zu deployen, um technische Machbarkeit, Performance und Kosteneffizienz zu validieren, bevor du in Richtung Produktionsreife weitergehst.
Deployment-Strategie & Landing Zone
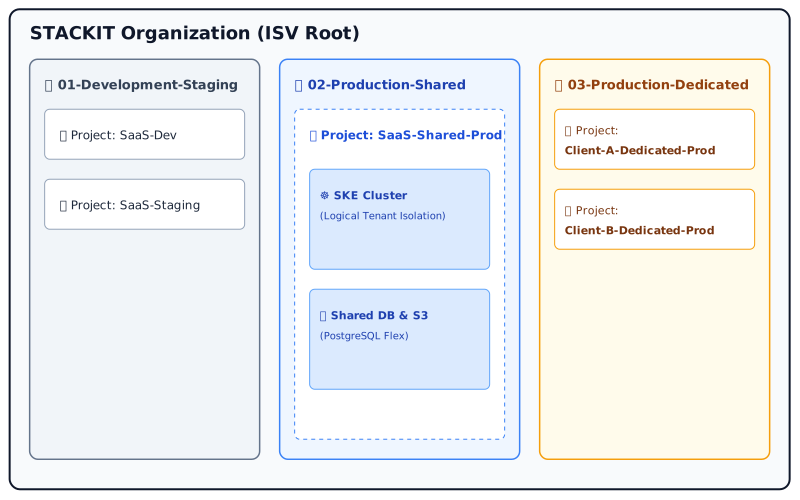
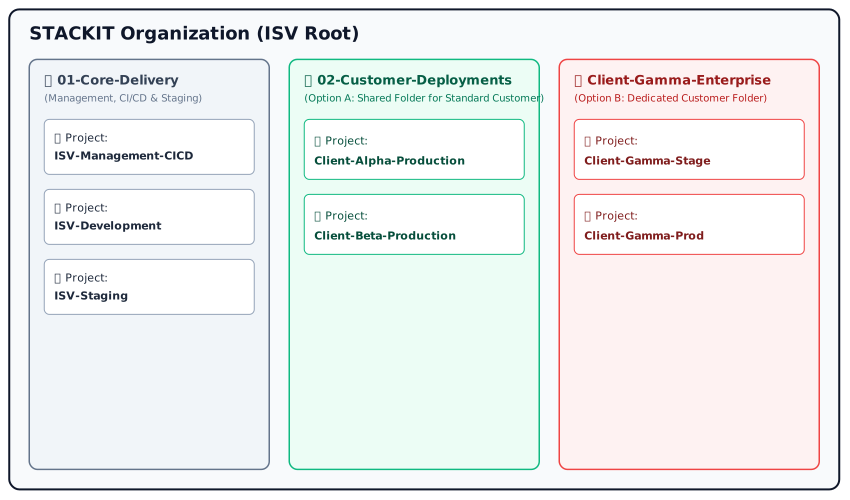
Abschnitt betitelt „Deployment-Strategie & Landing Zone“Eine zentrale Entscheidung vor dem Rollout deiner Infrastruktur ist die Festlegung deiner Tenant-Strategie. Sie wirkt sich stark auf deine STACKIT-Organisation-, Folder- und Projektstruktur aus:
-
Multitenant-Strategie: Mehrere Kunden teilen sich dieselbe Infrastruktur und Anwendungsinstanz, logisch getrennt.
-
Customer Dedicated (Single Tenant): Jeder Kunde erhält ein isoliertes STACKIT-Projekt und eine isolierte Infrastrukturumgebung.
Beschleunige dein Setup. Um einen schnellen, automatisierten und standardisierten Rollout deiner Cloud-Umgebung zu unterstützen, stellt STACKIT Infrastructure-as-Code (IaC)-Assets bereit:
- Landing Zone Accelerator — Best-Practice-Templates zum Aufbau deiner STACKIT-Umgebung. Dedizierte Landing-Zone-Repositories, speziell zugeschnitten auf die Multitenant- und Customer Dedicated-Modelle, sind geplant: github.com/stackitcloud/stackit-landing-zone
- STACKIT GitHub Repositories — Open-Source-Projekte, Terraform Provider und SDKs: github.com/stackitcloud
Resilienz, Skalierung und Compliance
Abschnitt betitelt „Resilienz, Skalierung und Compliance“Beim Bau deines PoC musst du Wachstum, Stabilität und Sicherheit von Anfang an mitdenken:
- Skalierung: Wie skaliert die Architektur deiner Anwendung, um plötzliches Nutzerwachstum oder erhöhte Auslastung ohne Performance-Einbußen zu bewältigen?
- Redundanz & Hochverfügbarkeit (HA): Definiere deine Verfügbarkeitsanforderungen. Benötigt deine Anwendung ein Single-Region-Setup, oder brauchst du eine Multi-Region-Architektur, um Ausfälle zu vermeiden?
- Compliance (TOMs): Mit der Unterzeichnung des Partner Base Agreement (PBA) hat sich deine Organisation technisch zu den Technischen und Organisatorischen Maßnahmen (TOMs) in Annex 2 verpflichtet. Deine PoC-Architektur muss diese Sicherheits- und Datenschutzstandards abbilden und umsetzen.
Architektur-Blueprinting & Zieldesign
Abschnitt betitelt „Architektur-Blueprinting & Zieldesign“Sobald du dein Deployment-Modell, deine Isolationsstrategie und deine Resilienzanforderungen festgelegt hast, überführst du diese Spezifikationen in einen formalen Architektur-Blueprint.
Wenn du deine Software-Komponenten (Microservices, zustandsbehaftete Daten, Caching-Layer, externe Schnittstellen) direkt auf STACKIT-Services abbildest — etwa SKE, PostgreSQL Flex, Object Storage und STACKIT Network Area — entsteht eine klare Zielarchitektur. Dieser Blueprint ist die Grundlage für eine präzise Kostenmodellierung und die anschließende Automatisierung über IaC.
Infrastrukturkalkulation & Kostenverfolgung
Abschnitt betitelt „Infrastrukturkalkulation & Kostenverfolgung“Mit deinem definierten Architektur-Blueprint modellierst und verfolgst du deinen Ressourcenverbrauch gegenüber deinen ursprünglichen Business-Case-Schätzungen:
- Computing Calculator — modelliere deinen geschätzten monatlichen Compute-, Netzwerk- und Storage-Bedarf für die Ziel-PoC-Architektur: calculator.stackit.cloud/computing
- STACKIT-Preisliste — Referenz für einen vollständigen Überblick über alle SKUs, da manche neueren Plattform-Services im Calculator noch nicht abgebildet sein könnten.
Infrastructure as Code (IaC) & CI/CD-Pipelines
Abschnitt betitelt „Infrastructure as Code (IaC) & CI/CD-Pipelines“Für produktionsreife Software solltest du auf manuelle Provisionierung über das Portal verzichten — sie kostet Zuverlässigkeit und erzeugt laufenden Betriebsaufwand. Infrastructure as Code (IaC) ist der Industriestandard für cloud-native Deployments.
Infrastructure as Code
Abschnitt betitelt „Infrastructure as Code“Der Einsatz deklarativer Tools stellt sicher, dass deine Infrastruktur wiederholbar, versionskontrolliert und auditfähig ist:
- Primäres Tooling: Nutze den offiziellen STACKIT Terraform Provider, um Compute, Storage, Netzwerk, SKE (Kubernetes) und Datenbank-Ressourcen zu deklarieren: registry.terraform.io
- Automation-First: Verwalte alle IaC-Skripte in der Versionskontrolle (z. B. GitHub, GitLab, STACKIT GIT).
- STACKIT-Git-Pipelines: Wenn du deine Repositories auf STACKIT Git hostest, laufen die integrierten Pipelines für deine IaC- und Build-Workflows direkt neben dem Code — der First-Steps-Guide führt durch das erste Runner- und Workflow-Setup: docs.stackit.cloud — Pipelines first steps
Empfohlene CI/CD-Pipeline-Architektur
Abschnitt betitelt „Empfohlene CI/CD-Pipeline-Architektur“Eine standardisierte Continuous-Integration-/Continuous-Deployment (CI/CD)-Pipeline automatisiert den Lebenszyklus sowohl deiner Infrastruktur als auch deiner Anwendungs-Workloads.
- Code Commit & Trigger: Änderungen am Anwendungscode oder an IaC-Templates lösen die automatisierte Pipeline aus.
- Linting & statische Sicherheitsanalyse: Validiere Terraform-Konfigurationen (
terraform validate,tflint) und scanne Container-Images auf Schwachstellen — entweder indem du Trivy direkt als Pipeline-Schritt ausführst, oder indem du dich auf die Schwachstellenscans verlässt, die die STACKIT Container Registry bei gepushten Images durchführt. Beides zusammen ergibt sowohl ein Gate in der Pipeline als auch ein fortlaufendes Rescanning bereits gespeicherter Images. - Infrastruktur-Provisionierung (IaC-Schritt): Führe
terraform planzur automatisierten Verifikation aus, gefolgt vonterraform apply, um STACKIT-Ressourcen in der Ziel-PoC-Umgebung zu provisionieren oder zu aktualisieren. - Workload-Deployment: Deploye Anwendungscontainer auf die STACKIT Kubernetes Engine (SKE) mit Helm als Paketierungsformat — entweder pipeline-gesteuert über den Terraform Helm Provider (Infrastruktur und Workload bleiben in einem deklarativen Lauf) oder pull-basiert über eine GitOps-Engine wie Argo CD oder Flux, die den Chart aus deinem Git-Repository abgleicht. Vermeide imperative
kubectl apply-Schritte, da sie keinen abgleichbaren Sollzustand hinterlassen. PaaS-Anwendungen werden über Cloud Foundry (cf push) deployt. - Automatisierte Integrationstests: Führe Smoke-Tests gegen die frisch deployten Endpunkte aus, um die Verfügbarkeit der Services zu prüfen.
- Secrets Management: Stelle sicher, dass Pipeline-Runner über kurzlebige API-Tokens oder die Integration mit dem STACKIT Secrets Manager auf STACKIT-Service-Accounts zugreifen — hinterlege niemals API-Keys oder Zugangsdaten fest im Repository.
- STACKIT Container Registry: Zentrale Registry für deine Build-Artefakte, inklusive Schwachstellenscans gepushter Images: docs.stackit.cloud — Container Registry
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“Die PoC-Phase ist abgeschlossen, wenn folgende Punkte bestätigt sind:
- Ziel-Architektur-Blueprint erstellt und auf STACKIT-Services gemappt.
- Anwendung erfolgreich im STACKIT-PoC-Projekt deployt und lauffähig.
- Infrastruktur-Provisionierung mittels IaC automatisiert (z. B. Terraform / Landing Zone Accelerator).
- Tenant-Isolationsstrategie (Multitenant oder Customer Dedicated) in der Folder-/Projekthierarchie umgesetzt.
- PoC-Umgebungskosten berechnet und mit dem Partner Manager besprochen.
- Automatisierte CI/CD-Deployment-Pipeline eingerichtet.
- Sicherheits- und Compliance-Kontrollen (PBA Annex 2 TOMs) technisch validiert.
- Meilenstein erreicht: PoC validiert — bereit für das ES³ Self Assessment.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Nutze während der PoC-Phase folgende Ressourcen zur Unterstützung deiner Entwicklung:
- STACKIT Knowledge Base — technische Dokumentation, API-Referenzen und praktische Tutorials: docs.stackit.cloud
- STACKIT Status Page — Echtzeitinformationen zur Plattformverfügbarkeit und Systemwartungen: status.stackit.cloud
Brauchst du Unterstützung? Wenn du während deines PoC auf technische Blocker stößt,
kontaktiere deinen Partner Manager oder das ISV-Factory-Team unter
isv-sales@digits.schwarz.
Das ES3 Self Assessment bestehen
Neun Souveränitätsdimensionen, jeweils vertraglich, organisatorisch und technisch geprüft, und verdichtet auf einen von vier Reifegraden von Initial bis Future-Proof. Das Minimumprinzip gilt: Deine Gesamtstufe ist die niedrigste Stufe, die du in einer einzelnen Dimension erreichst.
Der European Sovereign Stack Standard (ES³) ist das digitale Souveränitätsprogramm von STACKIT. Er macht das sonst vage Konzept digitaler Souveränität objektiv messbar, in einem Markt, in dem “Sovereignty Washing” und vage Marketingversprechen verbreitet sind. Motor des Programms ist das Sovereignty Maturity Level (SML) Framework, ein auditierbares Bewertungsframework, dessen Kriterien von der unabhängigen Prüfgesellschaft BDO verifiziert wurden.
Das Framework folgt drei Leitprinzipien:
- Auditierbarkeit: Bewertungen müssen evidenzbasiert, nachvollziehbar und reproduzierbar sein.
- SML-Klassifizierung: Reifegrade werden anhand definierter Pflichtkontrollen je Stufe zugewiesen.
- Vergleichbarkeit: Ergebnisse sind zwischen Services und Anbietern sowie über die Zeit vergleichbar.
Die neun Souveränitätsdimensionen
Abschnitt betitelt „Die neun Souveränitätsdimensionen“Das SML-Framework baut auf den acht Souveränitätszielen des offiziellen EU Cloud Sovereignty Framework (CSF) auf und ergänzt eine neunte, zukunftskritische Dimension: Künstliche Intelligenz.
| ID | Dimension | Was bewertet wird |
|---|---|---|
| SML 1 | Strategisch | Unternehmensführungsstruktur, Eigentümerabhängigkeiten, Transparenz der Eigentumsstrukturen und Aufsicht des Managements über Service-Substitution und Exit-Fähigkeit. |
| SML 2 | Rechtlich & Jurisdiktion | Anwendbare Rechtsrahmen, geografische Verarbeitungsgrenzen und Rechtsschutz gegen extraterritoriale Ansprüche Dritter oder widersprüchliche Zugriffsanfragen. |
| SML 3 | Daten | Kundengesteuerte Zugriffsverwaltung, Datenportabilität über Umgebungen hinweg, zweckgebundene Nutzungsbeschränkungen und langfristige kryptografische Resilienz. |
| SML 4 | Operativ | Zuweisung der operativen Tagesverantwortung, Einschränkung und Auditierung privilegierter Zugriffe, autonome Incident Response und Disaster Recovery. |
| SML 5 | Lieferkette | Transparenz von Subprozessoren und Softwarekomponenten (SBOM), Vendor-Risikomanagement, Minderung kritischer Abhängigkeiten und Vendor-Substitutions-Workflows. |
| SML 6 | Technologie | Deployment innerhalb genehmigter geografischer Grenzen, Einsatz offener Standards gegen Vendor-Lock-in, Architekturtransparenz und Komponentenportabilität. |
| SML 7 | Sicherheit & Compliance | Least-Privilege-Identitäts- und Zugriffskontrolle, Verschlüsselung über den gesamten Datenlebenszyklus, Kundeneinblick in Sicherheitslogs und Isolation risikoreicher operativer Aufgaben. |
| SML 8 | Umweltverträglichkeit | Energieabhängigkeiten der Infrastruktur, Abhängigkeiten in der Lieferkette bei Hardware und Kühlung, Umweltrisikoplanung und Offenlegung von Nachhaltigkeitskennzahlen. |
| SML 9 | KI | Unternehmerische Rechenschaftsmodelle, Erklärbarkeit von Systemen, Abhängigkeit von externen Softwareanbietern und Schutz von Trainingsdaten und Modellkomponenten. |
Jede Dimension wird auf drei verpflichtenden Umsetzungsebenen bewertet, sodass eine Anforderung niemals allein auf dem Papier erfüllt ist:
- Ebene 1 — Vertraglich (Regulatorisch): vertragliche Regelungen und Zusicherungen, wie Service-Vereinbarungen, SLAs und rechtliche Vereinbarungen.
- Ebene 2 — Governance & Betrieb (Organisation): organisatorische Verantwortlichkeiten, Richtlinien, Verfahren und operative Prozesse.
- Ebene 3 — Technisch (Technologie): technische Umsetzung und Systemkonfiguration, wie Sicherheitsmaßnahmen, Konfigurationen und Automatisierung.
Die vier Sovereignty Maturity Levels
Abschnitt betitelt „Die vier Sovereignty Maturity Levels“| Stufe | Kurzform | Beschreibung |
|---|---|---|
| 1 Initial | Ad hoc, nicht standardisiert | Starke Abhängigkeit von externen Anbietern. Prozesse sind reaktiv, digitale Abhängigkeiten werden nicht gesteuert und sind nicht im Risikomanagement verankert. |
| 2 Managed | Dokumentiert, regelbasiert | Digitale Abhängigkeiten sind identifiziert und im Risikomanagement dokumentiert. Erste Notfall- und Wiederherstellungspläne existieren, sind aber noch nicht vollständig getestet. |
| 3 Advanced | Strukturiert, konsistent | Souveränität ist als strategisches Ziel verankert. Für jeden geschäftskritischen Service existiert mindestens eine alternative Bezugsoption oder ein dokumentierter Migrationspfad. Daten werden überwiegend innerhalb der EU/EWR verarbeitet. |
| 4 Future-Proof | Optimiert, robust | Nahezu vollständige digitale Autonomie auf selbstbetriebener oder souverän kontrollierter Infrastruktur, offenen Standards und europäischen Lieferketten. Verbleibende Abhängigkeiten sind bewusst gewählt und jederzeit substituierbar. |
Was bewertet wird — und wer verantwortlich ist
Abschnitt betitelt „Was bewertet wird — und wer verantwortlich ist“Bewertungsgegenstand ist immer die Kombination aus einem kundenseitigen Service und seinem Service-Anbieter, einschließlich der zugrunde liegenden Services, auf denen er aufbaut. Bevor die Bewertung beginnt, wird der Service anhand von Servicename, Service-Anbieter und Servicetyp (IaaS, PaaS, SaaS, Managed Service, KI-Service) klassifiziert. Der Servicetyp bestimmt nur, welche Kontrollen anwendbar sind — er hat keinen Einfluss auf den resultierenden Reifegrad.
Jede Kontrolle wird genau einem Control Scope zugeordnet, der festlegt, wer dafür verantwortlich ist:
| Scope | Abk. | Bedeutung für einen ISV |
|---|---|---|
| Underlying Service | US | Die Plattform, auf der du aufbaust — für einen Marketplace-ISV typischerweise STACKIT. |
| Service Provider | SP | Deine Organisation, die den Service entwickelt, betreibt und dafür verantwortlich ist. |
| Client-facing Service | CFS | Das konkrete Produkt, das du an deinen Kunden lieferst. |
Diese Aufteilung vermeidet doppelte Audits und macht vererbte Nachweise prüfbar:
- Kontrollen auf SP-Ebene werden einmal bewertet und für alle deine Services übernommen.
- Kontrollen auf US-Ebene werden nicht von dir umgesetzt. Sie werden durch geeignete Nachweise des Plattformanbieters (Zertifikate, Audit-Berichte) abgedeckt und gelten als übernommen — das bedeutet, der Souveränitätsreifegrad der Plattform, auf der du aufbaust, prägt direkt, welche Stufe dein eigener Service erreichen kann.
- Kontrollen auf CFS-Ebene betreffen das konkrete Produkt, das du an deinen Kunden lieferst, und müssen für jeden Service einzeln bewertet werden — sie werden weder von deinen SP-Kontrollen noch von der zugrunde liegenden Plattform übernommen.
Anforderungen an Nachweise
Abschnitt betitelt „Anforderungen an Nachweise“Das Framework ist hierarchisch aufgebaut: Dimension → Kontrollziel → Kontrolle → Frage → Nachweis. Du antwortest auf der Kontroll-Ebene, nicht auf Fragenebene — die Fragen unter jeder Kontrolle im Katalog sind Beispiele, die die Absicht der Kontrolle verdeutlichen, keine Checkliste, die du separat abarbeiten musst. Jede Kontrolle wird binär beantwortet — “Ja”, “Nein” oder “N/A” — und mit einem Nachweis hinterlegt. Erfüllt ist eine Kontrolle nur, wenn sie mit “Ja” beantwortet ist und der Nachweis das auch stützt. Ein “N/A” wird nur akzeptiert, wo es objektiv nicht anwendbar und begründet ist.
Nachweise müssen spezifisch, überprüfbar und einer Kontrolle direkt zuordenbar sein. Pauschalaussagen wie “Dokumentation vorhanden” oder “Prozess existiert” reichen nicht aus; ein unabhängiger Dritter muss die Bewertung vollständig nachvollziehen können. Zulässige Nachweistypen:
- Verträge oder rechtliche Vereinbarungen
- Richtlinien und Verfahrensdokumentation
- Technische Konfigurationen oder Systemauszüge
- Audit-Berichte oder Zertifizierungen
- Architekturdiagramme
Wie du bei der Bewertung vorgehst
Abschnitt betitelt „Wie du bei der Bewertung vorgehst“Die gesamte Bewertungskette — Serviceklassifizierung, Bearbeitung des Kontrollkatalogs, Nachweis-Upload und Tracking deiner Zielstufe — ist im ES³ Tool abgebildet:
- ES³ Tool: es3.runs.onstackit.cloud
- Bestimme deinen Ausgangspunkt: Nutze die ES³ Lens, das interaktive Presales-Bewertungstool, um vor der Festlegung auf eine Zielstufe eine sofortige Reifegrad-Scorecard für deine Infrastruktur zu erhalten.
- Arbeite dich in Framework und Katalog ein: Lies die SML-Framework-Spezifikation und den herunterladbaren Framework-Katalog, in dem jede Bewertungsfrage mit ihrer Dimension, Kontrolle, Servicetyp, erwartetem Nachweistyp und Nachweisbeispiel aufgeführt ist.
- Klassifiziere deinen Service: Lege Servicename, Service-Anbieter und Servicetyp fest. Diese Klassifizierung ist für die gesamte Bewertung bindend und bestimmt, welche Kontrollen gelten.
- Sammle Nachweise je Kontrolle: Arbeite die anwendbaren Kontrollen entlang aller drei Umsetzungsebenen ab, beantworte jede direkt, und ordne genau einen spezifischen, überprüfbaren Nachweis zu, der deine Antwort belegt.
- Stimme deine Zielstufe ab: Bespreche mit deinem STACKIT Partner Manager, welchen Reifegrad deine Lösung erreichen soll — er bestimmt über die separate SML-Mapping-Tabelle, welche Kontrollen für dich verpflichtend sind.
- Validierung: Deine Ergebnisse werden im Rahmen des Technical Quality Gate überprüft — dort wird auch das Souveränitäts-Siegel für dein Marketplace-Listing vergeben.
- ES³-Programmübersicht: stackit.com — ES³
- SML-Framework-Spezifikation (PDF): Framework and Criteria Specification
- ES³ Tool: es3.runs.onstackit.cloud
- STACKIT Partner Portal: partner-portal.stackit.cloud
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“- Framework geprüft: Dein Security- oder Technical Lead hat SML-Framework-Spezifikation und Kriterienkatalog durchgearbeitet.
- Service klassifiziert: Servicename, Service-Anbieter und Servicetyp für die Bewertung festgelegt.
- Bewertung abgeschlossen: Alle anwendbaren Kontrollen über die vertragliche, organisatorische und technische Ebene beantwortet, jeweils durch spezifische Nachweise belegt.
- Zielstufe abgestimmt: Der angestrebte Sovereignty Maturity Level ist mit deinem STACKIT Partner Manager festgelegt.
- Ergebnisse eingereicht: Bewertungsergebnisse zur Validierung im Technical Quality Gate übergeben.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Für Fragen zu einzelnen Kontrollen, Souveränitätskriterien oder dem Bewertungstooling
kontaktiere das ES³-Programmteam unter ES3@digits.schwarz. Für Fragen, wie die Bewertung in
dein ISV-Onboarding passt, wende dich an das ISV-Factory-Team unter
isv-sales@digits.schwarz.
Das Technical Quality Gate durchlaufen
Weil STACKIT unter BSI C5 keinen Zugriff auf deine Umgebungen hat, greift das Gate früher: ein IaC-Compliance-Scanner läuft in deiner eigenen Pipeline, erzeugt einen signierten Report, und dein Technical Lead bestätigt das Ergebnis.
Um unseren Kunden Enterprise-Resilienz, Sicherheit und digitale Souveränität zu garantieren, muss jede Anwendung das STACKIT Technical Quality Gate durchlaufen, bevor sie im Marketplace gelistet wird.
Bei STACKIT halten wir uns strikt an BSI-C5-Compliance, was bedeutet, dass wir keinen Zugriff auf deine Projektumgebungen oder Kundendaten haben. Deshalb basiert unser Quality Gate auf Architektur-Compliance, robuster Sicherheitsvalidierung und verbindlicher Selbstauskunft.
Das STACKIT Quality Framework (4 Säulen)
Abschnitt betitelt „Das STACKIT Quality Framework (4 Säulen)“Deine Software wird anhand des STACKIT Certified Sovereign ISV Frameworks bewertet, das aus vier Kernsäulen besteht.
Säule A — Souveränität (ES³) Deine Anwendung muss das ES³ Assessment bestehen (abgeschlossen in Phase 7) und Datenresidenz sowie Immunität gegen Drittstaaten-Zugriff nachweisen.
Säule B — Technische Resilienz & Cloud-Native Deine Architektur muss auf Ausfälle ausgelegt sein. Dazu zählen verpflichtende Multi-AZ-Deployments über mindestens zwei STACKIT-Availability-Zones sowie eine zustandslose Architektur, vorzugsweise unter Nutzung der STACKIT Kubernetes Engine (SKE).
Säule C — Factory-Readiness (Standardisierung) Du solltest die vordefinierten Infrastructure-as-Code (IaC)-Templates von STACKIT nutzen. Implementierungen sollten auf dem STACKIT-Landing-Zone-Repository und unseren Terraform-Blueprints für Services wie PostgreSQL und Object Storage basieren.
Säule D — Enterprise-Sicherheit & Compliance Durchgesetzte Verschlüsselung (im Ruhezustand und während der Übertragung), strikte IAM-Richtlinien ohne übermäßige administrative Rechte und systematisches Schwachstellenmanagement.
Sicherheitsvalidierung & empfohlener Penetrationstest (Pentest)
Abschnitt betitelt „Sicherheitsvalidierung & empfohlener Penetrationstest (Pentest)“Um sowohl deine Kunden als auch den Ruf der STACKIT-Plattform zu schützen, empfehlen wir dringend, vor der Inbetriebnahme deiner Anwendung einen umfassenden Penetrationstest (Pentest) durchzuführen.
Vertragliche Verpflichtungen (PBA Annex 2 TOMs)
Abschnitt betitelt „Vertragliche Verpflichtungen (PBA Annex 2 TOMs)“Obwohl STACKIT deine Live-Infrastruktur nicht direkt einsehen oder ein spezifisches Drittanbieter-Audit erzwingen kann, beachte deine vertragliche Verpflichtung:
Regulatorische Ausrichtung in der EU
Abschnitt betitelt „Regulatorische Ausrichtung in der EU“Für ISVs, die europäische Enterprise- und regulierte Märkte adressieren, ist die Ausrichtung deiner Sicherheitstests an europäischen Standards entscheidend. Ein Penetrationstest im EU-Kontext dient als autorisiertes Sicherheitsaudit im Einklang mit strengen Regulierungsrahmen:
- TIBER-EU: Ein Framework für bedrohungsgeleitete Penetrationstests unter realitätsnahen Bedingungen.
- DORA (Digital Operational Resilience Act): Schreibt strenge und regelmäßige Sicherheitstests für Softwareanbieter vor, die den Finanzsektor in der EU bedienen.
- NIS-2 & Cyber Resilience Act (CRA): Erweitern die Pflichten digitaler Diensteanbieter und Softwarehersteller, Schwachstellen zu identifizieren, zu managen und zu melden.
Ein strukturierter Pentest stellt sicher, dass deine Anwendung diese wachsenden europäischen Compliance-Anforderungen erfüllt.
Selbstauskunft & formale Bestätigung
Abschnitt betitelt „Selbstauskunft & formale Bestätigung“Bis die vollständige Integration in das STACKIT Partner Portal verfügbar ist, schließt das Technical Quality Gate mit einer formalen, E-Mail-basierten technischen Selbstauskunft ab.
Einreichungsprozess
Abschnitt betitelt „Einreichungsprozess“Der Technical Lead oder CTO deiner Organisation muss eine formale Bestätigungs-E-Mail an das
ISV-Factory-Team unter isv-sales@digits.schwarz senden.
Erforderlicher Bestätigungsinhalt: Mit dem Absenden dieser E-Mail bestätigt dein technisches Management ausdrücklich, dass:
- die Anwendungsarchitektur den 4 Säulen des STACKIT Quality Frameworks entspricht,
- alle in PBA Annex 2 definierten Technischen und Organisatorischen Maßnahmen (TOMs) technisch validiert und in deinem Produktions-Deployment vollständig umgesetzt wurden,
- eine angemessene Sicherheitsvalidierung (z. B. Schwachstellenscans oder Penetrationstests) durchgeführt wurde, um die Resilienz der Software vor dem Launch nachzuweisen.
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“- Architektur entspricht den 4 Säulen des STACKIT Quality Frameworks.
- Sicherheitskontrollen und PBA Annex 2 TOMs technisch validiert.
- Penetrationstest (Pentest) vor Inbetriebnahme durchgeführt (dringend empfohlen).
- Formale technische Selbstauskunfts-E-Mail vom Technical Lead des ISV an
isv-sales@digits.schwarzgesendet. - Meilenstein erreicht: Die Lösung erhält den Status “STACKIT Sovereign Factory Approved” und ist bereit für Placement & Marketplace Enablement.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Wenn du auf Blocker stößt oder Fragen zu dieser Phase hast, wende dich an das ISV-Factory-Team:
- Kontakt-E-Mail:
isv-sales@digits.schwarz - Dokumentation & Knowledge Base: docs.stackit.cloud
- Plattform-Status: status.stackit.cloud
Das Produkt in ein Angebot verwandeln
Das Product Delivery Sheet ist das eine Dokument, aus dem der Storefront-Eintrag und die Billing-SKUs entstehen. Dann entscheidest du über die Integrationstiefe: ein Standard-Listing mit manueller Bereitstellung, oder API-Integration mit automatisierter Provisionierung und Metering.
Die Placement-Phase überführt deine validierte Softwarelösung in ein kommerziell verfügbares Produkt im STACKIT Marketplace. In dieser Phase werden kommerzielle Strukturen aufgesetzt, Produkt-SKUs erzeugt und deine Storefront-Präsenz erstellt.
Den STACKIT Marketplace kennenlernen
Abschnitt betitelt „Den STACKIT Marketplace kennenlernen“Für einen klaren Überblick, wie Softwarelösungen Enterprise-Kunden präsentiert und ausgeliefert werden, sieh dir die offizielle STACKIT-Marketplace-Einführung an:
- STACKIT Marketplace Overview: youtu.be/9FK_SIQAgwM
Marketplace-Vendor-Dokumentation & Onboarding
Abschnitt betitelt „Marketplace-Vendor-Dokumentation & Onboarding“Alle technischen, operativen und kommerziellen Richtlinien für das Listing und die Integration deines Produkts sind in unserer zentralen Vendor-Dokumentation gepflegt.
- STACKIT-Dokumentation für Marketplace Vendors: docs.stackit.cloud — for marketplace vendors
Die Dokumentation führt dich durch folgende Schritte:
- Kommerzielles & operatives Onboarding: Anforderungen zum Aufsetzen deines Vendor-Profils und deiner kommerziellen Strukturen.
- Produkteinreichung: Vervollständigen der erforderlichen Produktdetails, Preismodelle und Marketing-Assets.
- Listing- & Integrationsoptionen: Anleitung zu Standard-Storefront-Listings sowie automatisierter Provisionierung und Metering über Marketplace-APIs.
Kommerzielles Onboarding & SKU-Erstellung
Abschnitt betitelt „Kommerzielles Onboarding & SKU-Erstellung“Bevor ein Listing live gehen kann, müssen die während des KickOff und Signing vereinbarten kommerziellen Parameter operationalisiert werden:
- Product Delivery Sheet: Der ISV liefert finale Produktdetails, Marketing-Assets, Preisstufen und Beschreibungen über das standardisierte Product Delivery Sheet.
- SKU-Erstellung: STACKIT erstellt die offiziellen Stock Keeping Units (SKUs) in der Billing-Engine, um Transaktionsabwicklung, Rechnungsstellung oder Referral-Tracking zu ermöglichen.
Marketplace-Listing vs. Integration
Abschnitt betitelt „Marketplace-Listing vs. Integration“Das kommerzielle Placement gliedert sich je nach gewählter Integrationstiefe in zwei unterschiedliche Stufen:
| Stufe | Umfang & Umsetzung |
|---|---|
| Stufe 1: Marketplace Listing (Standard) | Listing-Erstellung: STACKIT Partner Manager (PDMs, ISV Sales und ISV-GTM-Teams) erstellen deinen Storefront-Eintrag mit dem Marketplace Listing Wizard anhand deines Product Delivery Sheets. Lead-/Anfrage-Handling: Kunden können dein Produkt finden, Angebote anfragen oder eine manuelle Bereitstellung anstoßen. |
| Stufe 2: Marketplace Integration (optional) | Automatisierte Provisionierung & Metering: Tiefe API-Integration zwischen deiner Software und den STACKIT-Marketplace-APIs. Nutzungsbasiertes Billing: Automatisiertes Metering-Tracking und Ein-Klick-Kundenbereitstellung. |
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“- Vendor-Dokumentation von deinen kommerziellen und technischen Teams geprüft.
- Produktdetails und kommerzielle Strukturen gemäß Vendor-Richtlinien eingereicht.
- Product Delivery Sheet vom ISV ausgefüllt und eingereicht.
- Billing-SKUs im STACKIT-System erstellt.
- Storefront-Entwurf über den Marketplace Listing Wizard erstellt und von beiden Teams freigegeben.
- Meilenstein erreicht: Kommerzielles Listing freigegeben — bereit für Ready for Production.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Für Fragen zur Vendor-Dokumentation, zur SKU-Erstellung oder zum Marketplace Listing Wizard
kontaktiere deinen STACKIT Partner Manager oder das ISV-Factory-Team unter
isv-sales@digits.schwarz.
Live gehen und betreiben
Die Aktivierung schaltet das Listing live und startet das gemeinsame Go-to-Market. Ob die Partnerschaft funktioniert, entscheidet sich danach: Support wird nach Anfragetyp verteilt, kommerzielle Fragen und Plattformfragen gehen an unterschiedliche Verantwortliche.
Die Phase Ready for Production markiert den offiziellen Launch deiner Lösung im STACKIT Marketplace. Dein Produkt wird für alle STACKIT-Enterprise-Kunden sichtbar, und die operative Governance wechselt in den laufenden gemeinsamen Betrieb und Vertrieb.
Go-Live & öffentlicher Launch
Abschnitt betitelt „Go-Live & öffentlicher Launch“Sind die Technical Quality Gates bestanden und das kommerzielle Setup abgeschlossen, führt dein STACKIT Partner Manager den finalen Release durch:
- Listing-Aktivierung: Deine Storefront-Seite wechselt im STACKIT Marketplace auf den Status LIVE.
- Co-Marketing-Kickoff: Durchführung der beim Onboarding vereinbarten gemeinsamen GTM-Aktivitäten, zum Beispiel Social-Media-Ankündigungen und Highlights im Partner Portal.
Abschlusskriterien der Phase
Abschnitt betitelt „Abschlusskriterien der Phase“- Partner-Listing ist im STACKIT Marketplace live.
- Co-Marketing-Aktivitäten durchgeführt.
- Meilenstein erreicht: Die Lösung ist für alle STACKIT-Enterprise-Kunden allgemein verfügbar.
Support & Kontakt
Abschnitt betitelt „Support & Kontakt“Nach dem Go-Live werden operative Verantwortlichkeiten je nach Anfragetyp geregelt, um schnelle Reaktionszeiten sicherzustellen:
-
Kommerzieller & Vertriebs-Support: Kontaktiere deinen festen STACKIT Partner Manager / Partner Sales Lead für Deal-Registrierung, Co-Selling-Möglichkeiten und Vertragsaktualisierungen.
-
Technischer & Plattform-Support: Kontaktiere das ISV-Factory-Team unter
isv-sales@digits.schwarzoder nutze das STACKIT Help Center für plattformbezogene Themen, API-Support oder technische Wartung. -
STACKIT Help Center: support.stackit.cloud